



Dominando a Segurança IoT: Estratégias Claras para Confiança e Resiliência
Entrevista com Pim Tuyls, CEO da Intrinsic ID
Conversamos com o CEO e fundador da Intrinsic ID, Pim Tuyls, para entender melhor o mundo da segurança baseada em PUF (Physical Unclonable Function), os desafios da segurança IoT à medida que a tecnologia escala e como lidar com o impacto potencial de outras ameaças, incluindo a computação quântica.
A maioria dos executivos com quem falamos sobre segurança de Internet das Coisas (IoT) enfatiza pontos semelhantes: a necessidade de uma raiz de confiança forte, mecanismos de autenticação adequados e resiliência. No entanto, existem muitas maneiras diferentes de habilitar os vários aspectos dessa segurança. Uma empresa focada em propriedade intelectual de segurança baseada em função fisicamente não clonável (PUF) é a Intrinsic ID.
Histórico de Pim Tuyls
Pim Tuyls co-fundou a empresa em 2008 como uma spin-out da Philips Research. Enquanto trabalhava como cientista principal gerenciando o cluster de criptografia na Philips, ele iniciou o trabalho original em PUFs físicas que forma a base da tecnologia central da Intrinsic ID. Como resultado de mais de 20 anos trabalhando em semicondutores e segurança, Pim é amplamente reconhecido por seu trabalho no campo de PUFs SRAM e segurança para aplicações embarcadas.
Ele fala regularmente em conferências técnicas e escreveu extensivamente sobre o assunto de segurança. Co-escreveu o livro Security with Noisy Data, que examina novas tecnologias no campo de segurança baseada em dados ruidosos e descreve aplicações nos campos de biometria, armazenamento seguro de chaves e anti-falsificação. Pim possui Ph.D. em física matemática pela Universidade de Leuven e tem mais de 50 patentes.
Tuyls disse que sua equipe de cerca de 30 pessoas tem muita experiência na implementação de PUF em muitas situações diferentes. Ele enfatizou em nossa entrevista que um grande diferencial para a solução da Intrinsic ID é que "não há segredos de chave em repouso".
O que as empresas de chips estão perdendo?
EE Times: O que você acha que as empresas de semicondutores estão perdendo quando se trata de implementar segurança, e no que elas deveriam pensar para garantir que dispositivos conectados sejam seguros?
Pim Tuyls: Segurança passou a significar muitas coisas para muitas pessoas. Por exemplo, segurança para fornecedores de semicondutores é sobre proteger dados sensíveis, tanto nos chips quanto em trânsito entre dispositivos. É sobre proteger propriedade intelectual valiosa que, quando roubada, alterada ou copiada, pode resultar em sistemas comprometidos, grandes responsabilidades e perdas significativas. Mas também é sobre proteger a privacidade e a confidencialidade dos usuários finais.
Houve um tempo não muito atrás em que as empresas de semicondutores viam a segurança como um "bom ter". Adicionar segurança parecia um fardo em muitos casos, porque não queriam reservar área no chip para isso ou adicionar os ciclos necessários às suas sequências de boot. Vimos isso com mais frequência nos primeiros dias da Intrinsic ID, quando estávamos começando em 2008.
Mas os tempos mudaram significativamente. Com os bilhões cada vez maiores de dispositivos IoT conectados autonomamente, os fornecedores de semicondutores chegaram à conclusão correta de que a segurança agora é um "must have" para eles. Hoje vemos muitos clientes retornando a nós, que não queriam investir em forte segurança de hardware no passado e que sentem que agora não podem mais ficar sem ela. No entanto, permanece da maior importância que qualquer solução de segurança para semicondutores consuma o mínimo possível de overhead em recursos e custo, porque os enormes volumes de semicondutores para IoT simplesmente têm que operar com margens muito finas.
Autenticação e confiança são fundamentais
EE Times: Existem aspectos específicos da IoT que impactam a necessidade de segurança? O que exatamente é necessário para conectar dispositivos IoT de forma segura?
Pim Tuyls: Uma coisa que todos os problemas de segurança IoT têm em comum é que eles são sobre autenticação. Qual dispositivo tem permissão para acessar certos dados? Quais dispositivos são permitidos na sua rede? Que hardware tem permissão para executar certo software ou acessar dados protegidos? Para poder responder a essas perguntas, todos os dispositivos em um sistema precisam ser autenticados. Portanto, sem autenticação adequada, não há como sequer começar a falar sobre segurança.
Portanto, um dos maiores desafios na segurança IoT é superar o problema do engano. Para ser mais preciso, na maioria dos casos relacionados à segurança, o engano é causado por personificação. Dentro da IoT, isso se refere a dispositivos maliciosos tentando obter privilégios que não deveriam ter. Mas se você pode autenticar a identidade de um dispositivo, pode saber o que é legítimo e o que não é, reduzindo muito as chances de engano.
Portanto, estabelecer uma identidade confiável para dispositivos IoT é imperativo. É particularmente importante para os semicondutores de alto volume que estão nesses dispositivos ter uma implementação forte e de baixo custo de uma raiz de confiança. Claramente, qualquer implementação de segurança precisa ser suficientemente forte, caso contrário não há sentido nela. No entanto, os enormes volumes na IoT também exigem que a solução tenha baixo custo de implementação.
SRAM PUF garante escalabilidade
EE Times: Pode explicar um pouco mais sobre segurança baseada em PUF, e especialmente como sua solução difere da de outros fornecedores que oferecem segurança PUF? Pode identificar recursos particulares que os clientes acham úteis?
Pim Tuyls: Fornecemos soluções de segurança baseadas em tecnologia de função fisicamente não clonável, ou PUF, que é importante para autenticar dispositivos semicondutores. PUFs convertem minúsculas variações no silício de um chip em um padrão digital de 0s e 1s que é único para aquele chip específico e é repetível ao longo do tempo. Esse padrão é uma "impressão digital do silício". A impressão digital é transformada em uma chave criptográfica que é única para aquele chip específico e é usada como sua chave raiz para estabelecer sua identidade.
A chave raiz é reconstruída de forma confiável a partir do PUF sempre que é necessária pelo sistema, sem necessidade de armazenar a chave em qualquer forma de memória. Como as chaves nunca são armazenadas por PUFs reais, elas são imutáveis e inacessíveis para adversários, fornecendo aos PUFs um nível de segurança que permitiu seu uso em mercados de segurança de alto nível, como aeroespacial, defesa e bancário. Dado que os PUFs alcançam esse alto nível de segurança sem usar qualquer hardware de segurança dedicado, o custo de implementação da solução total permanece baixo, tornando-a também ideal para mercados de alto volume na IoT.
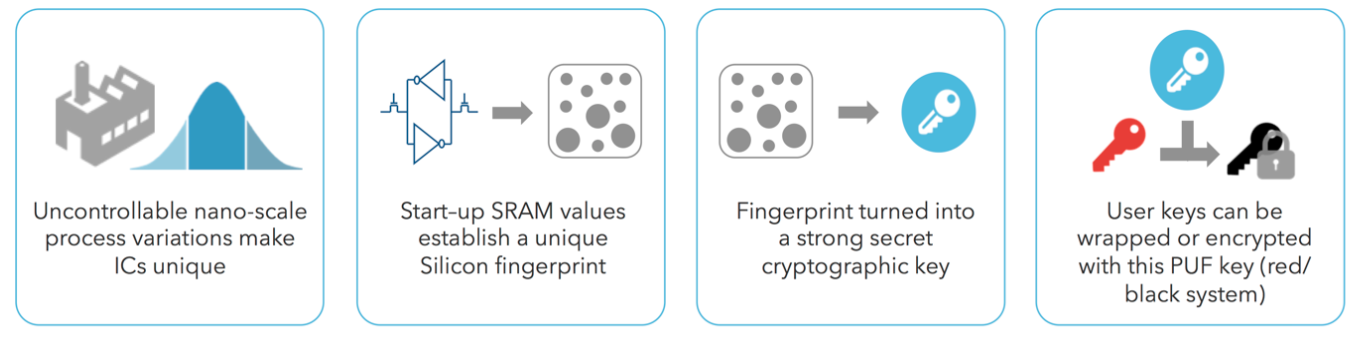
Além da alta segurança oferecida pela maioria das implementações de PUF, a tecnologia SRAM PUF implantada pela Intrinsic ID, onde a impressão digital do silício é derivada do comportamento aleatório de inicialização da memória SRAM, oferece confiabilidade muito alta ao longo do tempo, uma alta fonte de entropia e um histórico comprovado com mais de 250 milhões de chips implantados no campo.
Em alguns casos, vimos que a confiabilidade de nossos SRAM PUFs excedeu a de armazenamento não volátil para chaves, por exemplo, em memória flash. Além disso, SRAM é um componente semicondutor padrão disponível em qualquer nó de tecnologia e em todo processo. Isso garante a escalabilidade dos SRAM PUFs sobre diferentes nós e processos e permite fácil teste e avaliação, pois é um componente semicondutor bem conhecido. SRAM PUFs também são totalmente digitais. Adicionar um SRAM PUF não requer conjuntos de máscaras adicionais, componentes analógicos (como bombas de carga) ou programação especial.
Como diferimos de outros fornecedores? Acreditamos ser a única empresa de segurança no mundo que oferece implementações de tecnologia PUF como IP de hardware, software e até firmware para FPGAs. Isso significa que, além dos fabricantes de semicondutores adicionarem nosso IP PUF ao hardware de seus chips, seus clientes também podem decidir adicionar nossa tecnologia a chips que não a têm em hardware. A implementação de software de nossa tecnologia PUF, chamada BK, roda em praticamente qualquer tipo de microcontrolador (MCU) ou system-on-chip (SoC). E usuários de FPGA podem implantar um chamado Butterfly PUF no tecido programável de seu FPGA através de nosso produto Apollo.
Nossa tecnologia tem se mostrado confiável por muitos anos no campo em um grande conjunto de clientes e é fácil de integrar em muitos nós de tecnologia diferentes. Além disso, nossa tecnologia PUF oferece entropia muito alta derivada do silício de um chip.
Como nós encolhidos impactam a segurança?
EE Times: Tamanhos de transistores encolhidos abaixo de 5nm impactam a segurança, e como?
Pim Tuyls: O impacto e a importância de soluções de segurança serem escaláveis para nós de tecnologia pequenos muitas vezes podem ser negligenciados. Especialmente para segurança baseada em hardware, não é trivial que uma implementação escale junto com a diminuição dos nós de tecnologia. Por exemplo, abaixo de 28nm houve sérios desafios para escalar memória não volátil (NVM) da mesma maneira e na mesma velocidade que os componentes padrão. Desenvolver memória flash tornou-se difícil e caro em nós avançados, devido à memória flash exigir muitas etapas extras de máscara, adicionando ao custo da memória e, portanto, do chip. Isso causa problemas para muitas soluções de segurança, pois elas normalmente usam alguma forma de NVM para armazenar suas chaves secretas.
No entanto, a escalabilidade é necessária para permitir que fabricantes de chips usem a mesma tecnologia sobre diferentes nós, o que garante continuidade e alivia o fardo no desenvolvimento e manutenção de software. Portanto, o fato de soluções SRAM PUF terem sido implantadas em nós avançados (até mesmo em 5nm) mostra que essa tecnologia permite que fabricantes de chips escalem seus designs, incluindo sua arquitetura de segurança, para nós avançados no futuro.
Como o SRAM PUF lida com o quântico?
EE Times: Claramente avanços como computação quântica afetarão a forma como implementamos segurança no futuro. Como o SRAM PUF lida com esse avanço, ainda é eficaz?
Pim Tuyls: Vemos que há muita confusão em nossa indústria sobre qualquer coisa relacionada a quântico. A verdade é que a disponibilidade real de computadores quânticos ainda está a vários anos de distância. No entanto, isso não significa que devamos esperar para nos prepararmos. Olhando para o cenário de tecnologia PUF, vemos que alguns dos algoritmos criptográficos usados por nós e por outros serão quebrados quando a computação quântica chegar. São os mesmos algoritmos que serão quebrados em qualquer solução de criptografia moderna: as cifras assimétricas.
Além disso, o comprimento de nossas chaves para cifras simétricas precisará ser aumentado. Esses problemas não são específicos para fornecedores de tecnologia PUF, isso é verdade para qualquer fornecedor de segurança. É por isso que o Instituto Nacional de Padrões e Tecnologia (NIST) do Departamento de Comércio dos EUA já está trabalhando na padronização de criptografia pós-quântica, os algoritmos que todos precisaremos implementar no futuro para substituir a criptografia assimétrica atual.
Olhando especificamente para a tecnologia PUF em si, no entanto, não há com o que se preocupar. Atualmente não há indicação de que Extratores Difusos e outros algoritmos usados para derivar chaves de PUFs seriam quebrados por um computador quântico. Além de simplesmente estender o comprimento das chaves derivadas, todos os algoritmos relacionados a PUFs permanecerão inquebráveis quando a computação quântica estiver disponível. Você poderia dizer que PUFs são "à prova de quântico", mas na realidade simplesmente não há ligação entre o que computadores quânticos fazem e os algoritmos necessários para derivar chaves criptográficas de implementações PUF. Nem para nossos PUFs, nem para qualquer PUF.
Os padrões de segurança IoT ajudam?
EE Times: Padrões, certificações e regulamentações estão sendo introduzidos em todo o mundo para abordar IoT e cibersegurança. Qual o papel desses padrões/certificações na indústria — são úteis ou um obstáculo?
Pim Tuyls: Padrões de segurança são incrivelmente importantes, mas não são usados quase o suficiente. Com a enorme fragmentação de hardware e software, especialmente na IoT, existem riscos graves que os padrões terão que ajudar a mitigar. Como podemos proteger uma rede, se todos os dispositivos jogam por regras diferentes? Enquanto as redes contiverem dispositivos que nem mesmo têm os mecanismos de segurança mais rudimentares em vigor, toda a rede permanecerá em risco. Sistemas de segurança são tão fortes quanto seu elo mais fraco.
Vemos algumas iniciativas da indústria determinadas a colocar padrões em vigor para segurança IoT, como a iniciativa PSA da Arm e a aliança ioXt da qual somos membros. Iniciativas como estas mostram que grandes players da indústria concordam que algo precisa acontecer sobre segurança IoT, mas a conscientização industrial por si só não é suficiente. A padronização de segurança precisa começar em nível governamental para realmente ter efeito. A única maneira real de fazer todos os fabricantes de dispositivos se importarem com segurança é obrigá-los a aderir a certos padrões, sob risco de responsabilidade ou multas.
A Ordem Executiva recentemente assinada pelo Presidente Biden é um primeiro passo na direção certa. No entanto, não é suficiente. Muitos mais países precisam seguir este exemplo, mas também os próprios EUA devem ir além do descrito nesta EO, que foca principalmente em segurança de software. Qualquer solução de segurança forte começa com hardware confiável, como dizemos: "Nada é mais seguro do que cibersegurança enraizada em hardware." É por isso que acreditamos que a EO deve ser estendida para incluir segurança para hardware e sua cadeia de suprimentos.
Nutrindo uma comunidade PUF
EE Times: A segurança é algo dinâmico e nunca para. O que mais o entusiasma para o futuro próximo, e como os fabricantes de dispositivos podem se manter à frente do jogo para garantir que mantenham boa segurança? Existe algo que a Intrinsic ID está fazendo para ajudar nesse aspecto, e o que está por vir de vocês em um futuro próximo?
Pim Tuyls: Nossa maior prioridade agora é expandir nosso portfólio de produtos e a melhoria contínua da qualidade dos produtos existentes que oferecemos. Esperamos ter alguns novos produtos de software saindo ainda este ano.
Também temos uma iniciativa na qual tentamos reunir os diferentes players no ecossistema PUF. Fazemos isso através de uma comunidade online chamada PUF Cafe, que é acessível gratuitamente para qualquer pessoa interessada em tecnologia PUF. Este site compartilha notícias globais e documentação sobre tecnologia PUF, e hospeda "Episódios PUF Cafe" mensais, onde palestrantes de diferentes organizações abordam diferentes aspectos de tecnologia PUF e segurança. Um episódio recente foi sobre a relação entre quântico e cripto. Esta comunidade está atraindo pessoas da indústria e academia, todas trabalhando em questões de segurança ou tecnologia PUF.
> Este artigo foi originalmente publicado em nosso site irmão, EE Times.
Tecnologia da Internet das Coisas
- Protegendo IoT Industrial: Como o Cisco Cyber Vision Completa o Cenário de Segurança
- Protegendo a IoT Industrial: Um Roteiro Prático
- Inicie Seu Projeto de Segurança IoT/OT: Blueprint Passo a Passo
- Como Open Source Impulsiona Inovação na Internet das Coisas
- Por Que Sistemas Industrial IoT São Alvos Principais para Ciberataques — e Como Protegê‑los
- Como a COVID-19 Está Acelerando a Adoção de IoT na Manufatura
- Protegendo IoT: Blindando sua Rede contra Ciberataques
- Protegendo Seu Ecossistema IoT: Estratégias de Especialistas para Combater Ransomware e Ameaças Cibernéticas
- Protegendo a Paisagem IoT: Principais Ameaças e Soluções Estratégicas – Parte 2
- Protegendo o Futuro da Segurança IoT: Estratégias de Especialistas para um Mundo Conectado Mais Seguro