



Programas de Divulgação de Vulnerabilidades Arcaicos Deixam IoT e Sistemas de Controle Industrial Expostos
Maioria das vulnerabilidades encontradas por pesquisadores independentes
A maioria das vulnerabilidades de produtos hoje são encontradas por pesquisadores independentes em vez dos próprios fornecedores, criando um remendo de exposição pela indústria.
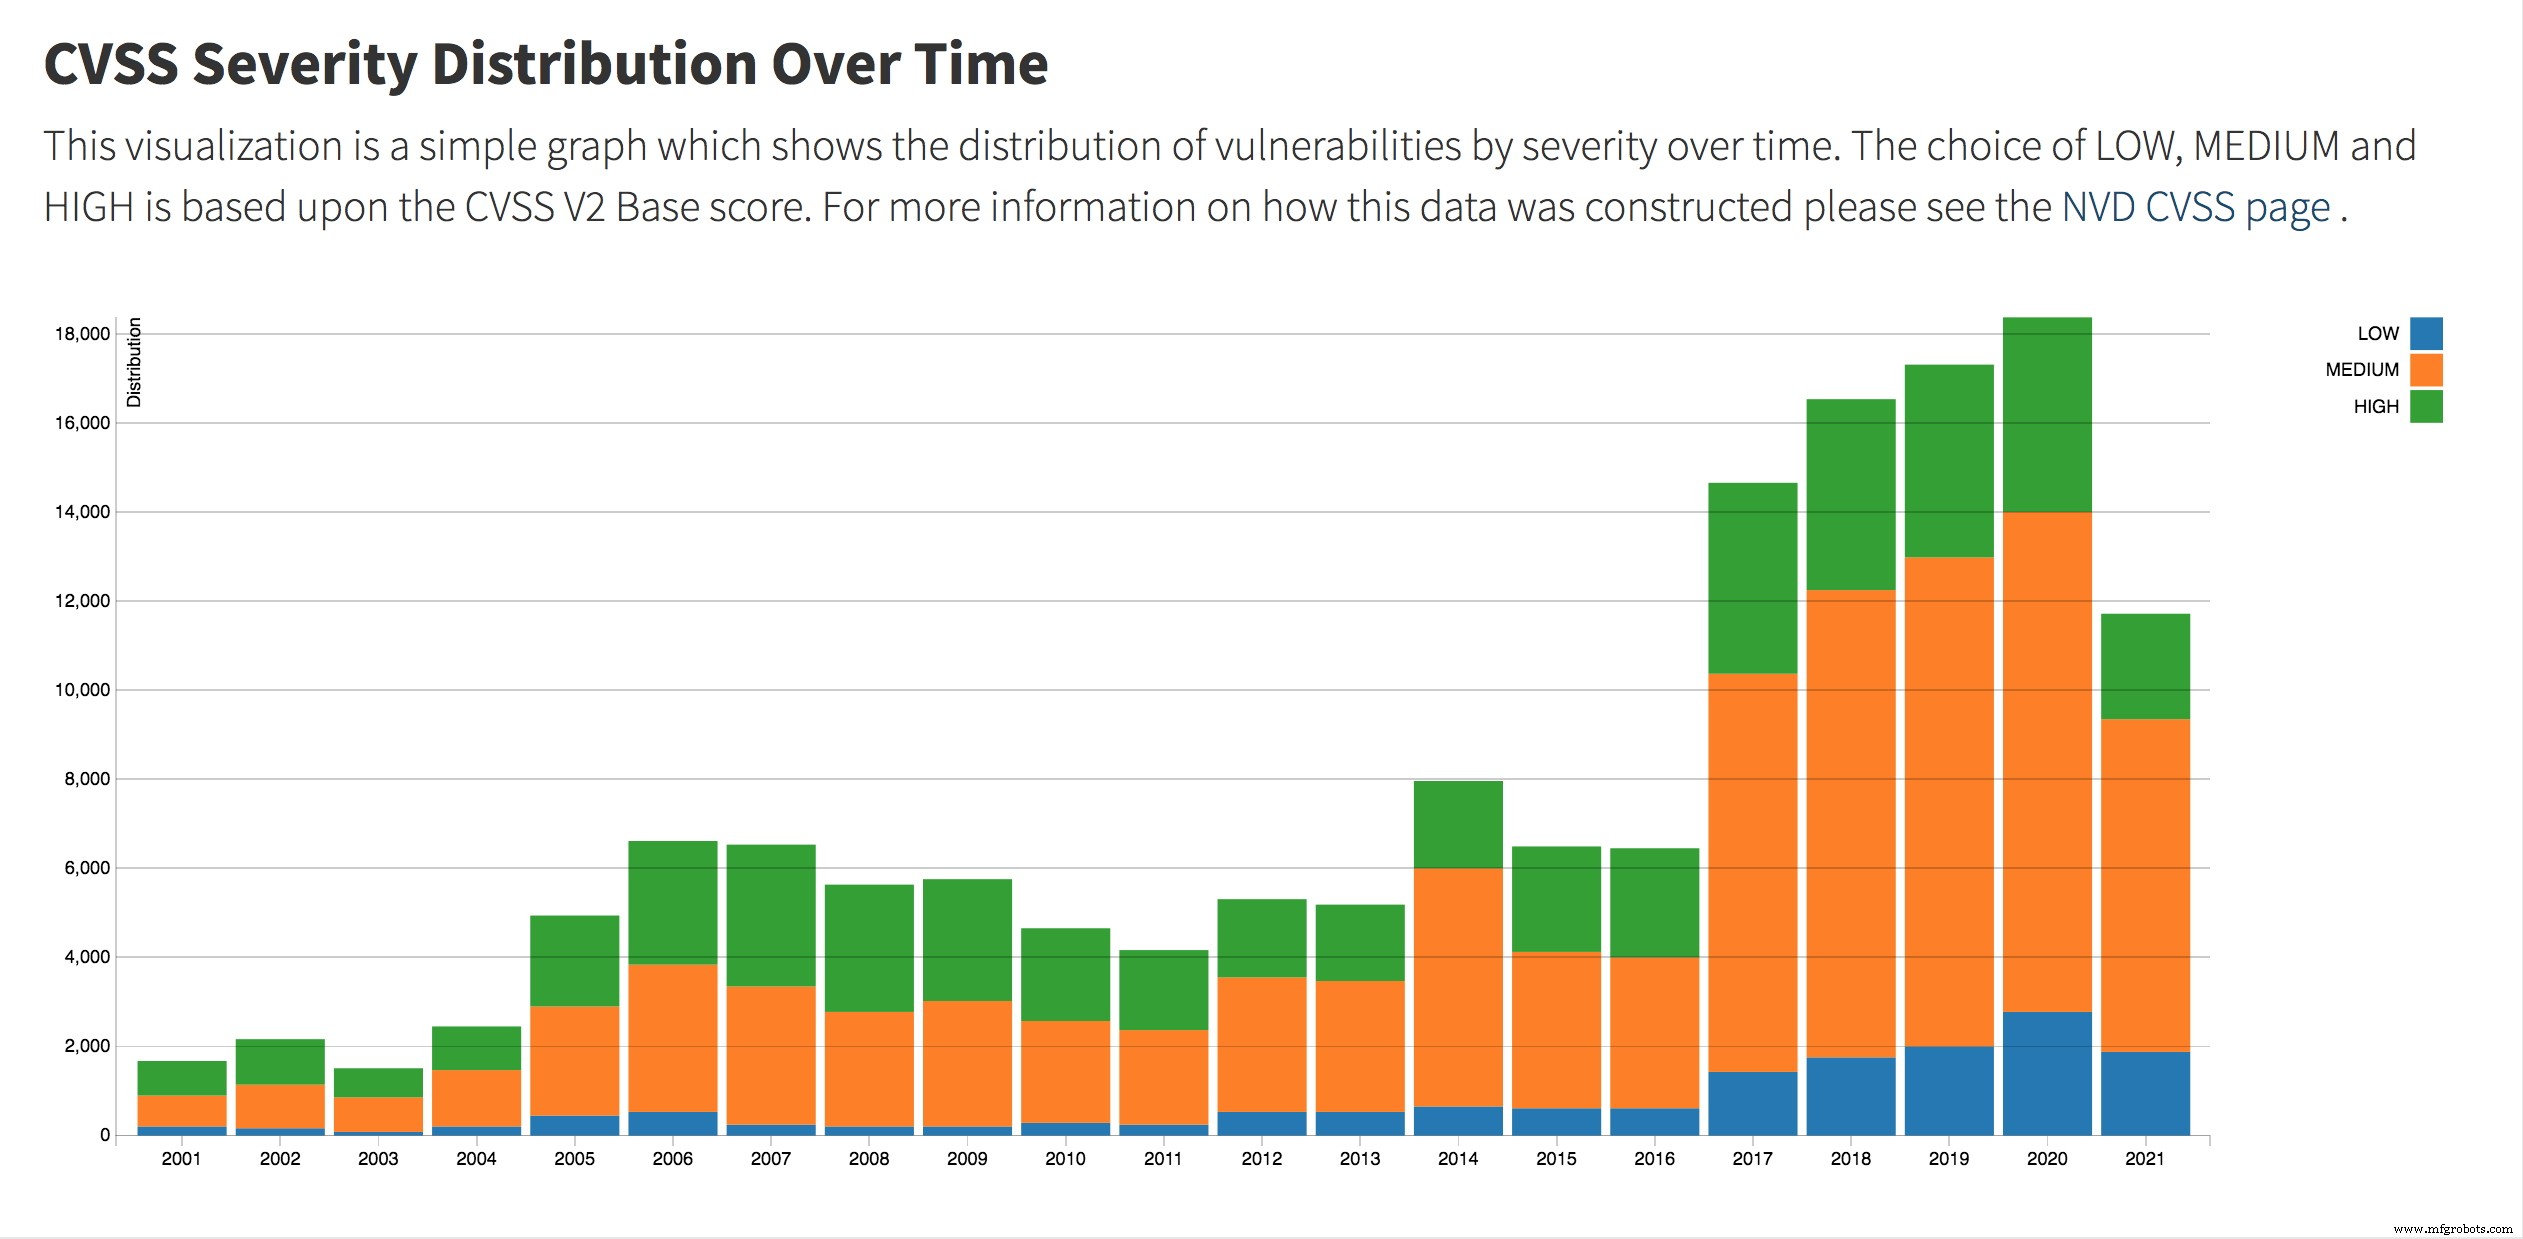
Dispositivos Internet of Things (IoT) e Industrial Control System (ICS) estão se tornando um foco para falhas de alta severidade. O mais recente ICS Risk & Vulnerability Report da Claroty nota que mais de 600 questões críticas ou de alta severidade foram divulgadas apenas no primeiro semestre deste ano. Quase um quarto dessas falhas não tem correção ou só pode ser parcialmente remediado, e muitas podem ser exploradas remotamente para tornar componentes inoperáveis.
Um exemplo recente é o cluster BadAlloc descoberto em sistemas operacionais de tempo real (RTOS) e bibliotecas associadas de múltiplos fornecedores. Atacantes podem alavancar essas vulnerabilidades para negação de serviço ou execução remota de código, ameaçando toda a cadeia de suprimentos de software.
Milhões de dispositivos IoT, tecnologia operacional (OT) — incluindo veículos e equipamentos médicos — estão potencialmente em risco. No entanto, muitos OEMs e proprietários de ativos não sabiam dessas falhas até a Microsoft divulgá-las em abril.
Programas de divulgação de vulnerabilidades (VDPs) foram criados para preencher essa lacuna. Como o Guia Definitivo 2021 da Bugcrowd explica, VDPs "fornecem um mecanismo para identificar e remediar vulnerabilidades descobertas fora do ciclo típico de desenvolvimento de software". Eles são tipicamente executados por agências federais, grupos da indústria ou grandes fornecedores.
Nenhuma Consistência Entre Programas
Em setembro de 2020, a Cybersecurity and Infrastructure Security Agency (CISA) emitiu diretiva vinculante exigindo que agências federais publiquem suas políticas de divulgação de vulnerabilidades — iniciativa que levou a proliferação de VDPs díspares. A VDP Platform da CISA, fornecida por Bugcrowd e EnDyna, serve agências federais civis como hub centralizado para pesquisadores reportarem questões de segurança em sites de agências.
No entanto, a maioria dos VDPs foca em vulnerabilidades de produto em vez de fraquezas de processo ou configuração, e há pouco alinhamento entre eles. "Esses programas estão por todo o mapa: até agências federais dos EUA fazem suas próprias coisas", diz Ron Brash, diretor de insights de segurança cibernética na Verve Industrial Protection, no EE Times. "Nenhum deles é configurado para eficiência máxima." Mesmo frameworks respeitados como NIST e ISO/IEC sofrem de inconsistências em relatórios, execução e fluxos de remediação.
Brash também destaca lacuna de transparência. Agências federais não possuem os produtos comerciais off-the-shelf (COTS) que adquirem, atuando como intermediários. "As pessoas policiando esses produtos carecem de conhecimento técnico profundo, restrições orçamentárias e gargalos de aprovação", ele nota, dificultando compelir fornecedores a emitir correções ou impor conformidade.
Ambiguidade de propriedade se estende aos próprios avisos. Grandes fornecedores frequentemente reivindicam responsabilidade, mas unidades de negócio fragmentadas e pilhas de produtos multi-fornecedor diluem ainda mais a responsabilidade. "Como cada produto pode combinar múltiplos produtos, o número de fornecedores multiplica ainda mais", observa Brash.
Limitações do Sistema de Relatórios CVE
CISA hospeda dois VDPs centrais dos EUA: o National Vulnerability Database (NVD) no NIST e o programa Common Vulnerabilities and Exposures (CVE) gerido pela MITRE, ambos catalogando vulnerabilidades publicamente conhecidas. CISA também publica avisos ICS-CERT, detalhando exploits e questões operacionais.
"Mesmo se ignorarmos o processo de divulgação e aspectos de pesquisa, o sistema CVE é arcaico e complexo", argumenta Brash. "Proprietários de ativos frequentemente carecem da expertise para interpretar avisos OT/ICS, levando à paralisia diante de dados avassaladores." A complexidade é evidente na apresentação de Brash no YouTube, um guia sobre navegação de entradas CVE.
Além disso, o banco de dados CVE não captura toda vulnerabilidade. Segundo Risk Based Security, 2.158 vulnerabilidades foram publicadas em julho, 670 das quais não tinham identificador CVE.
John Jackson, fundador da Sakura Samurai, nota que "Cobertura CVE foca em software amplamente usado; uma falha única na lógica ou servidor de uma única empresa pode nunca aparecer no banco de dados."
VDPs federais visam principalmente agências federais, com recursos limitados para entidades comerciais. Embora algumas indústrias tenham reguladores dedicados — como a North American Electric Reliability Corporation (NERC) para utilities — esses frameworks podem mudar com alterações de política.
"Alguns projetos open-source gerenciam divulgações de vulnerabilidades efetivamente", diz Brash. "Certas partes do kernel Linux têm processos robustos, enquanto outras ficam atrás. Mesmo dentro do ecossistema Linux mais amplo, práticas de segurança variam amplamente."
Desafios de Relatório e Divulgação
A falta de padronização em relatórios coloca pesquisadores em desvantagem, especialmente quando riscos legais pairam sob o Computer Fraud and Abuse Act (CFAA). "Muitos VDPs exigem que pesquisadores se abstenham de discutir descobertas, não oferecem compensação e são supervisionados por pessoal não de segurança", alerta Jackson. "Este ambiente prejudica colaboração e enfraquece a postura de segurança geral."
Um relatório NTIA de 2016 encontrou que 92% dos pesquisadores engajam em divulgação coordenada, ainda 60% citam ameaças legais como deterrente, e apenas 15% esperam recompensa — embora 70% antecipem comunicação regular sobre o bug. Guia 2021 da Bugcrowd relata que 87% das organizações com VDPs receberam vulnerabilidade crítica através do programa, mas apenas 79% de fato compensam pesquisadores por descobertas impactantes.
Dadas as complexidades de vulnerabilidades de produtos embarcados, IoT e industriais, Brash clama por framework de divulgação padronizado. Ele vislumbra um registro — análogo a sistemas de recall automotivo — para dispositivos IoT embarcados, garantindo que OEMs e integradores de sistemas informem proprietários de ativos prontamente. "Com registro claro de vulnerabilidades, proprietários podem escolher aceitar risco, aplicar patches ou substituir equipamento, espelhando o processo de recall de carros", ele afirma.
> Este artigo foi originalmente publicado em nosso site irmão, EE Times.
Tecnologia da Internet das Coisas
- Protegendo a IoT Industrial: Um Roteiro Prático
- Revolucionando Segurança de Firmware: TCU da Axiado como Defesa de Próxima Geração
- Por Que Sistemas Industrial IoT São Alvos Principais para Ciberataques — e Como Protegê‑los
- Segurança IoT — Quem Detém a Responsabilidade?
- A Ascensão da IoT: Por Que Segurança Deve Ser Embutida Desde o Dia Um
- Segurança IoT: Superando Barreiras de Implantação
- Retrofit de Cibersegurança: Protegendo Sistemas Industriais Legados na Era IIoT
- Protegendo Dispositivos IoT com Tecnologia de Decepção
- Checklist de Segurança ICS: 8 Passos Comprovados para Proteger Sistemas de Controle Industrial
- Vulnerabilidades na Supply Chain Ameaçam Segurança Industrial IoT