



Protegendo Ciclos de Vida de Medidores Inteligentes: Seis Estratégias Comprovadas para Privacidade e Resiliência
A Internet das Coisas está se expandindo em um ritmo sem precedentes, impulsionando a projeção de um trilhão de dispositivos conectados até 2035 — muito além dos volumes de dados atuais. Medidores inteligentes estão entre os segmentos de IoT de crescimento mais rápido. A iHS Markit estima que o gasto em Advanced Metering Infrastructure alcançará $13 bilhões em 2023, acima dos $9 bilhões em 2018. Utilities estão colhendo os benefícios de leitura automatizada de medidores, faturamento preciso e controle remoto, tudo enquanto reduzem consumo de recursos.
No entanto, essa expansão explosiva amplia a superfície de ataque para cibercriminosos visando infraestrutura crítica ou pilhando dados sensíveis. Em dezembro de 2016, o malware 'Crash Override' sequestrou a rede elétrica da Ucrânia, desativando 30 subestações e reduzindo o fornecimento de eletricidade de Kiev a um quinto de sua capacidade.
Ameaças de segurança de medidores inteligentes se manifestam ao longo de toda a vida operacional do dispositivo. Utilities devem antecipar diversos vetores de ataque — de exploits de canal lateral como Correlation Power Analysis que revelam credenciais, a violações de dados na edge ou na nuvem. Impor segurança ponta a ponta, incluindo atualizações de firmware OTA, é essencial. Então, como as utilities podem garantir que deployments de medidores inteligentes protejam todos os stakeholders?
Dados residentes no medidor — frequentemente contendo Informações de Identificação Pessoal — têm implicações diretas de privacidade. Utilities usam esses dados para prever demanda, implantar resposta à demanda e recomendar padrões de consumo, mas eles devem ser manuseados responsavelmente e em conformidade com regulamentações como o Regulamento Geral de Proteção de Dados (GDPR) da UE. Uma base de dados confiável, enraizada em segurança no nível do dispositivo, autenticação e criptografia em repouso e em trânsito, é portanto obrigatória.
Seis maneiras pelas quais uma plataforma IoT permite medidores inteligentes seguros e privados
Alcançar segurança robusta de medidores inteligentes exige uma estratégia holística de ciclo de vida — da produção em fábrica ao onboarding e operações contínuas (veja Figura 1). A plataforma Arm Pelion IoT incorpora os recursos essenciais de gerenciamento de dispositivo e controle de acesso para suportar essa jornada. Abaixo, descrevemos seis maneiras principais pelas quais a plataforma protege a privacidade ao longo do ciclo de vida do medidor.
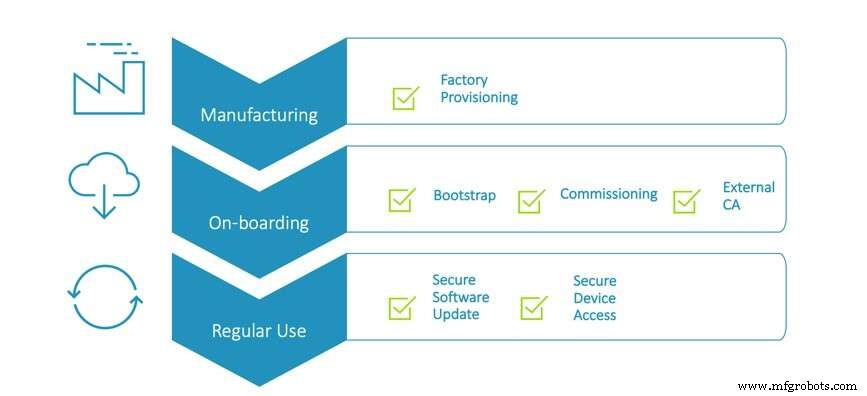
Figura 1: Exemplo de ciclo de vida seguro de dispositivo. (Fonte: plataforma Arm Pelion IoT)
1. Estabelecendo uma Raiz de Confiança para Milhões de Medidores Durante Provisionamento de Fábrica
Fábricas de manufatura devem equilibrar alto throughput com resiliência robusta, garantindo que cada medidor seja inerentemente confiável e inicie sua vida no campo em uma base segura.
As instalações de produção encarregadas de fabricar medidores inteligentes precisam equilibrar escalabilidade com resiliência que garantirá que um dispositivo seja confiável, oferecendo uma base segura para a vida do medidor no campo. Injetar credenciais em um único dispositivo pode mitigar esse risco, mas a capacidade de escalar esse processo para milhões de dispositivos é fundamental para manter o equilíbrio entre eficiência e segurança. A questão de confiar em uma fábrica se torna mais preocupante quando se considera que utilities não são fabricantes e frequentemente terceirizam produção e confiança para OEMs. Então, como tornamos uma fábrica de terceiros 'confiável'?
Confiança é instilada administrando autoridades certificadoras que fazem cross-reference com a plataforma IoT, bootstrap e servidores LwM2M (Lightweight M2M). Uma gama de ferramentas fornecida pelo provedor da plataforma IoT oferece um processo linear para a configuração da autoridade certificadora (CA) que garante que apenas medidores que possuam um certificado assinado por uma CA e uma chave pública possam estabelecer uma conexão entre o dispositivo e seu gerenciador de dispositivos.
clique para imagem maior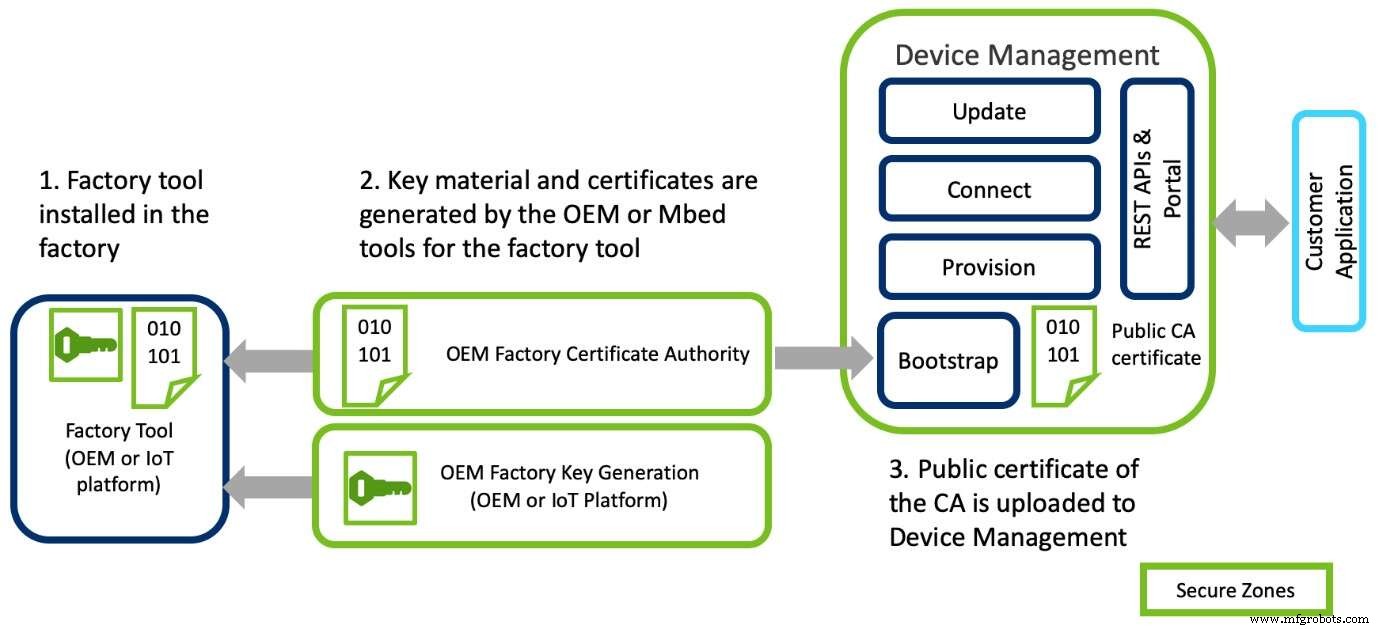
Figura 2: Exemplo de provisionamento seguro de fábrica (Fonte: plataforma Arm Pelion IoT)
Uma vez que a CA é configurada e vinculada à conta individual do fabricante, a linha de fábrica está pronta para provisionar dispositivos em massa. Este processo de cinco estágios envolve:
- Injetar a imagem de software
- Gerar chaves do dispositivo, certificados e parâmetros de configuração para o dispositivo
- Usar uma ferramenta de fábrica para injetar as chaves, certificados e parâmetros de configuração gerados no dispositivo na linha de manufatura
- Usar um gerenciador de configuração de chaves e APIs de cliente configurador de fábrica (FCC) no dispositivo para validar as informações
- Finalizar o processo de provisionamento e bloquear o código FCC na imagem de produção para garantir que não possa ser acessado após o provisionamento
2. Estabelecendo Conexões Confiáveis com a Rede Durante Onboarding
Como OEMs frequentemente ficam a um passo do cliente final, o provisionamento deve permanecer flexível para acomodar seus fluxos de trabalho estabelecidos.
Alguns fabricantes criam chaves e certificados internamente antes de agrupá-los em um utilitário configurador de fábrica (FCU). O FCU opera junto com a ferramenta de fábrica do fabricante para configurar e injetar um dispositivo com as credenciais, que por sua vez valida os parâmetros operacionais do medidor inteligente. Embora este método seja eficiente, ambas as abordagens entregam segurança comparável.
Como um OEM não pode prever onde um medidor será finalmente implantado ou em qual conta de utility ele se juntará, garantir que a conexão final com a rede seja confiável é primordial. Fabricantes e utilities, portanto, empregam chaves pré-compartilhadas (PSK) acopladas com uma lista de inscrição. Este processo verifica o ID único, correspondendo-o às credenciais armazenadas em uma conta específica de Gerenciamento de Dispositivos; o dispositivo é então atribuído a essa conta apenas se o ID corresponder ao carregado no portal IoT do provedor de utility.
PSKs fornecem uma chave comum que é provisionada de forma segura no dispositivo e representa o nível mais básico de segurança. No entanto, como a credencial é pré-distribuída, há risco de que a lista possa ser comprometida, expondo milhões de medidores e seus dados. Uma infraestrutura de chave pública (PKI) oferece uma alternativa mais forte. Ao usar PKI, a introdução entre um dispositivo e a plataforma IoT é autenticada com criptografia assimétrica, vinculando a assinatura criptográfica à terceira parte que valida o medidor. Isso garante que credenciais sejam geradas exclusivamente no dispositivo e nunca armazenadas em outro lugar.
Embora oferecendo flexibilidade para OEMs, qualquer parceiro IoT respeitável manterá a segurança garantindo uma identidade única durante o estágio de bootstrap. A interação ocorre como parte da transferência de dados com o Servidor de Bootstrap sobre comunicações TLS criptografadas, projetadas para frustrar espionagem, adulteração ou falsificação de mensagens.
Tecnologia da Internet das Coisas
- Dados Inteligentes: Navegando a Próxima Fronteira de IoT e Big Data
- Protegendo o Futuro da Segurança IoT: Estratégias de Especialistas para um Mundo Conectado Mais Seguro
- Como Cidades Inteligentes Aproveitam IoT, Microsserviços e Dashboards para Gestão Eficiente de Ativos
- Protegendo a Adoção de IoT: Estratégias Comprovadas de Cibersegurança e Privacidade para Empresas
- Navegando Desafios de Segurança em Redes 5G e IPv6 de Próxima Geração
- Protegendo o 20º Aniversário da Internet das Coisas: Segurança para um Futuro Hiperconectado
- Fábricas Inteligentes: Da Visão à Realidade — Por Que a Maioria das Empresas UK Ainda Erra o Alvo
- Como IoT e Computação em Nuvem Moldam o Futuro dos Dados Empresariais
- Conectividade Rural Inteligente: Como o Boom da Banda Larga de 2020 Molda Negócios e Consumidores
- Integração de Dados em 2024 e Além: Tendências Moldando o Futuro