



Fortalecendo a Rede Elétrica dos EUA com Cibersegurança Baseada em Física
Modernizar a envelhecida rede elétrica dos EUA para atender às necessidades de energia do século XXI significa atualizar a vasta e complexa rede com tecnologia "inteligente" para aproveitar automação, conectividade e recursos de energia renovável necessários para fornecer eletricidade de forma mais confiável e eficiente.
Embora uma rede elétrica mais inteligente e conectada possa aumentar a resiliência contra ameaças como eventos climáticos extremos, o tamanho e complexidade crescentes da rede aumentam a vulnerabilidade a ciberataques. Uma rede de energia cada vez mais digitalizada pode criar numerosos pontos de entrada para atores maliciosos que buscam interromper o fornecimento de energia da nação.
Proteger a rede dos EUA — uma rede massiva, interconectada, transcontinental que gera, transmite e distribui eletricidade — é crítico para a segurança nacional.
Mas à medida que a rede se torna mais complexa e hackers mais sofisticados, a abordagem tradicional de TI para cibersegurança não é mais suficiente, segundo cientistas do Laboratório Nacional Argonne do Departamento de Energia dos EUA (DOE), que estão trabalhando para tornar a rede de energia elétrica mais resiliente a ciberataques.
"Como a rede de utilidade tradicional era fisicamente isolada da rede pública, uma abordagem de TI era suficiente para a maioria das ameaças", disse Bo Chen, engenheiro computacional do Argonne. "A rede de utilidade de hoje cria mais vulnerabilidades à medida que novas tecnologias são integradas. Muitos ataques sofisticados podem se esconder de forma que uma abordagem de TI não consegue detectá-los."
Novas salvaguardas são necessárias para manter a rede elétrica segura de atacantes, disse Chen, que trabalhou com a cientista computacional do Argonne Hyekyung (Clarisse) Kim para desenvolver uma abordagem de cibersegurança baseada em física e regras, que adiciona uma camada de segurança contra ataques que penetraram o perímetro de TI.
"Métodos baseados em física são soluções atraentes, oferecendo a capacidade de verificar integridade de dados e manter estabilidade do sistema mesmo na presença de sinais e comandos maliciosos", disse Kim.
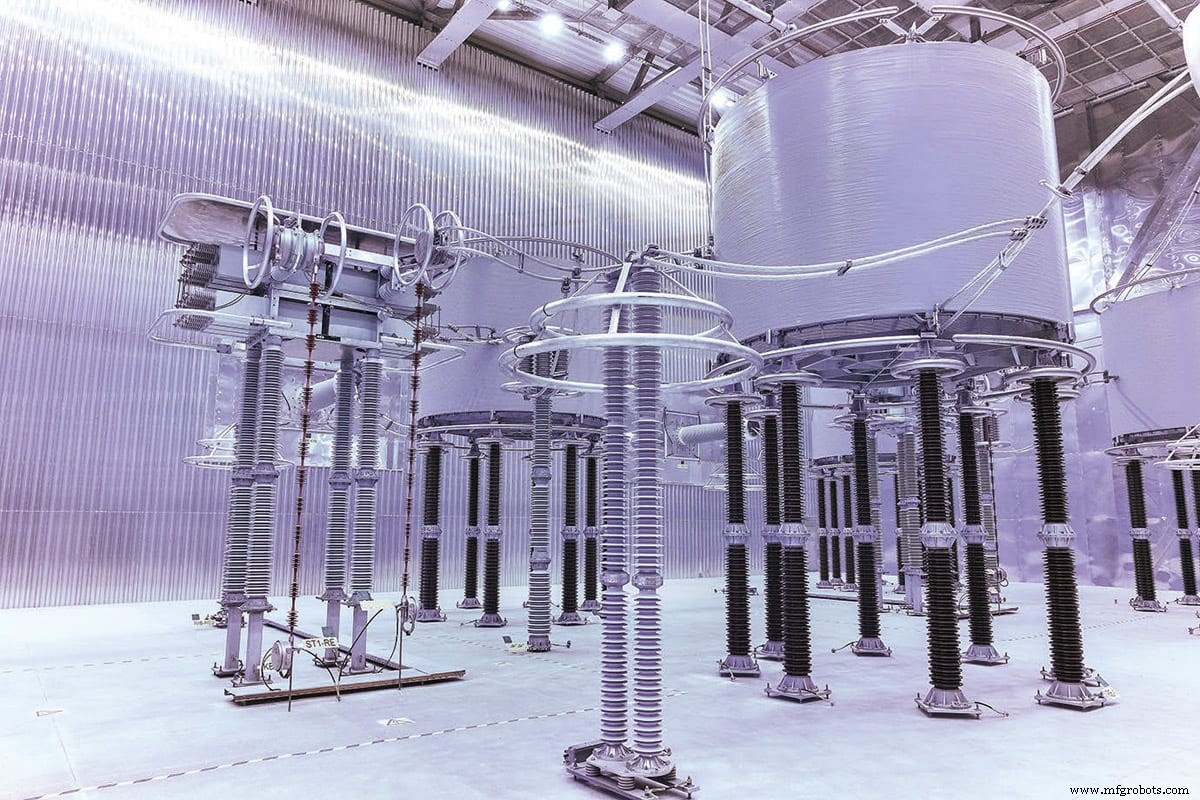
Chen e Kim ajudaram recentemente engenheiros da Hitachi ABB Power Grids, uma empresa líder global de tecnologia, a adicionar uma nova camada de segurança e estrutura de decisão para ajudar a identificar e deter ameaças cibernéticas, mantendo a rede operando mesmo se houver um ataque. Seu trabalho apareceu no periódico IEEE Transactions on Power Systems.
O trabalho da equipe do Argonne faz parte de um projeto mais amplo gerenciado pela Hitachi ABB Power Grids para o Escritório de Cibersegurança, Segurança Energética e Resposta a Emergências (CESER) do DOE, para proteger linhas de transmissão de corrente contínua de alta tensão (HVDC).
Protegendo sistemas HVDC de ciberataques
A rede elétrica dos EUA consiste em cerca de 1,1 milhão de quilômetros de circuitos, que operam principalmente com corrente alternada (CA) para fornecer energia. À medida que a rede é modernizada, no entanto, sistemas HVDC cresceram além de seu propósito original como suplemento à transmissão CA, e estão emergindo como um sistema de transmissão de energia eficiente e flexível.
Junto com a capacidade de enviar grandes quantidades de eletricidade por distâncias muito longas com baixa perda elétrica, sistemas HVDC podem integrar mais facilmente energia renovável, como eólica e solar, na rede e melhorar o desempenho da rede.
Como eles têm impacto direto na estabilidade do sistema, proteger sistemas HVDC de ciberataques é crítico, disse Chen. Por exemplo, um ciberataque poderia causar uma "falha em cascata", na qual a falha de uma ou algumas partes de um sistema de energia pode desencadear a falha de outras partes, potencialmente causando apagões em grande escala ou até blecautes totais.
"Embora o número crescente de pontos de acesso remotos e locais a estações HVDC facilite muito várias aplicações HVDC, esses pontos de acesso também ampliam significativamente a superfície de ataque que pode ser potencialmente aproveitada por atacantes maliciosos dentro e fora", disse Chen.
Muitas aplicações HVDC dependem de dados em tempo real coletados através da plataforma de Monitoramento, Proteção e Controle de Área Ampliada (WAMPAC), usada para analisar e controlar remotamente a saída de energia do sistema HVDC. Embora benéfica, a plataforma WAMPAC pode abrir portas para hackers.
"Como unidades de medida fasorial são alocadas em diferentes locais, existe uma estrutura de comunicação para suportar coleta de dados e controle remoto, criando vulnerabilidades a ciberataques", disse Chen.
Adotando uma abordagem baseada em regras para cibersegurança, Chen e Kim criaram um algoritmo que usa leis físicas para verificar dados coletados através de plataformas WAMPAC para detectar ataques de injeção de dados falsos. Em tal ataque, adversários tentam interromper a energia injetando dados falsos para enganar ou induzir em erro o sistema de gestão de energia.
Operadores de rede mantêm consciência situacional através de uma rede massiva de dispositivos eletrônicos que coletam e processam informações da rede em tempo real com altíssima resolução, disse Kim.
"Nossa tecnologia de detecção usa leis da física para detectar ataques de injeção de dados falsos nesses dispositivos enquanto atende a rigorosos requisitos de desempenho temporal", explicou Kim. "A forma como funciona: geramos regras baseadas em interdependências inerentes entre dados recebidos desses dispositivos para determinar se eles se alinham com valores esperados ou podem ser amostras de dados falsos.
"Nossa ferramenta alerta o operador sobre status de ataque, identifica o dispositivo comprometido e substitui dados corrompidos por valores corretos para que operações da rede possam continuar ininterruptas mesmo enquanto um ataque está em andamento", continuou Kim.
Chen disse que o algoritmo de detecção é essencialmente uma réplica digital, ou gêmeo digital, do sistema real.
"Podemos simular continuamente o sistema real e fornecer dados representando o verdadeiro status do sistema", disse Chen. "Somos capazes de identificar quaisquer sinais ou comportamentos anormais, e também diferenciar se é uma falha real ou um ciberataque."
O algoritmo apresenta uma interface gráfica de usuário para notificar operadores de um ataque em andamento, identificar o dispositivo comprometido e exibir resultados para análise posterior.
Algoritmo de Detecção Comprova Sucesso
Após desenvolver um modelo de simulação, a equipe usou um grande número de casos para testar o algoritmo sob várias condições operacionais no Argonne. Resultados mostram que o algoritmo sempre detecta o primeiro ataque malicioso e foi quase 100% preciso em diferenciar dados comprometidos de não comprometidos.
O algoritmo de detecção foi então testado no Centro de Pesquisa Corporativa da ABB nos EUA na Carolina do Norte. A tecnologia do Argonne foi integrada ao banco de testes de simulador digital em tempo real da Hitachi ABB. Um ataque foi simulado no banco de testes e detectado com sucesso.
Uma demonstração final ocorreu na Administração de Energia de Bonneville (BPA) em Oregon, onde o algoritmo de detecção foi usado em uma estação réplica da BPA. Esta demonstração bem-sucedida mostrou uma gama de proteções potenciais que poderiam ser disponibilizadas para sistemas HVDC.
"Esta é uma abordagem baseada em regras de propósito geral que pode ser usada para outros sistemas e produtos físicos, então pode ser integrada como um módulo funcional ou desenvolvida como um dispositivo separado anexado a sistemas existentes", disse Chen, que continua estudando o algoritmo.
O Futuro da Rede Elétrica
À medida que a rede elétrica dos EUA evolui e as ciberameaças crescem e se tornam mais sofisticadas, proteger estações HVDC é crítico para a operação confiável, proteção e controle de sistemas de energia em larga escala. Olhando para o futuro, a paisagem cibernética em mudança significa que proteções de TI não são mais suficientes.
"Embora existam numerosos métodos de detecção para monitorar tráfego de rede de uma perspectiva de TI, lacunas ainda existem na vulnerabilidade de sistemas de fornecimento de energia", disse Chen. "Por exemplo, ataques de firmware podem contornar o sistema operacional e software de detecção de malware, mesmo que departamentos de TI sigam as melhores práticas de cibersegurança. Portanto, é essencial proteger sistemas de fornecimento de energia de uma perspectiva além de TI."
Este artigo foi escrito por Beth Burmahl, escritora colaboradora do Laboratório Nacional Argonne. Para mais informações, contate Este endereço de email está sendo protegido de spambots. Você precisa de JavaScript habilitado para visualizá-lo. ou visite aqui .
Sensor
- Entendendo Potência em Circuitos Elétricos: Medição e Significado
- Aproveitando Dados na Internet da Confiabilidade: Estratégias para Gestão Eficaz
- Grade Global de Rede IoT: Capacitando Conectividade para Transformação da Indústria
- Por Que a Nuvem Espelha a Evolução da Rede Elétrica
- Cibersegurança Simplificada: Comece com o Fim em Mente para Fabricantes
- Protegendo a Cadeia de Suprimentos Global: Aproveitando Dados Sem Fronteiras para Defesa Cibernética
- Usina Virtual da Tesla: Transformando a Rede Elétrica Global
- Envoltório de Dedo: Aproveitando o Toque para Alimentar Pequenos Eletrônicos
- Energia Sem Fio RF Impulsiona Adoção Universal de Redes de Sensores
- Aprimorando Ergonomia no Local de Trabalho com Atuadores Elétricos Inteligentes