



Proteja seus ativos de manufatura: estratégias comprovadas de segurança baseadas na nuvem
Com as ferramentas certas de segurança baseadas na nuvem, fabricantes podem bloquear e isolar equipamentos do chão de fábrica de hackers em potencial
Histórias de terror de cibersegurança abundam, suficientes para dar pesadelos frequentes a chefes de segurança de dados de manufatura. Como se os casos de Stuxnet e do ransomware "Wanna Cry" não bastassem, relatórios surgiram recentemente em várias publicações, incluindo o Wall Street Journal, de hackers na Austrália roubando dados sensíveis sobre ativos de defesa de alto perfil, incluindo o caça F-35 Joint Strike Fighter (JSF). Na vasta maioria dos casos, erro humano, como não seguir protocolos adequados de cibersegurança e usar senhas fáceis de adivinhar, parecem ser os principais culpados. Isso deixa dados em bancos, infraestrutura de energia, aeroespacial/defesa e manufatura vulneráveis a ameaças cibernéticas cada vez maiores.
Uma das melhores maneiras de melhorar a cibersegurança é a aplicação diligente de patches de software. No infame vazamento da Equifax, a empresa falhou em aplicar patches críticos ao software Apache Struts, um programa de código aberto usado em seu sistema de cibersegurança. Isso permitiu que hackers infiltrassem os bancos de dados da Equifax para roubar informações de até 143 milhões de pessoas nos EUA, e mais no Reino Unido e Canadá.
Má imprensa como essa pode dar a software em nuvem e operações de negócios baseadas em nuvem uma má reputação. A realidade é que práticas de cibersegurança em nuvem não são muito diferentes das usadas para instalações apenas on-premises, mas estar na nuvem conectada à Internet dá aos hackers mais oportunidades de entrar por portas destrancadas.
Protegendo a Fábrica
Redes de energia, instituições financeiras e varejistas foram todas alvo de ciberataques. Operações de manufatura não relataram muitas invasões maiores, mas de acordo com um estudo lançado em setembro, até metade das pequenas e médias empresas (PMEs) pagarão resgate em dispositivos Internet of Things (IoT) para recuperar seus dados.
O estudo da Arctic Wolf Networks Inc. (Sunnyvale, CA), fornecedora de security operations center (SOC)-as-a-service, observou que 13% das PMEs sofreram um ataque baseado em IoT, ainda assim muitas ainda não estão tomando medidas de segurança adequadas. Conduzido em colaboração com Survey Sampling International, o estudo descobriu que a maioria das PMEs não tem capacidades avançadas de detecção e resposta para ransomware, ameaças persistentes avançadas (APT) e ataques zero-day, como Stuxnet.
Profissionais de segurança e especialistas em manufatura concordam que os passos para proteger dados na nuvem espelham aqueles para usuários de dados on-premises, não na nuvem.
"As pessoas assumem erroneamente que dados na nuvem são seguros, quando eles são apenas tão seguros quanto você os torna", disse Brian NeSmith, cofundador e CEO da Arctic Wolf Networks. "Isso significa implementar um firewall, monitorar atividades suspeitas e controlar acesso a dados sensíveis.
"A responsabilidade não é do provedor de serviços em nuvem, mas da equipe de TI da empresa para proteger quaisquer dados baseados na nuvem", continuou NeSmith. "Empresas em indústrias regulamentadas tendem a achar que conformidade é segurança. Conformidade é uma forma de avaliar controles, mas definitivamente não é segurança."
O benefício de sistemas on-premises é que o usuário tem maior controle sobre a rede a partir da qual os dados podem ser acessados, disse ele. "Para dados baseados na nuvem, qualquer um com conexão à Internet pode tentar acessar os dados. Controles e processos de segurança diligentes são a chave, seja os dados na nuvem ou on-premises. Por exemplo, se você inadvertidamente fornecer acesso à sua rede interna, qualquer um que encontre esse buraco poderia potencialmente acessar seus dados, seja os dados na nuvem ou on-premises."
Idealmente, fabricantes devem ter um security operations center (SOC) que esteja coletando, analisando e investigando potenciais ameaças de cibersegurança 24/7, afirmou NeSmith. "O SOC deve ser composto por especialistas em segurança em tempo integral. Ter a TI fazendo isso como trabalho de meio período simplesmente não é suficiente.
"A retrospectiva mostrou que quase todos os grandes hacks eram evitáveis", continuou NeSmith. "A Equifax tinha um patch de segurança que falhou em instalar. A Target tinha alarmes, mas eles estavam enterrados no ruído de seus sistemas. Cibersegurança não é fácil, e muitas empresas cometem o erro de achar que cibersegurança eficaz significa comprar os produtos certos. Segurança não é sobre os produtos, mas sobre quão eficazes são suas operações de segurança."
Nuvem + Segurança Robusta
Fabricantes usando soluções Siemens podem aproveitar uma combinação de protocolos e hardware de segurança de rede reforçado como as linhas Siemens Scalance e Ruggedcom, bem como novas ofertas em nuvem. A Siemens também opera seus Cyber Security Operations Centers, que oferecem monitoramento de segurança de dados 24/7 e assistência de remediação em caso de ciberataques (veja "Heading Off the Inevitable Hack Attack", Manufacturing Engineering, outubro de 2017).
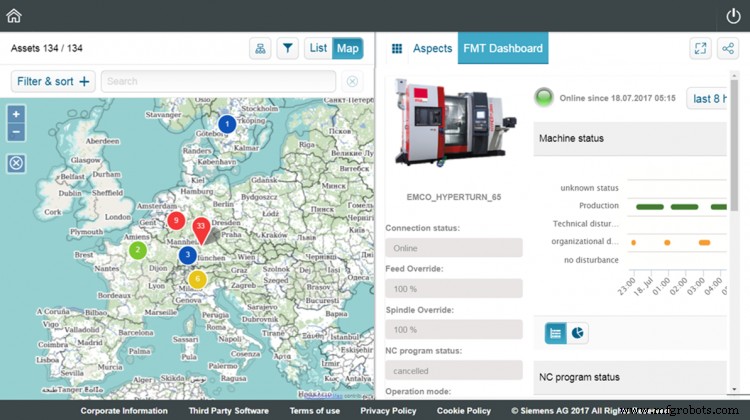
Com Siemens Plant Security Services, ameaças e malware podem ser detectados precocemente, vulnerabilidades analisadas e medidas de segurança adequadas iniciadas, segundo Henning Rudoff, chefe de Plant Security Services, Siemens PLM Software (Plano, TX). Ele acrescentou que monitoramento contínuo dá transparência de segurança aos operadores de planta.
Software de cibersegurança baseado em nuvem pode oferecer implantação mais fácil e melhores opções de operação comparado a implantações tradicionais on-site para clientes não vinculados a soluções locais por leis ou restrições internas, segundo Rudoff. "A Siemens oferece software de cibersegurança baseado em seu sistema operacional IoT, MindSphere, para ajudar clientes a implementar digitalização e segurança em paralelo", disse ele.
Operadores de operações industriais devem tipicamente começar com uma avaliação para estabelecer baseline de suas necessidades de segurança e status atual, por exemplo, baseado na IEC 62443, aconselhou Rudoff. "Medidas de segurança necessárias podem ser organizacionais, como treinar a força de trabalho para aumentar conscientização, ou técnicas, como implementação de segmentação de rede ou endurecimento de dispositivos de automação.
"Além de conceitos de proteção, clientes com necessidades avançadas também devem implantar conceitos de detecção e remediação", continuou ele. "Detecção pode ser alcançada, por exemplo, com sistemas Security Information and Event Management [SIEM] que ajudam clientes a monitorar o comportamento de seus sistemas [por exemplo, novos dispositivos na rede ou eventos de login falhados]. Em caso de incidente de segurança, uma análise forense é recomendada; ela responde duas perguntas — como o sistema pode ser trazido de volta ao comportamento normal, e como incidentes futuros podem ser prevenidos?"
Para prevenir invasões, a Siemens recomenda fortemente que fabricantes apliquem atualizações de produto assim que disponíveis e sempre usem as versões mais recentes dos produtos. Para informações sobre atualizações de produto, clientes podem assinar o Siemens Industrial Security RSS Feed em https://www.siemens.com/industrialsecurity.
Vantagens da Segurança na Nuvem
Sistemas fortes e aplicação de devida diligência são obrigatórios para provedores de nuvem, observou Srivats Ramaswami, CTO e vice-presidente de TI, para desenvolvedora de software de sistemas de execução de manufatura (MES) 42Q (San Jose, CA).
"Fabricantes lidam com dados sensíveis todos os dias: dados de rastreabilidade, informações de garantia, registros de histórico de dispositivos, e especialmente as especificações de engenharia para um produto são todos altamente confidenciais. Confiar esses dados a um sistema baseado em nuvem requer devida diligência para garantir que o provedor tomou os passos adequados para proteger os dados", disse Ramaswami. Ele aconselha usuários a buscar recursos-chave de cibersegurança como:
- Uma abordagem de segurança multi-camadas que abrange código de aplicação, defesa física dentro do data center e barreiras lógicas no firewall, bem como monitoramento contínuo de atividade e varredura de malware.
- Contratos com terceiros que realizam testes de segurança, com relatórios disponibilizados aos clientes.
- Certificação como SOC 2 do AICPA (American Institute of Certified Public Accountants), que exige que empresas estabeleçam e sigam políticas e procedimentos rigorosos de segurança da informação.
Quão seguros são os dados baseados na nuvem de uma operação de manufatura? "Quando dados de manufatura são armazenados na nuvem, a segurança geralmente é aprimorada em vez de diminuída", afirmou Ramaswami. "Isso porque provedores de nuvem dedicam enormes recursos a garantir que seus sistemas sejam o mais seguros possível, e são constantemente atualizados para reagir a ameaças potenciais. Embora tentativas de hack ocorram dezenas de vezes todos os dias em sistemas baseados na nuvem, até hoje não houve grandes violações de segurança em sistemas usados por fabricantes."
Existe uma percepção errônea comum de que dados baseados na nuvem não são tão seguros quanto servidores on-premise, segundo Ramaswami. "A verdade é que a maioria dos sistemas on-premise fica muito aquém da segurança que os melhores provedores de nuvem implantaram. Na verdade, eu pessoalmente já vi senhas para sistemas supostamente 'seguros' postas em notas Post-it ao lado de um rack de servidores onde a aplicação está rodando. A arquitetura de segurança de provedores de nuvem avançados é virtualmente impossível de duplicar em uma solução on-premise", adicionou Ramaswami. "Por exemplo, o sistema de armazenamento em nuvem utilizado pela 42Q foi projetado para 99,999999999% de durabilidade e até 99,99% de disponibilidade de objetos em um ano; devido ao alto custo deste sistema, isso está fora do alcance de praticamente toda organização de TI. Implantar ferramentas como estas em um ambiente on-premise exigiria não apenas grandes investimentos em infraestrutura, mas grandes equipes para gerenciá-las também."
Ramaswami observou que a Equifax não usa um provedor de nuvem externo, mas constrói e gerencia sua própria infraestrutura e aplicações. "Segundo as informações tornadas públicas até agora, parece que a Equifax poderia ter feito mais para proteger a segurança dos dados — o hack aconteceu em maio", observou ele, "enquanto um patch para a vulnerabilidade explorada estava disponível mais de dois meses antes! Este é um exemplo de por que empresas devem olhar para provedores de serviços em nuvem de alta qualidade que monitoram dados e segurança de rede em tempo real.
"Não há bala de prata para segurança na nuvem; requer uma empresa com segurança em seu DNA, e atenção obstinada a detalhes diariamente", continuou Ramaswami. Ele observou que a segurança da 42Q inclui defesa física dentro do data center e barreiras lógicas no firewall, padrões para codificação e força de senha, monitoramento contínuo de atividade e varredura de malware, e testes de terceiros.
Dados de Usinagem da Nuvem
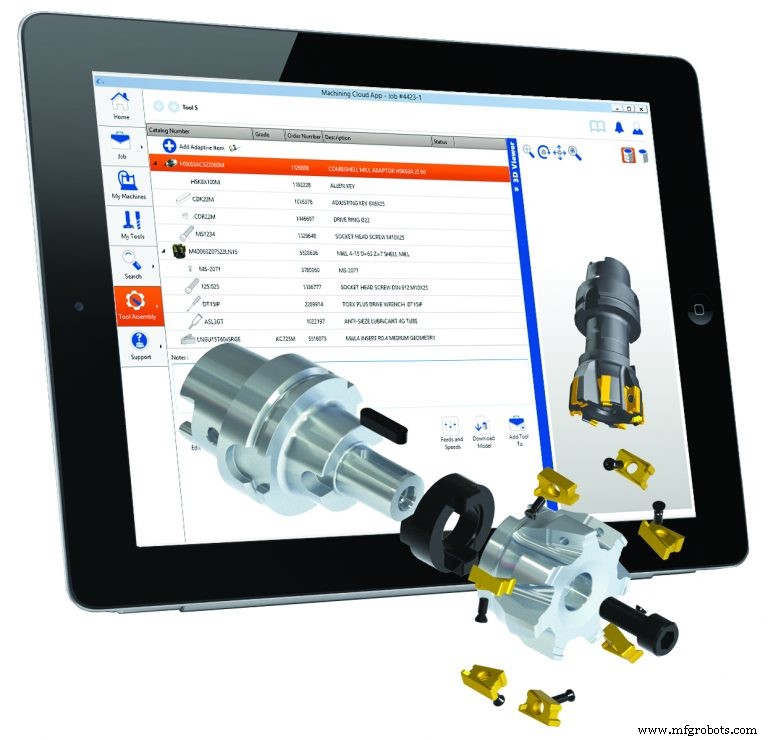
Em sua maior parte, dados estão em boas mãos na nuvem — se passos ou medidas comuns de cibersegurança são tomados e seguidos à risca, segundo defensores da nuvem.
"Boas práticas de segurança são boas práticas, independentemente da localização física da computação e armazenamento, on-premise ou baseada em nuvem", disse Chuck Mathews, evangelista de nuvem, MachiningCloud Inc. (Camarillo, CA, e Stans, Suíça). "Nosso top 10 inclui:
- Manter software, BIOS e firmware atualizados,
- Manter antivírus e detecção de malware atualizados,
- Fazer backup de informações importantes,
- Usar senhas fortes, não senhas padrão ou nomes de conta,
- Ativar autenticação de dois fatores quando disponível,
- Não compartilhar contas ou senhas,
- Pensar antes de compartilhar informações,
- Usar criptografia em redes sem fio,
- Manter consciência de princípios de segurança de computador, e,
- Limitar acesso e funções a need-to-know.
"De modo geral, dados baseados na nuvem são mais seguros que dados on-premise", concordou Mathews. "Empresas de nuvem empregam especialistas em segurança e têm responsabilidade fiduciária de fornecer altos níveis de segurança; é o que elas fazem. A oficina média normalmente não tem tal expertise na equipe."
A MachiningCloud é uma provedora independente de dados de produto de ferramentas de corte CNC e fixação oferecendo recuperação de dados de usinagem baseada em nuvem para maquinas e fabricantes.
"A maioria de nós nos Estados Unidos usa serviços baseados em nuvem todos os dias da semana", adicionou Mathews. "Navegar na web, enviar e-mail, reservar avião ou hotel, bancar, pagar contas — todos são serviços baseados em nuvem. No entanto, o uso de sistemas baseados em nuvem em CAD/CAM é muito limitado; a maioria do software CAD/CAM é baseada em desktop e pode apenas acessar serviços em nuvem para licenciamento, atualizações de software, ou dados de referência/bibliotecas."
Muitos eventos de hacking altamente divulgados são outliers, coisas que poderiam ter sido facilmente evitadas com medidas adequadas de cibersegurança, segundo Mathews. "No entanto, alguns serviços baseados em nuvem, como single sign-on [versus sign-ons de dupla autenticação], apresentam riscos de segurança inerentes e devem ser evitados em situações de alta segurança", disse ele.
Tecnologia de Nuvem Não é para Todos
Em alguns casos, dados baseados na nuvem podem não ser um ajuste perfeito para algumas aplicações, incluindo CAD/CAM ou aplicações de alta resposta, e em alguma tecnologia operacional (OT) encontrada em automação near-real-time no chão de fábrica.
"O consenso geral é que medidas de cibersegurança apenas na nuvem nunca serão suficientemente robustas para remover completamente a ameaça cibernética a infraestrutura crítica", disse JC Ramirez, diretor de engenharia, gerente de produto, ADL Embedded Solutions (San Diego), desenvolvedora de PCs de sistemas embarcados e hardware de automação. "Portanto, a tendência é trazer soluções de hardware/software de segurança contra ameaças cibernéticas mais perto destes ativos críticos. Isso paralela tendências similares em IoT industrial/IIoT com novos paradigmas como Fog e Mist computing trazendo computação em nuvem mais perto da borda do tecido por uma variedade de razões tendo a ver com controle robusto de sistemas industriais, mas também segurança cibernética aprimorada para ativos industriais de alto valor."
Cibersegurança para ativos industriais e de infraestrutura usa muitas das mesmas medidas de segurança de rede comuns há anos em sistemas de TI, observou Ramirez. "A diferença crítica é que ameaças a infraestrutura e equipamentos críticos podem ter repercussões significativas na vida real para pessoal, segurança pública, ou ativos de alto valor. Por essa razão, as melhores medidas de cibersegurança devem confiar em uma abordagem baseada em equipe que inclua não apenas pessoal de TI, mas também engenheiros de controle, operadores, representantes de gerenciamento no local, e pessoal de segurança física no local no mínimo." Ele adicionou que a publicação 800-82 do National Institute of Standards and Technology (NIST), "Guide to Industrial Control Systems (ICS) Security", é uma boa referência.
Alguns fornecedores de automação parecem estar apostando nos dois lados em sistemas de nuvem, talvez com boa razão. Em setembro, a Rockwell Automation Inc. (Milwaukee) lançou um novo serviço de detecção de ameaças on-premises visando ajudar empresas a detectar e recuperar de invasões. Ele apresenta tecnologia da desenvolvedora de aplicações OT Claroty (Nova York) que visa oferecer "clareza" ao espaço OT.
O serviço de detecção de ameaças é uma solução de segurança passiva e não intrusiva, e adota uma abordagem agnóstica de produto para criar um inventário de ativos através de sistemas TI e OT em uma operação industrial, segundo Umair Masud, gerente de portfólio de serviços de consultoria da Rockwell. O sistema vai fundo em protocolos de rede industriais e usa software de detecção de ameaças para mapear ativos de rede do usuário final e como eles se comunicam entre si.
"Ainda há, talvez com razão, apreensão em conectar ambientes OT diretamente à nuvem", disse Masud. "Esta é uma abordagem on-prem disciplinada e responsável."
O sistema Claroty, sob piloto por cerca de três anos, está sendo lançado agora, disse Masud. Além da Rockwell, o sistema também está sendo usado pela Schneider Electric e outros fornecedores de automação.
"Queremos ajudar clientes a se defenderem", disse Masud. "Em um continuum de ataque, há o que você está fazendo antes, durante e depois de um ataque. Você tem que estar ciente do que tem e criar contramedidas para protegê-lo, usando coisas como firewalls de zona e autenticação de dois fatores ou duas etapas. E depois de um ataque você tem que garantir que seus recursos e as pessoas envolvidas possam se recuperar tendo ferramentas adequadas de backup e recuperação no lugar."
Sistema de controle de automação
- Top 3 Fatores que Você Deve Avaliar Antes de Migrar Dados para a Nuvem
- Prevenha Falhas na Nuvem: Aproveite SLAs para Migração e Operações Confiáveis
- Entendendo Segurança na Nuvem: Por Que Seu Negócio Precisa Disso
- Ameaças Críticas de Segurança na Nuvem que Todo Negócio Deve Endereçar
- Por Que Segurança na Nuvem é a Pedra Angular da Defesa Cibernética Moderna
- Por que a Segurança de Dados na Nuvem Está Se Tornando Programável
- A Nuvem Ameaça Empregos em Data Centers? Uma Avaliação Realista
- Dominando Segurança na Nuvem: Estratégias Comprovadas para Mitigar Riscos e Proteger Sua Organização
- Como Sensores Transformam Eficiência e Insight na Fabricação
- Eliminando Gargalos: Aproveitando Analytics para Eficiência na Manufatura