



Segurança Multi-Cloud: Melhores Práticas Comprovadas para Proteger Seus Dados
O multi-cloud está crescendo em popularidade à medida que as empresas continuam a explorar os benefícios de trabalhar com mais de um provedor. Embora o multi-cloud ofereça inúmeras vantagens, depender de múltiplos fornecedores e nuvens também aumenta a superfície de ataque e o risco geral. Se uma empresa deseja manter ativos e dados seguros, a segurança multi-cloud não deve ser uma reflexão posterior.
Este artigo é uma introdução à segurança multi-cloud e aos desafios únicos desta abordagem de computação em nuvem. Também fornecemos uma lista de melhores práticas que você pode aplicar para projetar e manter uma configuração multi-cloud segura.
O que é Segurança Multi-Cloud?
A segurança multi-cloud é um conjunto de políticas, estratégias e soluções nas quais uma empresa confia para garantir a segurança em um ambiente multi-cloud. Este tipo de segurança permite que um negócio aproveite os benefícios do multi-cloud sem expor dados e ativos a ameaças cibernéticas.
O maior desafio da segurança multi-cloud é gerenciar e proteger ambientes de diferentes provedores de nuvem. Múltiplos fornecedores com recursos e regras variadas complicam as tarefas de segurança na nuvem, incluindo:
- Garantir controles de segurança consistentes.
- Configurar gerenciamento de acesso confiável.
- Identificar e responder a vulnerabilidades.
- Manter uma visão holística da segurança.
Tipicamente, os provedores de nuvem são responsáveis pela segurança de suas nuvens, enquanto o cliente é responsável pela segurança na nuvem. O trabalho do provedor é:
- Garantir que a infraestrutura da nuvem seja segura, confiável e atualizada.
- Proteger hosts e data centers.
- Fornecer aos clientes capacidades para proteger dados (vetores de verificação multifator, software de gerenciamento de acesso, ferramentas de criptografia, etc.).
Uma empresa implantando um multi-cloud é responsável por como a equipe usa e mantém dados em cada infraestrutura de nuvem. A equipe interna precisa:
- Projetar a arquitetura geral de segurança.
- Garantir que as operações cumpram leis e regulamentações relevantes.
- Definir regras e privilégios de acesso.
- Lidar com monitoramento de nuvem.
- Configurar backups.
- Identificar e responder a incidentes de segurança.
- Projetar processos de implantação seguros.
- Manter ferramentas de terceiros atualizadas.
- Configurar prevenção de perda de dados (DLP).
- Definir etapas para recuperação de desastres na nuvem.
A maioria das empresas conta com várias funções para lidar com estas tarefas, distribuindo responsabilidades entre o CISO, equipe DevOps e Centro de Operações de Segurança (SOC).
Riscos de Segurança Multi-Cloud
Os principais riscos de falhar em configurar a segurança multi-cloud adequada são:
- Perder dados sensíveis devido à falta de proteção ou erro humano.
- Pagar multas monetárias devido a uma verificação de conformidade falha.
- Prejudicar a experiência do cliente com tempo de inatividade prolongado ou desempenho ruim da aplicação.
- Ser vítima de malware que leva a um vazamento de dados.
- Permitir que um usuário não autorizado acesse dados internos.
- Sofrer um impacto na reputação como resultado da perda de dados privados do usuário.
Estes perigos são riscos comuns do uso de computação em nuvem em geral, seja em configuração single ou multi-cloud. No entanto, uma empresa deve proteger uma superfície de ataque maior em um multi-cloud, e a complexidade pura torna os problemas mais prováveis. Abaixo estão os principais desafios que tornam o multi-cloud mais arriscado do que uma nuvem única:
- A equipe deve configurar, proteger e gerenciar mais de uma infraestrutura.
- Cada plataforma requer manutenção contínua.
- Cada provedor tem políticas de segurança, controles e granularidade únicos.
- Um atacante tem mais maneiras de infiltrar a configuração.
- O monitoramento deve contabilizar o escopo completo da implantação na nuvem.
- A equipe deve conectar e integrar vários serviços de diferentes fornecedores.
Melhores Práticas para Alcançar Segurança de Dados Multi-Cloud
Empresas requerem uma estratégia de segurança sólida para garantir que o multi-cloud não leve a vulnerabilidades. Abaixo estão 11 melhores práticas de segurança multi-cloud que podem ajudá-lo a espalhar cargas de trabalho com segurança entre múltiplos provedores e ambientes.
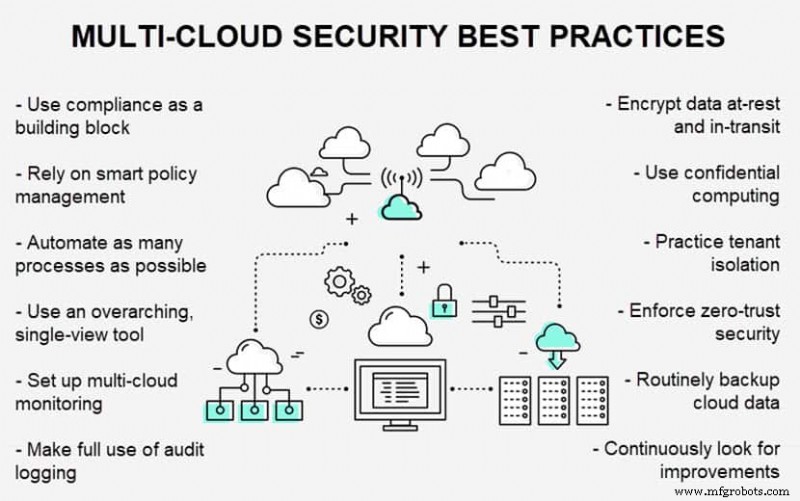
Construa a Estratégia de Segurança em Torno da Conformidade
O primeiro passo para alcançar conformidade em um multi-cloud é conhecer os padrões e regulamentações que se aplicam ao seu negócio. Exemplos comuns de regulamentações que as empresas precisam considerar são leis de privacidade de dados (nomeadamente LGPD e CCPA), HIPAA e PCI.
Regulamentações se aplicam a indústrias e localidades específicas, então saiba o que seu multi-cloud precisa aderir antes de começar a implantar. Uma vez que você sabe quais são as expectativas, use os requisitos legais para:
- Delimitar o ciclo de vida dos dados relevantes.
- Definir controles de segurança.
- Configurar gerenciamento de acesso.
- Classificar todos os dados na nuvem.
- Organizar armazenamentos adequados.
Lembre-se de que cada plataforma de nuvem tem diferentes recursos e certificações de conformidade. Você pode até executar cargas de trabalho separadas com regras de conformidade variadas em uma única nuvem. Considere usar uma ferramenta automatizada para auditar continuamente a conformidade entre nuvens e gerar relatórios sobre possíveis violações.
Gerenciamento Inteligente de Políticas
As empresas devem desenvolver um conjunto de políticas de segurança para impor em todos os ambientes de nuvem e simplificar as operações de segurança. Uma política define:
- Tipos de dados aceitáveis.
- Propriedade da nuvem.
- Regras de autenticação e acesso.
- Segurança de carga de trabalho e gateways na nuvem.
- Análise de segurança.
- Regras de regulamentação e status de conformidade atual.
- Protocolos de migração para nuvem.
- Modelagem de ameaças, priorização e inteligência.
- Um plano de resposta para cada tipo de ataque.
Embora algumas incompatibilidades entre ambientes sejam comuns, usar uma política padronizada como ponto de partida irá:
- Acelerar configuração e implantação.
- Reduzir o risco de omissões e erro humano.
- Garantir consistência entre o multi-cloud.
Se você está executando as mesmas operações em múltiplas nuvens, deve sincronizar políticas. Por exemplo, ao usar multi-cloud para garantir disponibilidade, ambas as nuvens devem ter as mesmas configurações de segurança. A equipe deve usar uma ferramenta para sincronizar configurações entre os dois provedores e criar uma política com definições genéricas que se apliquem a ambas as nuvens.
Aproveite a Automação
Um fator de risco significativo na segurança multi-cloud é o erro humano. Ao automatizar o máximo de tarefas possível, um negócio pode:
- Reduzir a probabilidade de funcionários cometerem erros.
- Adicionar agilidade à equipe.
- Acelerar processos relacionados à nuvem.
- Garantir consistência entre ambientes.
A automação deve desempenhar um papel vital na segurança multi-cloud. Por exemplo, cada novo contêiner ou máquina virtual pode passar por verificações de segurança automáticas. Outra forma de usar automação é executar verificações contínuas que testam controles de segurança.
A adoção de DevSecOps é uma excelente maneira para uma empresa começar a pensar sobre o papel da automação na segurança da computação em nuvem. DevSecOps trata a segurança como uma consideração central em vez de uma reflexão posterior, uma abordagem ideal para manter o multi-cloud seguro.
Simplifique a Pilha de Ferramentas Multi-Cloud
Em vez de depender de uma mistura de ferramentas nativas do provedor e soluções de terceiros, você deve investir em uma única ferramenta abrangente que forneça segurança perfeita em todo o multi-cloud. Caso contrário, você corre o risco de:
- Integrações ruins que resultam em lacunas de segurança.
- Maior chance de erro humano.
- Contratar mais funcionários do que o necessário.
- Sobrecarregar a equipe com muita manutenção.
Certifique-se de que sua ferramenta de escolha possa:
- Integrar perfeitamente com diferentes serviços de nuvem.
- Escalar junto com suas aplicações e cargas de trabalho.
- Fornecer atualizações em tempo real da atividade de dados.
Além disso, sua ferramenta de segurança deve ter um único painel de controle a partir do qual administradores possam gerenciar aplicações e dados entre nuvens. Uma ferramenta de visualização única simplifica a proliferação e torna a equipe de segurança mais eficaz.
Configure Monitoramento Multi-Cloud
Um multi-cloud requer monitoramento robusto que consolide eventos, logs, notificações e alertas de diferentes plataformas em um único local. Outro recurso vital é ter uma ferramenta que possa resolver problemas automaticamente ou fornecer orientação durante a remediação.
Além da consolidação e correções automáticas, sua ferramenta de monitoramento também deve:
- Ser escalável para atender à infraestrutura de nuvem crescente e volumes de dados.
- Oferecer monitoramento contínuo em tempo real.
- Fornecer contexto para todos os alertas.
- Permitir que a equipe crie notificações personalizadas.
Faça Uso Total de Logs de Auditoria
O log de auditoria documenta todas as alterações relacionadas a tenants de nuvem, incluindo:
- Adição de novos usuários.
- Concessão de direitos de acesso.
- Duração do login.
- Atividade do usuário durante o login.
Logs de auditoria são cruciais para a segurança multi-cloud pois esta atividade ajuda a:
- Identificar comportamento malicioso.
- Descobrir a violação antes que um ciberataque comece.
- Descobrir problemas de código ou relacionados à nuvem.
- Executar troubleshooting operacional.
Além disso, logs de auditoria são registros oficiais em algumas indústrias, e as empresas podem usar logs para provar conformidade a um auditor.
Conte com Criptografia de Dados e Computação Confidencial
A criptografia é um método eficaz de proteger dados, tanto on-premise quanto na nuvem. Uma estratégia de segurança multi-cloud deve criptografar dados tanto em repouso quanto em trânsito:
- Criptografia em repouso protege dados armazenados que não estão se movendo pela rede. Se um invasor viola o banco de dados, decifrar os dados é impossível sem a chave de descriptografia.
- Criptografia em trânsito protege dados enquanto a informação está se movendo pela rede. Se um invasor intercepta os dados com um ataque Man-in-the-Middle ou espionagem, os dados permanecem seguros.
Além de proteger dados parados e em movimento, você também deve criptografar todas as comunicações de agendamento, monitoramento e roteamento. A criptografia completa garante que as informações sobre sua infraestrutura e aplicações permaneçam secretas.
Além de criptografar dados em repouso e em trânsito, uma estratégia de segurança multi-cloud também deve incluir computação confidencial para garantir que os dados não se tornem vulneráveis enquanto em uso. A criptografia em uso fornece proteção total de dados na nuvem ao criptografar cargas de trabalho durante o processamento.
Pratique Isolamento de Tenant
O isolamento de tenant é um método simples e eficaz para melhorar a segurança multi-cloud. O isolamento de tenant requer que a equipe garanta que:
- Cada aplicação execute em um tenant separado.
- Todos os ambientes (desenvolvimento, teste, staging, produção, etc.) executem dentro de tenants individuais.
Para segurança e agilidade extras, você também pode usar zonas de pouso (landing zones). Uma zona de pouso permite que a equipe configure rapidamente um ambiente multi-tenant com uma linha de base predefinida de gerenciamento de acesso, segurança de dados, governança e regras de log.
Aplique o Princípio do Menor Privilégio
Cada funcionário deve ter acesso apenas aos recursos necessários para que aquele membro da equipe execute sua função. Este princípio do menor privilégio serve a vários propósitos:
- Isolar dados sensíveis e críticos para a missão.
- Reduzir a capacidade dos atacantes de se moverem lateralmente pelo sistema se hackearem uma conta.
- Ajudar o negócio a cumprir leis de privacidade e segurança de dados.
Usar as ferramentas nativas do provedor de nuvem para controlar acesso não é uma boa ideia em um multi-cloud. Soluções de diferentes fornecedores funcionam mal juntas e criam silos que aumentam o risco. Em vez disso, use uma ferramenta holística que centralize controles de acesso em todas as nuvens.
Tenha cuidado para não atrapalhar a equipe com direitos de acesso ausentes ou processos de aprovação lentos. Em vez disso, crie um processo simples e transparente para atribuir direitos de acesso que ajude a proteger o multi-cloud sem desacelerar as operações.
Faça Backup Rotineiro de Dados na Nuvem
Realize backups regulares de dados e sistemas na nuvem. Se você decidir armazenar backups internamente ou na nuvem, deve seguir várias boas práticas:
- Use backups imutáveis para garantir que atacantes não possam criptografar ou excluir dados mesmo se violarem o multi-cloud.
- Faça backup de dados várias vezes ao dia.
- Mantenha um backup separado para cada nuvem para simplificar recuperações.
- Use estratégias zero-trust para manter backups seguros.
- Use uma ferramenta que escaneie continuamente backups em busca de dados maliciosos.
Além de backups, uma estratégia de segurança multi-cloud também requer um plano de recuperação de desastres. Projete um plano que restaure dados rapidamente e mantenha serviços disponíveis em uma nuvem de reserva.
Construa uma Cultura de Melhorias Contínuas
Toda estratégia de segurança multi-cloud deve passar por avaliações regulares para garantir que as defesas acompanhem os padrões mais recentes. Para garantir que a segurança não fique muito atrás, uma equipe deve:
- Verificar regularmente atualizações de software.
- Manter-se atualizado com as últimas tendências de cibersegurança, observando como empresas protegem dados e como criminosos violam sistemas.
- Executar avaliações de vulnerabilidade regulares, tanto com especialistas terceirizados quanto em nível interno.
- Garantir que todas as ferramentas de terceiros estejam atualizadas com as últimas atualizações.
- Buscar constantemente novas maneiras de tornar a segurança mais automatizada e eficiente.
Use a Segurança como Bloco de Construção para Sua Estratégia Multi-Cloud
Qualquer empresa cuidadosa deve considerar e contabilizar necessidades de segurança antes de iniciar a jornada multi-cloud. Garanta que a segurança seja a base de sua estratégia e crie um multi-cloud que aumente sua flexibilidade sem torná-lo vulnerável a ameaças cibernéticas.
Computação em Nuvem
- Dominando Monitoramento Sintético: Melhores Práticas Comprovadas para Desempenho Confiável de SaaS e Web
- 9 Melhores Práticas Comprovadas para Implantar DevOps na Nuvem
- Por Que Segurança na Nuvem é a Pedra Angular da Defesa Cibernética Moderna
- Cibersegurança na Nuvem: Superando Ameaças-Chave na Era Multi-Cloud
- Caminho para se Tornar um Engenheiro de Segurança na Nuvem: Habilidades, Responsabilidades e Certificações
- Estratégias Cloud-Native Comprovadas para Agilidade de Negócios e Economia de Custos
- 5 Práticas Essenciais de Segurança para Proteger Dados com AWS Backup
- Melhores Serviços de Armazenamento em Nuvem para 2020: Segurança, Preços e Recursos
- 11 Melhores Práticas Comprovadas de Testes Funcionais Baseados em Nuvem para Web Apps
- Cibersegurança na Era Multi-Cloud: Superando Desafios-Chave