



Desenvolvendo uma Política Robusta de Segurança Cloud
Qualquer empresa que deseja proteger seus ativos cloud precisa de uma política de segurança cloud. Uma política ajuda a manter dados cloud seguros e concede capacidade de responder a ameaças e desafios rapidamente.
Este artigo explica o valor de políticas de segurança cloud. Continue lendo para aprender o que estas políticas cobrem, que benefícios oferecem e como escrever uma para seu negócio.
O que é Política de Segurança Cloud?
Uma política de segurança cloud é uma diretriz formal sob a qual uma empresa opera na cloud. Estas instruções definem a estratégia de segurança e guiam todas as decisões concernentes à segurança de ativos cloud. Políticas de segurança cloud especificam:
- Tipos de dados que podem e não podem mover para a cloud
- Como equipes abordam riscos para cada tipo de dado
- Quem toma decisões sobre mover workloads para a cloud
- Quem é autorizado a acessar ou migrar os dados
- Termos de regulamentação e status atual de conformidade
- Respostas adequadas a ameaças, tentativas de hacking e vazamentos de dados
- Regras sobre priorização de riscos
Uma política de segurança cloud é componente vital do programa de segurança de uma empresa. Políticas garantem integridade e privacidade de informações e ajudam equipes a tomar decisões certas rapidamente.
A Necessidade de Política de Segurança Cloud
Embora cloud computing ofereça muitos benefícios, estes serviços vêm com algumas preocupações de segurança:
- Falta de controles de segurança em setups de terceiros
- Visibilidade ruim em ambientes multi-cloud
- Amplo espaço para roubo e uso indevido de dados
- Clouds são alvos comuns para ataques DDoS
- Ataques se espalham rapidamente de um ambiente para outro
Riscos de cloud computing tocam todo departamento e dispositivo na rede. Portanto, proteção deve ser robusta, diversa e inclusiva. Uma política de segurança cloud confiável fornece todas essas qualidades. Se empresa confia em serviços cloud, práticas delineadas concedem nível de visibilidade e controle necessários para proteger dados cloud.
Políticas de Segurança Cloud vs. Standards
Standards de segurança cloud definem processos que suportam execução da política de segurança. Políticas e standards de segurança trabalham em tandem e se complementam.
Standards cobrem os seguintes aspectos do cloud computing de uma empresa:
- Uso de plataformas cloud para hospedar workloads
- Modelos DevOps e inclusão de aplicações cloud, APIs e serviços em desenvolvimento
- Estratégias de segmentação
- Tagging e classificação de ativos
- Processos para avaliar configuração de ativos e níveis de segurança
Tipicamente, regras de política são estáticas. Standards são dinâmicos, e você deve revê-los frequentemente para acompanhar últimas tecnologias e ameaças cibernéticas.
Consulte nosso artigo Security vs Compliance para análise mais aprofundada das diferenças centrais entre estes dois termos importantes.
Como Criar uma Política de Segurança Cloud (8 Passos)
Antes de começar a criar uma política, garanta que compreende totalmente suas operações cloud. Conhecer seus sistemas antes de escrever políticas para abordá-los economiza revisões desnecessárias.
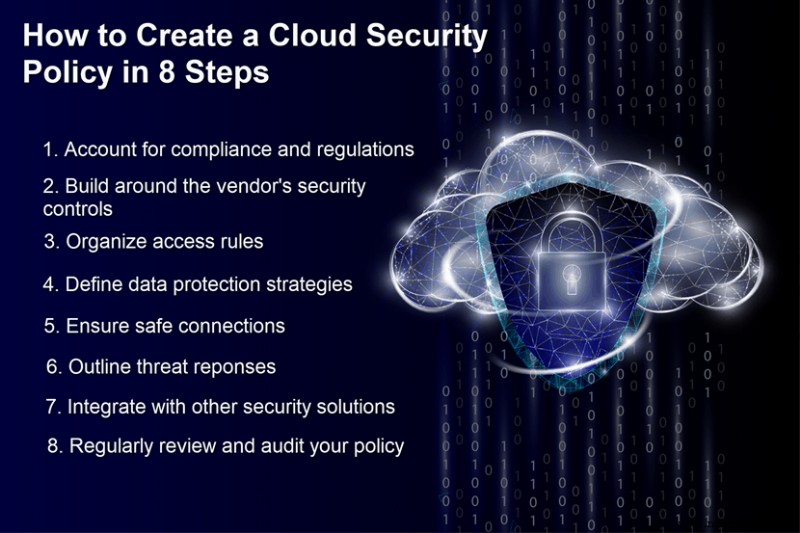
Passo 1: Considerar Leis Relevantes
Se sua empresa deve aderir a alguma regulamentação de privacidade ou conformidade, considere como afetam a política de segurança cloud. Todas atividades baseadas em cloud devem conformar com obrigações legais.
Passo 2: Avaliar Controles de Segurança do Vendor Cloud
Diferentes provedores oferecem diferentes níveis de controle de segurança. Inspecione práticas de segurança do seu parceiro e forme soluções que alinhem com a oferta.
Passo 3: Atribuir Papéis e Direitos de Acesso
Especifique papéis claros para seu pessoal e defina seu acesso a aplicações e dados. Dê aos funcionários acesso apenas aos ativos que precisam para realizar suas tarefas. Adicionalmente, defina como sua empresa loga e revisa acessos.
Passo 4: Proteger Seus Dados
Determine como você protegerá dados da empresa. A maioria dos negócios escolhe criptografar todos os dados sensíveis movendo-se pela cloud e Internet. Você também deve documentar regras de segurança para armazenamentos de dados internos e externos.
Tipicamente, provedores oferecem Application Program Interfaces (APIs) como parte de seus serviços. Considere usar API para enforçar criptografia e políticas de Data Loss Prevention (DLP).
Passo 5: Defender Endpoints
Um único endpoint infectado pode levar a vazamentos de dados em múltiplas clouds. Portanto, você deve definir regras claras sobre conexões com a cloud para evitar este problema. Este passo inclui secure sockets layers (SSLs), scanning de tráfego de rede e regras de monitoramento.
Passo 6: Definir Respostas
Uma política não deve cobrir apenas prevenção. Considere formas ideais para equipes lidarem com vazamentos de dados, delineiem processos de reporte e especifiquem funções forenses. Também ajuda estabelecer protocolos para disaster recovery.
Passo 7: Garantir Boas Integrações
Se você tem múltiplas soluções de segurança, garanta que a equipe as integre corretamente. Soluções mal combinadas criam vulnerabilidades, então encontre forma de integrar e alavancar dispositivos de segurança da sua empresa.
Passo 8: Realizar Auditorias de Segurança
Conduza revisões regulares e faça upgrade de componentes para permanecer à frente das últimas ameaças. Também realize verificações rotineiras dos SLAs do vendor para que não seja pego de surpresa por atualização problemática daquele lado.
Princípios de Política de Segurança Cloud a Seguir
Mantenha Simples
Todos funcionários devem conseguir entender a política. Evite supercomplicar e torne a diretriz clara e concisa. Manter simples ajuda todos trabalhadores seguirem as regras, e você também mantém custos de treinamento baixos.
Inicie toda política com definição de intenção. A intenção deve delinear claramente o ponto da regra para ajudar trabalhadores entenderem e navegarem pelas regulamentações.
Torne Regras Transparentes
Todas equipes responsáveis por enforçar e cumprir a política devem ter acesso total às diretrizes. Estabeleça registro de que envolvidos leram, entenderam e concordaram em seguir as regras.
Limite Acesso Estrategicamente
Regulamentos de controle interno previnem acesso não autorizado aos seus ativos cloud. Siga modelo Zero Trust e permita acesso apenas a indivíduos que tenham necessidade real de recursos. Alguns trabalhadores precisam acesso read-only, como responsáveis por gerar relatórios. Outros usuários devem conseguir fazer algumas tarefas ops, como reiniciar VMs, mas não há razão para conceder capacidade de modificar VMs ou seus recursos.
Atualizações Mensais de Criptografia de Dados
Agende atualizações mensais de criptografia de dados. Atualizações regulares garantem segurança de recursos cloud, e assim você tem tranquilidade sabendo que tudo está atualizado.
Monitore Ambientes Cloud
Monitoramento deve ser um dos aspectos principais da sua política. Ferramentas de monitoramento cloud oferecem forma fácil de identificar padrões de atividade e vulnerabilidades potenciais.
Torne a Política Employee-Friendly
Não interrompa workflows da empresa com política de segurança cloud. Tente criar regras que alinhem com sua cultura e ajudem funcionários trabalharem mais suavemente. Se suas políticas interferem demais no trabalho diário, há chance de algumas pessoas começarem a tomar atalhos.
Reúna Input de Toda a Empresa
Uma política não deve ser responsabilidade de uma única equipe. As melhores diretrizes vêm de múltiplos departamentos trabalhando juntos.
Reúna conselhos de stakeholders através de unidades de negócio. Esta tática fornece imagem clara dos níveis atuais de segurança e ajuda encontrar passos certos para melhorar proteção.
Não Terceirize Sua Política
Delegar processo de construção da política a terceiro é erro. Embora seu provedor de serviços cloud possa lidar com a tarefa, as políticas de segurança cloud mais seguras vêm de esforços in-house.
Use Acesso em Grupo em vez de Individual
Crie grupos administrativos e atribua direitos a eles em vez de ao indivíduo. Acesso em grupo torna tarefas diárias mais fáceis sem comprometer segurança.
Considere Autenticação de Dois Fatores
A maioria dos grandes provedores cloud permite uso de autenticação de dois fatores (2FA). Use 2FA para proteger novos deployments e defender ainda mais de tentativas de login maliciosas.
Restrições Estritas
Alguns workloads só servem clientes em região geográfica única. Considere adicionar restrição de acesso nesses cenários. Restringir acesso a área específica ou endereço IP limita exposição a hackers, worms e outras ameaças.
Use Chaves em vez de Senhas
Considere tornar Public Key Infrastructure (PKI) parte da sua política de segurança cloud. Protocolos PKI usam chave pública e privada para verificar identidade do usuário antes de trocar dados. Trocar para PKI remove perigo de senhas roubadas e previne ataques de força bruta.
Política de Segurança Cloud é Obrigatória para Qualquer Empresa Cautelosa
O custo de corrigir um vazamento de dados supera em muito o preço de precauções adequadas. Uma política de segurança cloud fornece passos cautelosos apropriados ao operar na cloud. Esta política permite alavancar vantagens da cloud sem assumir riscos desnecessários.
Computação em Nuvem
- Top 3 Fatores que Você Deve Avaliar Antes de Migrar Dados para a Nuvem
- Adoção Consciente da Nuvem: Por que uma Implantação Lenta e Estratégica Supera a Migração Apressada
- Aprimore a Segurança de SaaS e Nuvem com Testes Automatizados e Monitoramento de Desempenho
- Por Que Domínio da Nuvem É o Único Caminho Adiante em 2017
- Entendendo Segurança na Nuvem: Por Que Seu Negócio Precisa Disso
- Ameaças Críticas de Segurança na Nuvem que Todo Negócio Deve Endereçar
- Domine o Gerenciamento de Nuvem com uma Política Robusta de Tagging de Recursos
- Por Que Segurança na Nuvem é a Pedra Angular da Defesa Cibernética Moderna
- Caminho para se Tornar um Engenheiro de Segurança na Nuvem: Habilidades, Responsabilidades e Certificações
- Engenheiro de Segurança na Nuvem: Funções, Responsabilidades e Caminho de Carreira