



Navegando Desafios de Compilador em Aplicações de Segurança Funcional
Em todas as indústrias, segurança funcional impõe requisitos rigorosos a desenvolvedores: código deve ser engenhado defensivamente para proteger contra eventos inesperados como corrupção de memória ou interferência de raios cósmicos. Linguagens de alto nível como C e C++ contêm recursos cujo comportamento não é totalmente definido pela especificação da linguagem. Esses comportamentos indefinidos podem produzir resultados surpreendentes, potencialmente catastróficos em sistemas safety-critical. Consequentemente, padrões mandam codificação defensiva, testabilidade rigorosa, cobertura de código abrangente e rastreabilidade de requisitos a código de aplicação para garantir implementação completa e única de funções de segurança.
Setores safety-critical, especialmente automotivo, frequentemente requerem ferramentas sofisticadas de diagnóstico externo, calibração e desenvolvimento. Codificação defensiva e acesso a dados externos não são conceitos que compiladores entendem inerentemente. Nem C nem C++ acomodam corrupção de memória, então se medidas defensivas não forem explicitamente alcançáveis no código, um compilador pode otimizá-las para fora. Defesas devem, portanto, permanecer sintaticamente e semanticamente alcançáveis para sobreviver passes de otimização.
Comportamento indefinido é notoriamente difícil de detectar. Mesmo quando identificado, não há garantia de que o binário compilado se comportará como pretendido. Acesso a dados "back-door" usado por ferramentas de debugging é outro exemplo de construções de linguagem que compiladores não consideram, levando a efeitos colaterais imprevistos.
Otimização de compilador pode eliminar código defensivo aparentemente sólido se ele estiver em caminhos inviáveis — aqueles que não podem ser exercidos por nenhuma entrada. Mesmo código que passa cobertura de unit-test pode ser removido durante build final. Assim, alta cobertura em nível de fonte não assegura que o executável contenha as verificações de segurança pretendidas.
Verificação de código-objeto (OCV) é portanto melhor prática para sistemas onde falha tem consequências graves. OCV confirma que o código-objeto compilado corresponde à intenção do desenvolvedor, um requisito crítico quando compiladores podem transformar código de formas que violam suposições de segurança.
Antes e depois da compilação
Segurança funcional, segurança e padrões de codificação (IEC 61508, ISO 26262, IEC 62304, MISRA C/C++) enfatizam a necessidade de demonstrar quanto do código-fonte é exercitado durante testes baseados em requisitos. Embora alta cobertura reduza probabilidade de falha em campo, ela depende da suposição de que o compilador reproduz fielmente comportamento em nível de fonte — uma suposição que não pode ser justificada para as aplicações mais críticas.
O fluxo de controle e dados do código-objeto gerado raramente espelha o código-fonte exatamente. Um mapeamento 1:1 entre código-objeto e assembly revela discrepâncias. Por exemplo, a Figura 1 mostra assembly produzido a partir de um snippet de fonte com otimização desabilitada usando um compilador TI. Quando otimização é habilitada, o grafo de fluxo muda dramaticamente porque o compilador aplica transformações matemáticas que assumem ausência de comportamento indefinido.
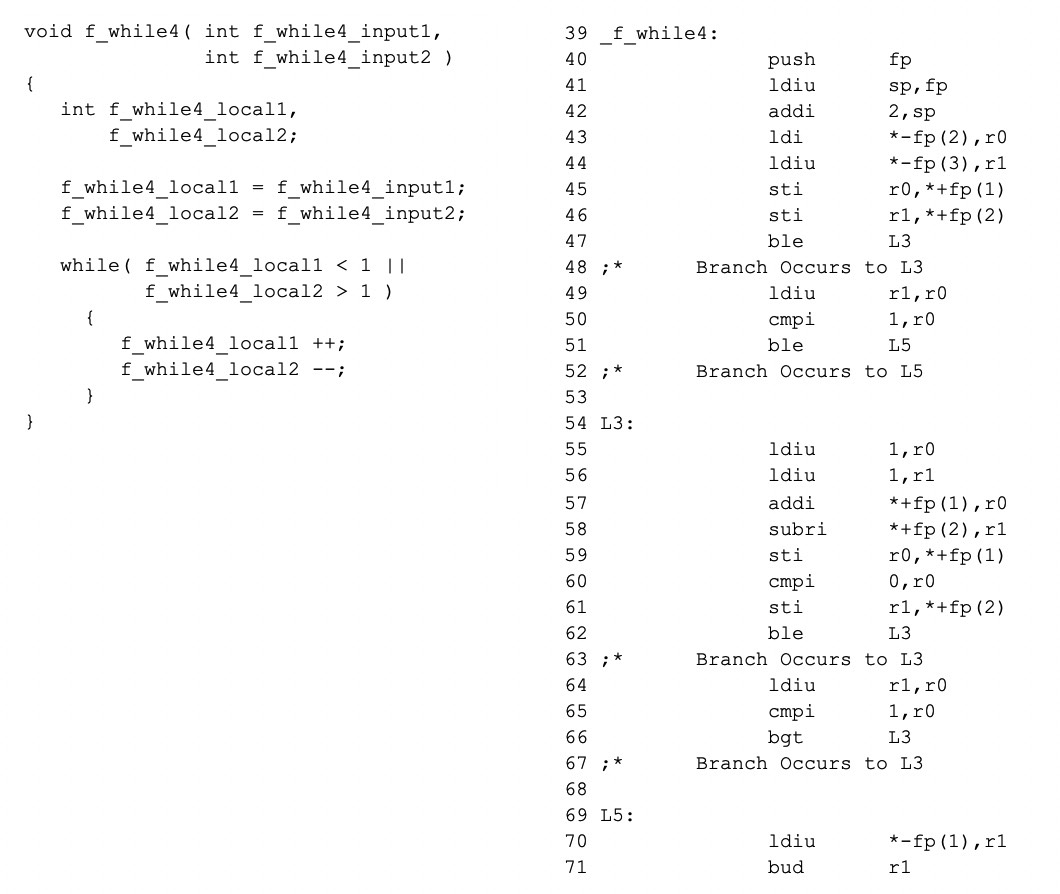
Figura 1: Comparação fonte vs. assembly ilustrando como otimização pode alterar fluxo de controle.
Compiladores podem otimizar chamadas defensivas se determinarem que o branch associado é inalcançável. A Figura 2 demonstra uma compilação CLANG onde uma chamada a um error handler é removida porque o compilador infere que a variável de estado pode conter apenas dois valores. Esta otimização, embora eficiente, viola a intenção de segurança da codificação defensiva.
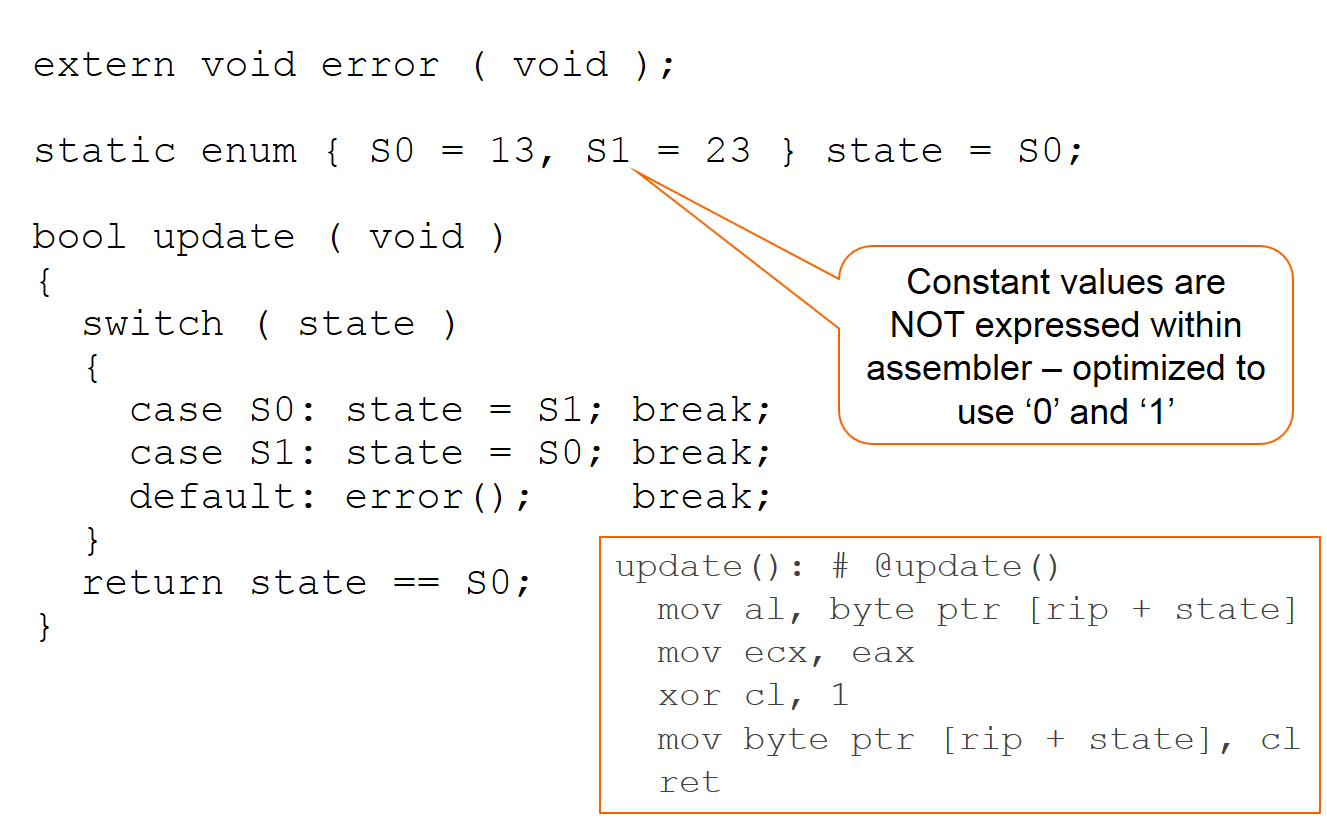
Figura 2: CLANG remove chamada defensiva de erro devido a branch inalcançável.
Alterar o contexto circundante pode mudar as decisões de otimização do compilador. A Figura 3 adiciona uma nova função que acessa a variável de estado; o compilador agora retém a chamada defensiva porque o contexto adicional torna o branch potencialmente viável. Mudanças adicionais, como retornar um ponteiro para o estado, forçam o compilador a preservar valores explícitos no assembly (Figura 4).
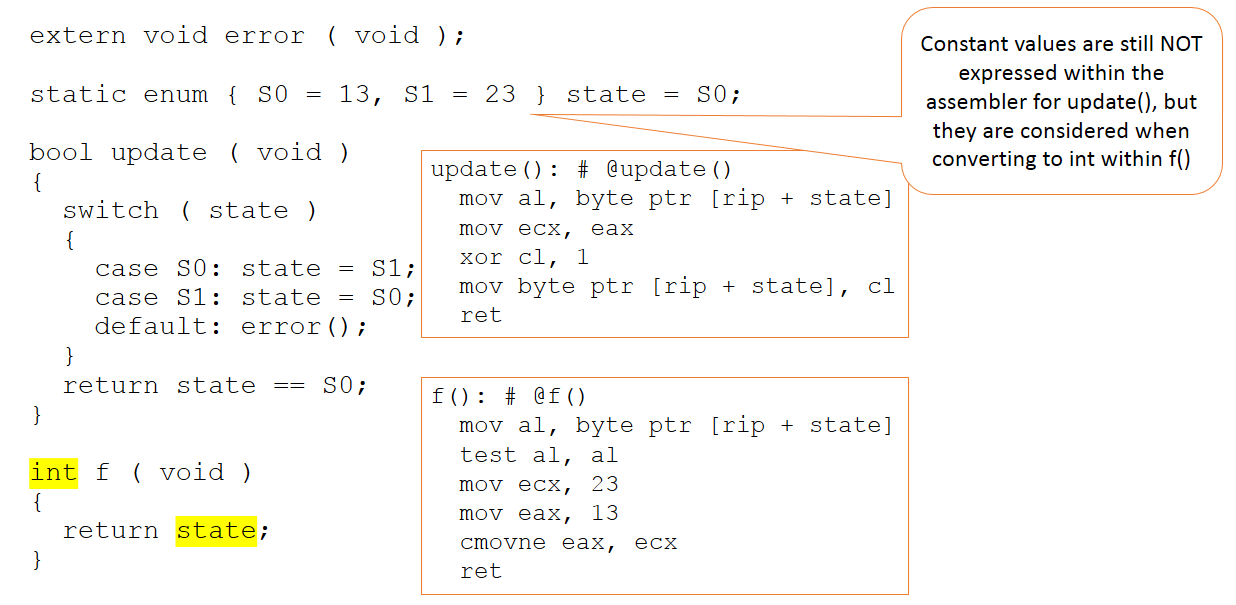
Figura 3: Mudança de contexto preserva branch defensivo.
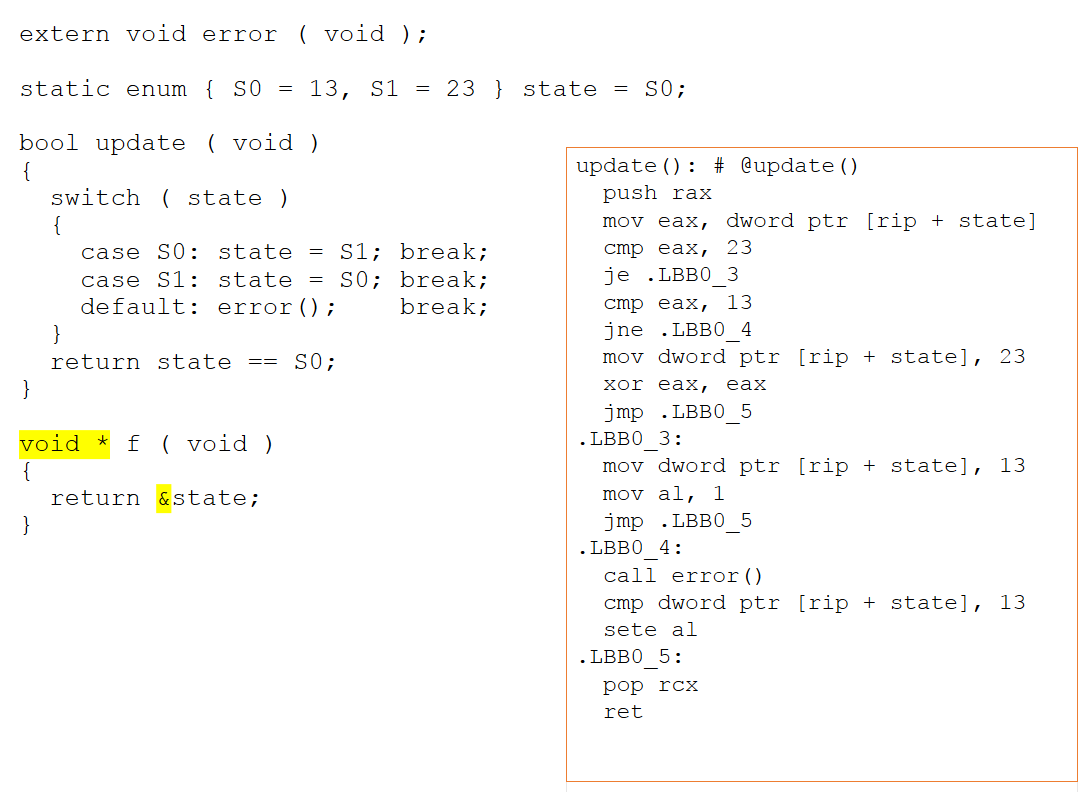
Figura 4: Aliasing de ponteiro previne otimização de código defensivo.
Em harnesses de unit-test, manipular estado via ponteiros pode manter código defensivo de ser otimizado para fora, mas este comportamento não persiste no build de produção. Portanto, cobertura de unit-test sozinha pode mascarar verificações de segurança ausentes.
Verificação de código-objeto
OCV fornece uma rede de segurança comparando fonte e assembly. A Figura 6 mostra uma função simples que, quando executada com uma única chamada de teste, atinge 100% de cobertura em nível de fonte. No entanto, o grafo de fluxo assemblado (Figura 8) revela caminhos não exercitados que o unit test perdeu. Forçando testes a cobrir todos os paths do assembler, OCV descobre lacunas que testes em nível de fonte ignoram.
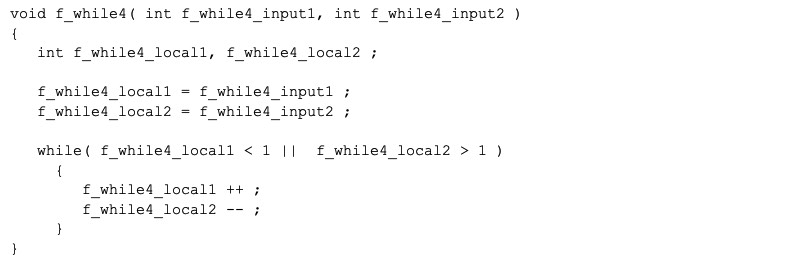
Figura 6: Código-fonte atingindo 100% de cobertura em unit tests.
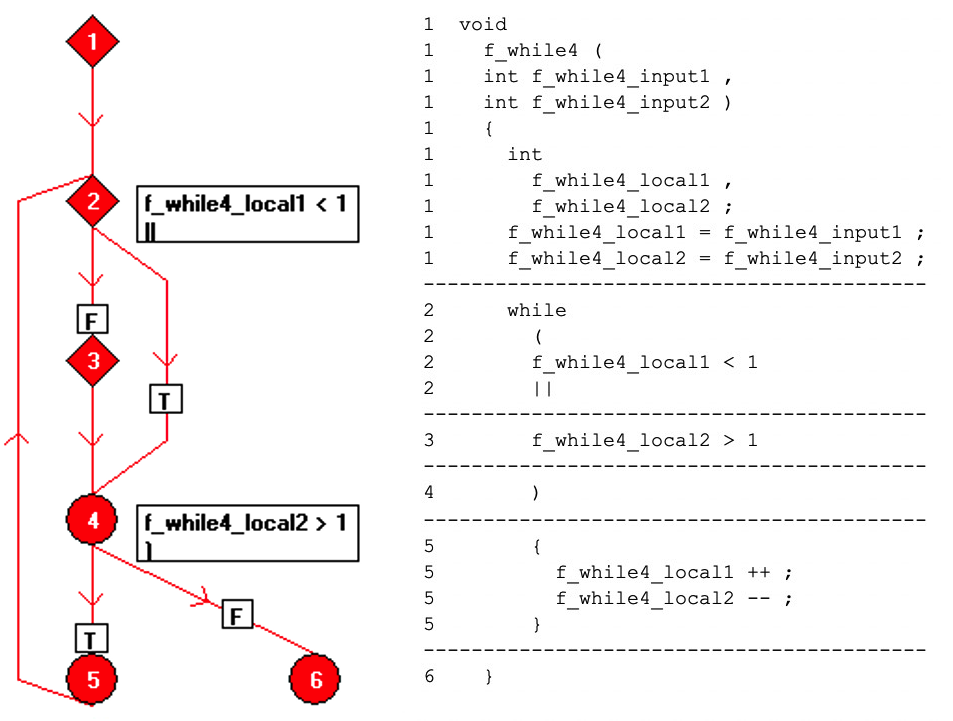
Figura 7: Grafo de fluxo de basic-block da fonte.
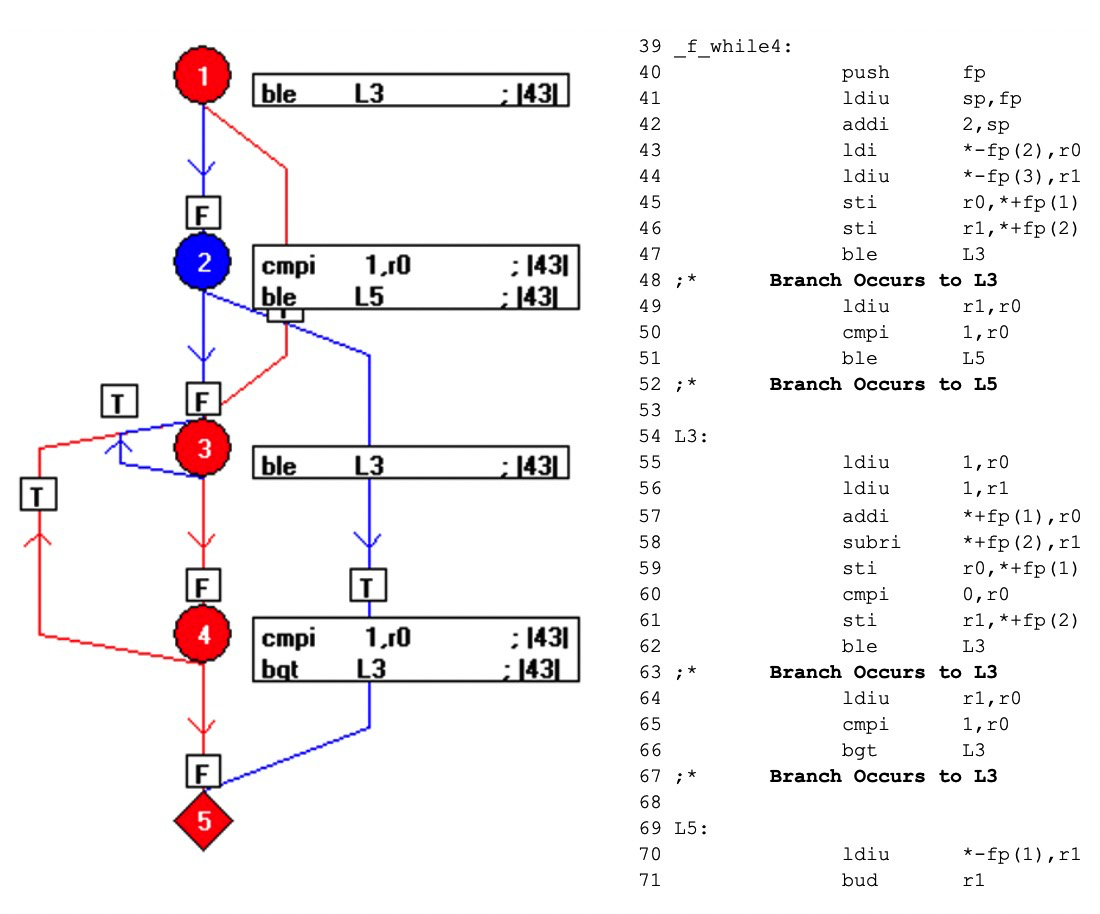
Figura 8: Grafo de fluxo assemblado revelando paths não testados.
Embora OCV não possa prevenir um compilador de aplicar suas regras de otimização, ele traz à tona qualquer descompasso entre intenção do desenvolvedor e comportamento do executável, permitindo ação corretiva antes do deployment do produto.
Melhor prática em todos os domínios
Para muitos sistemas, cobertura de unit-test em nível de fonte é suficiente para satisfazer corpos de certificação. Ainda, nas aplicações safety-critical mais críticas — em aeroespacial, automotivo, médico e setores industriais — suplementar cobertura de fonte com OCV é essencial. OCV alinha o produto compilado com os rigorosos requisitos de segurança que padrões demandam, fornecendo a mais alta confiança de que o executável se comporta como pretendido.
Integrado
- Por Que Segurança Elétrica Importa: Protegendo Sua Vida e Trabalho
- Guia Completo de Corantes Têxteis: Tipos, Aplicações e Escolha do Fabricante Certo
- Como Corantes Ácidos Transformam Tecidos: Aplicações & Benefícios
- A Ciência dos Têxteis: Mergulho Profundo em Corantes Ácidos, Reativos, de Couro e Diretos
- Cestos de Segurança: Soluções Versáteis para Trabalho Elevado e Acesso a Equipamentos
- Como a Simulação Impulsiona Inovação e Eficiência no Design de Produtos
- Potências Globais de Manufatura: Principais Capitais Impulsionando o Crescimento da Indústria
- Top 5 Diretrizes Essenciais de Segurança para Guindastes para Operações Mais Seguras
- Por Que Materiais de Fricção São Essenciais para Sistemas de Segurança Confiáveis
- Segurança na Fábrica: Impulsionando a Melhoria Contínua na Indústria 4.0