



Segurança e Privacidade Bluetooth Mesh: Construindo uma Rede IoT Confiável
Nas Partes 1 e 2 exploramos arquitetura Bluetooth Mesh e fluxo de mensagens. No mundo hiperconectado de hoje, segurança não é opcional — é fundação inegociável para qualquer solução IoT alimentada por Mesh.
O Bluetooth SIG exige que todo dispositivo Mesh implemente segurança; desabilitá-la é proibido. Conexões ponto-a-ponto BLE clássicas, por contraste, podem operar sem segurança se o desenvolvedor escolher.
O processo de provisionamento, que adiciona um dispositivo à Mesh, e todas as trocas de dados subsequentes são projetadas com segurança como prioridade máxima.
- Ataques Man-in-the-Middle são impedidos por troca de chaves Elliptic Curve Diffie-Hellman (ECDH) durante provisionamento.
- Ataques de replay são prevenidos com números de sequência por mensagem.
- Ataques trash-can de dispositivos descartados são neutralizados via procedimento de key-refresh (blacklisting).
A topologia Mesh depende de chaves obrigatórias que salvaguardam cada camada da stack. Vamos percorrer os mecanismos detalhados de segurança e privacidade.
Provisionamento: Adicionando dispositivo não provisionado à rede Mesh
Um dispositivo Mesh torna-se um nó quando provisionado. O dispositivo que executa provisionamento — um provisioner — é tipicamente um smartphone. O provisioner cria a rede, atribui uma network key e distribui as chaves necessárias. Nós Mesh não provisionados se anunciam após power-up. O provisioner escaneia esses beacons e estabelece uma conexão BLE padrão (usando PB-GATT nos dispositivos atuais) para trocar chaves via ECDH.
Uma vez derivada a session key, ela criptografa a network key, device key, IV index e endereço unicast, que são então transmitidos ao nó. Após provisionamento bem-sucedido, o nó entra na fase de configuração, onde o provisioner descobre as capacidades do nó e atribui Application keys. Um nó pode conter múltiplas Application keys; cada chave é vinculada a um Model Mesh específico, garantindo que apenas os dispositivos pretendidos possam descriptografar o payload da aplicação.
A Figura 1 ilustra a sequência completa de provisionamento para uma lâmpada Dimmable Light usando o kit de avaliação CYBT-213043-MESH.
clique para imagem maior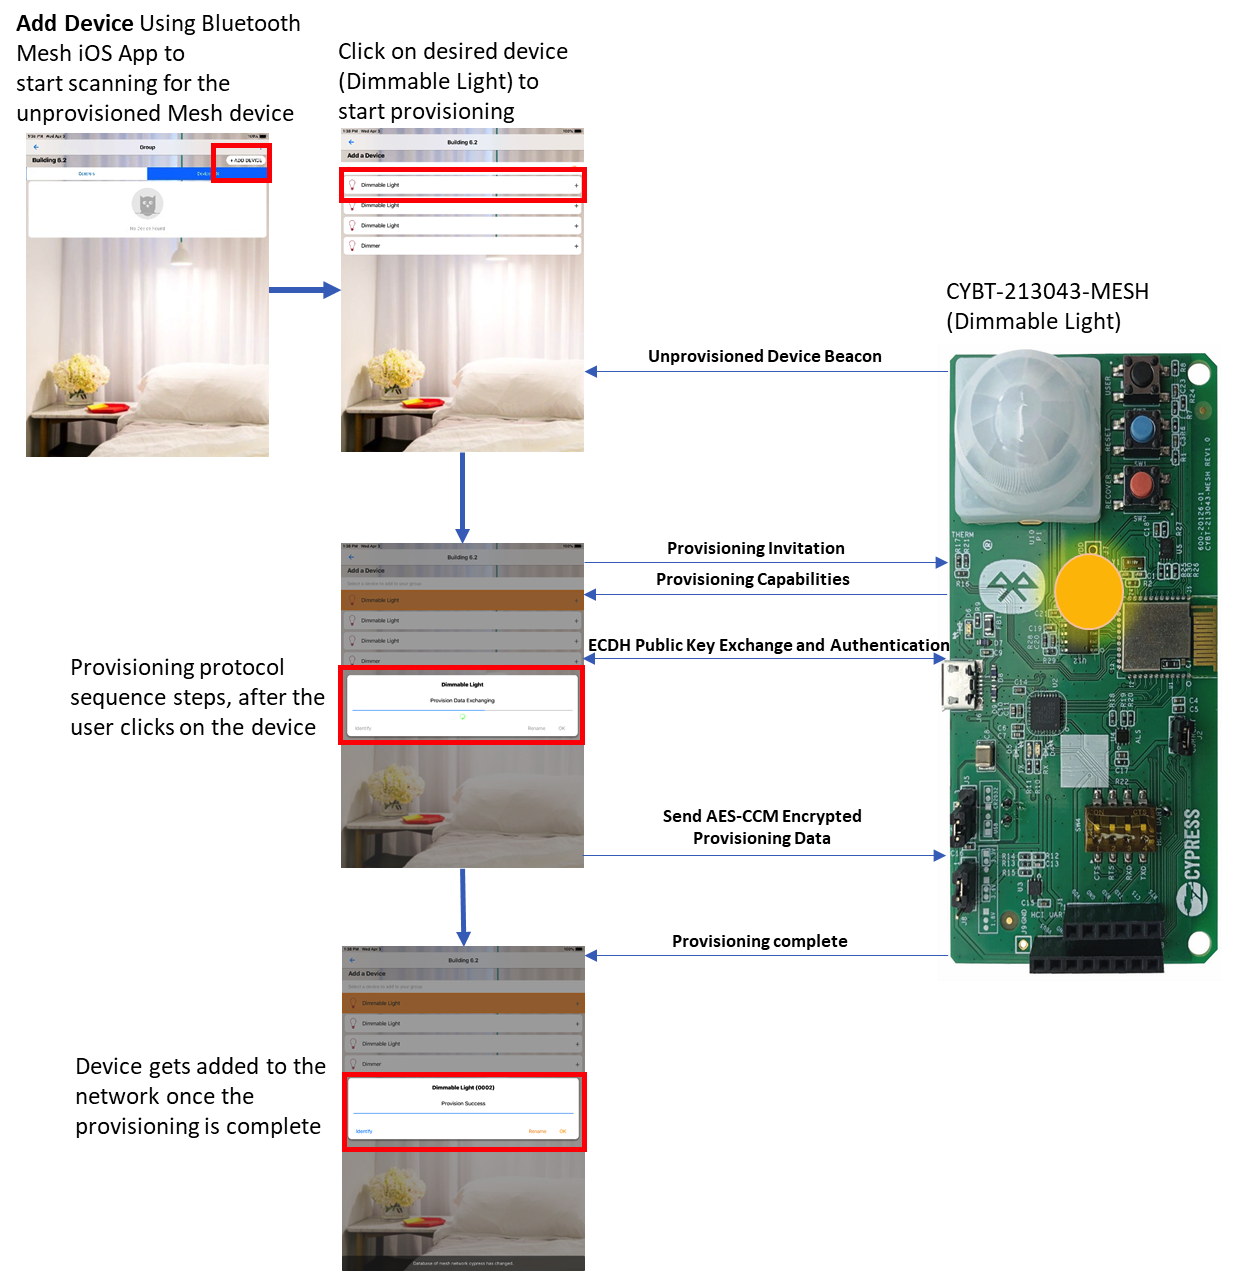
Figura 1: O processo de Provisionamento para uma lâmpada Dimmable Light. (Fonte: Cypress)
Quando o app helper Mesh do smartphone seleciona a lâmpada da lista de não provisionados, inicia o handshake de provisionamento. A lâmpada responde com suas capacidades — elements suportados, algoritmos de segurança, opções OOB e métodos de input/output. Baseado nesses, as chaves públicas são trocadas via OOB ou sobre o link BLE, seguido por autenticação. Após a lâmpada ser autenticada, o provisioner envia os dados de provisionamento criptografados (network key, device key, IV index, endereço unicast, etc.). O nó agora está totalmente provisionado e pronto para configuração.
Chaves de Rede, Aplicação e Dispositivo
Network keys permitem que um nó descriptografe e autentique mensagens até a camada de Rede, permitindo relay de tráfego. Application keys são compartilhadas entre um subconjunto de nós que executam funções similares; apenas dispositivos com a Application key correta podem descriptografar o payload. Device keys identificam unicamente cada nó provisionado e são usadas exclusivamente durante a fase de configuração.
Network key: Um nó pode conter uma ou mais Network keys, permitindo criação de múltiplas subnets dentro de uma única rede Mesh. Por exemplo, um estacionamento multi-nível pode isolar cada nível em sua própria subnet, restringindo tráfego de relay ao nível relevante.
Application key: Tipicamente compartilhada por dispositivos que servem o mesmo propósito — ex: todas as luzes da sala compartilham uma chave, enquanto sensores de movimento ou fechaduras usam outra. Apenas dispositivos com a chave apropriada podem interpretar uma mensagem para mudar estado de uma luz.
Device key: Atribuída durante provisionamento, a Device key identifica unicamente um nó e é usada exclusivamente durante a fase de configuração.
Remoção de nó: Key Refresh e Blacklisting
Para prevenir que um nó comprometido ou descartado re-entre em uma rede-alvo — cenário conhecido como Trash-can attack — a especificação Mesh define um procedimento de key-refresh. O provisioner pode blacklistar um nó e emitir novas Network e Application keys para todos os dispositivos não-blacklistados. As chaves antigas não podem mais conceder acesso, protegendo a rede contra exploração.
Privacidade (Ofuscação de Mensagem)
Privacidade é alcançada através de uma privacy key derivada da Network key. O protocolo Mesh usa esta chave para ofuscar campos do header, como o endereço de origem, impedindo que espiões rastreiem origens de mensagens.
Ataques de Replay
Um ataque de replay envolve capturar uma mensagem legítima e reenviá-la para disruptar a rede — por exemplo, re-transmitir um comando de unlock para uma fechadura de porta. O protocolo Mesh contrapõe isso com duas salvaguardas: o IV index e o sequence number (SEQ). Cada mensagem carrega um SEQ que incrementa a cada publish; nós descartam qualquer pacote com SEQ igual ou menor que o último valor válido. O IV index também deve ser igual ou maior que o último valor processado; caso contrário, o pacote é descartado. Um atacante precisaria de todas as chaves relevantes para modificar estes campos, tornando replays bem-sucedidos inviáveis.
Em resumo, o processo de provisionamento do Bluetooth Mesh garante que apenas dispositivos confiáveis entrem na rede e protege contra ataques MITM, replay e Trash-can. Network keys permitem subnetting, Application keys garantem que apenas dispositivos pretendidos interpretem payloads, e mecanismos de key-refresh removem nós comprometidos com segurança. Recursos de privacidade ocultam endereços de origem, enquanto sequence numbers e IV indices previnem ataques de replay. Juntos, estes mecanismos estabelecem o Bluetooth Mesh como uma plataforma altamente segura e privada para implantações IoT.
Na Parte 3, discutiremos como escolher o dispositivo Bluetooth Mesh certo para sua aplicação específica.
Integrado
- Synopsys Revela Suite Completa HBM3 IP para Sistemas Multi-Die, Aumentando Largura de Banda para 921 GB/s
- Escolhas de Design Bluetooth Mesh: Módulo vs. Dispositivo Discreto
- Cypress Lança MCUs Bluetooth 5.0 Dual-Mode com Mesh Networking, Conectando IoT Devices a Smartphones
- Future Electronics Forma Parceria Global com Silvair para Acelerar Soluções Bluetooth Mesh
- Contrinex 2020: Sensores Cloud-Ready e Light Curtains Bluetooth para Segurança
- Swissbit Apresenta Hardware Security Cutting-Edge para IoT Devices na it-sa
- MCU Renesas RX23W Reforça Segurança IoT com Bluetooth 5.0
- Sistema de Segurança Residencial com Raspberry Pi: Detecção PIR + Alertas de Câmera por Email
- Sucesso Duradouro: Lições de Persistência de Abraham Lincoln e Liderança em Manutenção
- Segurança e Privacidade Podem Obstaculizar a Revolução IoT?