



Protegendo DDS com Intel SGX: Parte 3 – Serviços DDS Fortalecidos
Esta é a Parte 3 de uma série de seis blogs sobre este tópico. Se você é novo nesta série, por favor leia os blogs anteriores aqui.
Na Parte 2, demonstrei como criar um endpoint fortalecido usando RTI Connext DDS Micro + Security, SCONE e Intel SGX. Embora convincente, ainda não exploramos uma solução prática que incorpore SGX nativamente. A Parte 1 sugeriu que DDS + SGX é mais provável de aparecer em uma sala de servidores do que em um endpoint tradicional de Industrial Internet of Things (IIoT). Nesta edição, focamos em implantações reais de aplicações DDS fortalecidas com SGX através da lente de serviços DDS.
Muitos serviços DDS são alvos principais para fortalecimento de segurança. Eles assinam múltiplos tópicos, o que significa que devem manter mais das chaves efêmeras usadas para criptografia. Essas chaves residem na memória da aplicação, e um atacante habilidoso pode extraí-las ou, mais efetivamente, ler ou modificar dados enquanto estão em texto plano logo antes ou depois da descriptografia. Criptografia sozinha não ajuda se os dados são expostos na memória.
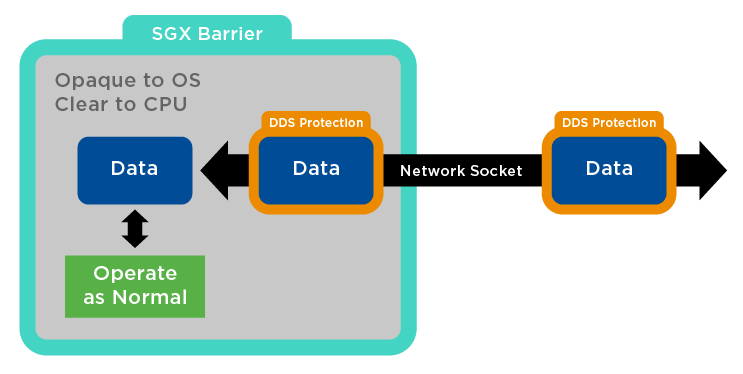
Figura 1: Superfície de Ataque em Ambientes DDS
Nossa arquitetura, introduzida na Parte 1, permite que pacotes DDS protegidos cheguem na rede, sejam roteados para o espaço protegido SGX antes da descriptografia, e então operados com segurança. Como a CPU pode visualizar os dados apenas em texto plano dentro do enclave, não há necessidade de operações exóticas como criptografia homomórfica. Este design rende uma vantagem clara: dados criptografados viajam pela rede, entram em um enclave protegido, são descriptografados, processados e então re-criptografados para tráfego de saída.
Como o DDS já protege o tráfego na rede, a mesma abordagem permite uma rede heterogênea onde aplicações não-SGX podem se comunicar com SGX-habilitadas — incluindo serviços DDS — sem comprometer a segurança.
Considere o RTI Routing Service. A especificação OMG DDS Security exige que o serviço de roteamento opere em dados claros, mesmo momentaneamente, e retenha todas as chaves temporárias de cada endpoint com o qual se comunicou. Quando posicionado na borda da rede, torna-se um alvo de alto valor para atacantes.
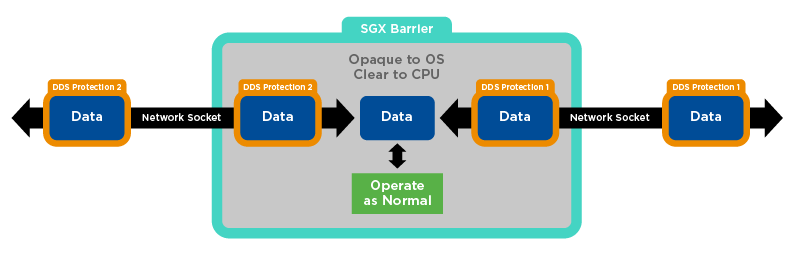
Figura 2: RTI Routing Service Fornece Espaço Protegido para Aplicações Rodando em Ambientes SGX
SCONE oferece suporte integrado e transparente para armazenamento de arquivos criptografados e atestação. Aproveitando esses recursos, podemos armazenar as chaves privadas usadas para identidade dentro de um espaço protegido inacessível a root ou qualquer outro usuário. Esta abordagem se estende a todos os dados que a aplicação escreve em disco.
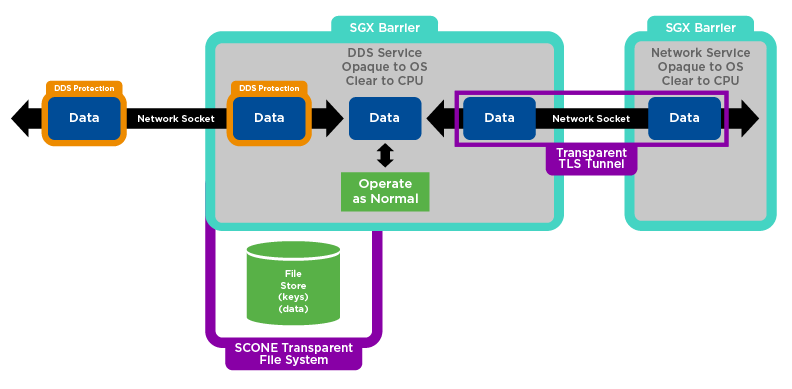
Figura 3: DDS e RTI Routing Service Protegidos em Ambientes SCONE
Por exemplo, podemos armazenar comunicações DDS com segurança para replay autorizado. SCONE também fornece suporte TLS nativo para comunicação segura entre contêineres SCONE autorizados, como SQLite.
Com estas ferramentas, podemos construir uma infraestrutura onde os dados permanecem protegidos o tempo todo — até mesmo contra um administrador de sistema malicioso ou atacante externo. No entanto, a aplicação deve primeiro verificar sua própria integridade antes de acessar serviços confiáveis, conexões de rede ou armazenamentos seguros. Este é o propósito do serviço de atestação.
O serviço de atestação realiza verificação remota de que uma aplicação não foi modificada, é autêntica e roda em uma CPU SGX genuína. Embora originalmente fornecido exclusivamente pela Intel, o ecossistema está evoluindo. Atestação remota pode parecer assustadora, mas na prática é uma operação única que persiste entre reinicializações. Usa instruções ISA com garantias de integridade criptográfica, sela os valores resultantes em disco e permite que sejam reutilizados para provar a autenticidade da aplicação a parceiros remotos. Esta capacidade é especialmente valiosa em sistemas distribuídos onde a confiança entre componentes remotos é essencial.
SCONE fornece seu próprio serviço de atestação. Detentores de licença empresarial podem gerenciá-lo localmente; usuários não empresariais podem confiar no serviço global de atestação da SCONE, que será examinado em posts posteriores.
No próximo artigo, avaliarei o custo de implementar segurança em ambientes DDS-SGX.
Tecnologia da Internet das Coisas
- Protegendo a IoT Industrial: Um Roteiro Prático
- Por Que Sistemas Industrial IoT São Alvos Principais para Ciberataques — e Como Protegê‑los
- Protegendo IoT: Blindando sua Rede contra Ciberataques
- Protegendo Seu Ecossistema IoT: Estratégias de Especialistas para Combater Ransomware e Ameaças Cibernéticas
- Edge Hyperconvergência: VMware e Eurotech Impulsionando IoT Industrial Eficiente
- Protegendo a Paisagem IoT: Principais Ameaças e Soluções Estratégicas – Parte 2
- Segurança IoT: Desvendando a Paisagem de Ameaças Única para Dispositivos Conectados (Parte 1)
- Segurança Industrial IoT: Um Blueprint de Próxima Geração — Parte 2
- Segurança Desbloqueia Potencial Total da IoT
- Azure vs AWS: Qual Plataforma de Nuvem Vence para IoT?