



Lei de Segurança IoT dos EUA Estabelece Novos Padrões e Requisitos de Responsabilidade
Muitas equipes de IoT ainda tratam segurança como um complemento de baixa prioridade, citando custo e esforço. Compradores raramente exigem gastos extras para cibersegurança mais forte, e muitos produtos carecem desses recursos. No entanto, legisladores estão começando a tornar a segurança robusta um requisito estatutário para dispositivos IoT de consumo.
Falando no IoT Security Summit do IoT World Today, a gerente de programa do NIST, Katerina Megas, destacou que vários estados já têm leis exigindo que dispositivos conectados incluam "recursos de segurança razoáveis". Em janeiro de 2020, Califórnia e Oregon promulgaram tais estatutos, e Illinois, Massachusetts, Nova York e Virgínia têm projetos de lei semelhantes pendentes ou em consideração.
No nível federal, a Câmara apresentou o H.R. 1668 — o Internet of Things Cybersecurity Improvement Act of 2020 — em março. O projeto direciona a criação de "padrões e diretrizes para o Governo Federal sobre o uso e gerenciamento apropriados de dispositivos Internet of Things pertencentes ou controlados por uma agência", incluindo requisitos mínimos de segurança da informação. A legislação passou nas duas câmaras e foi sancionada em 4 de dezembro; os padrões e diretrizes requeridos devem ser publicados dentro de 90 dias.
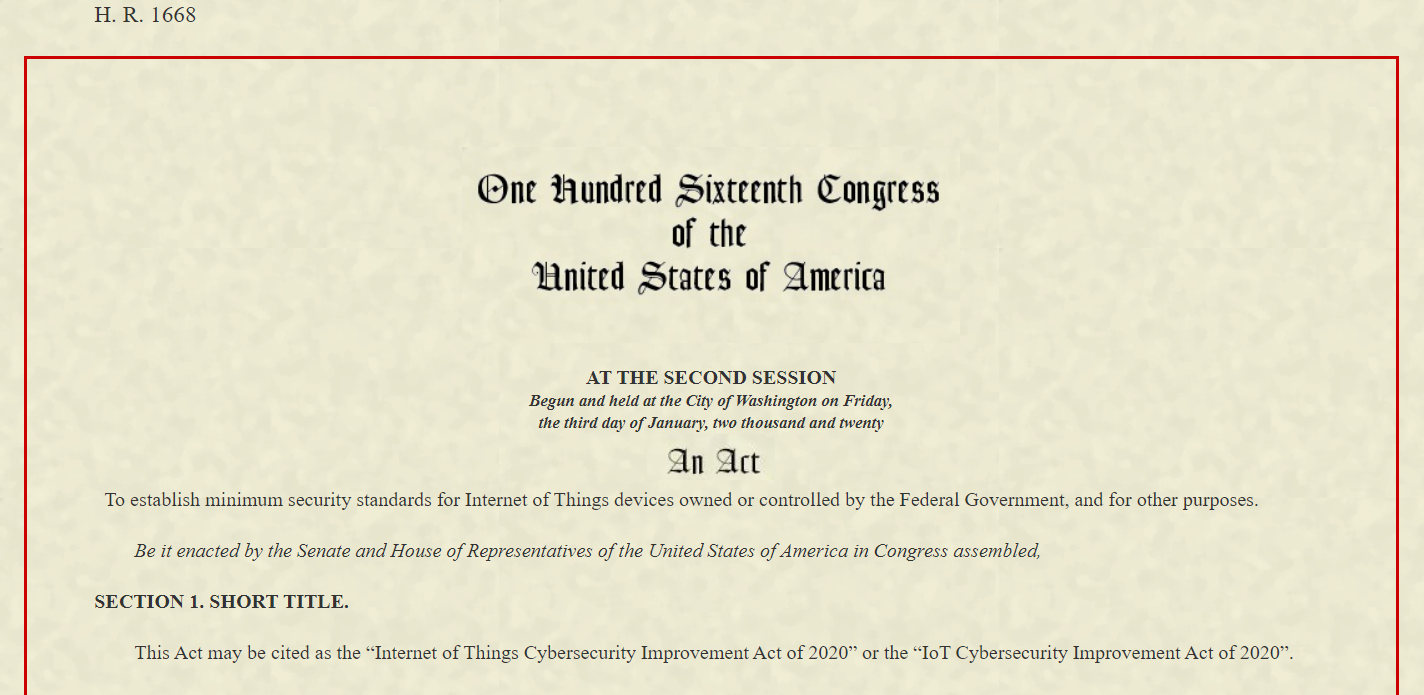
Leis que exigem que recursos de segurança sejam implementados em dispositivos IoT estão começando a ser promulgadas.
Embora o H.R. 1668 se aplique apenas a dispositivos usados pelo governo dos EUA, ele sinaliza o início de mandatos mais amplos de cibersegurança que eventualmente cobrirão sistemas industriais e de consumo em todo o país. Em 2019, o Congresso estabeleceu a Cyberspace Solarium Commission, cujo primeiro relatório continha mais de 80 recomendações, incluindo 50+ propostas legislativas para apoiar uma estratégia de defesa em camadas. Muitas dessas propostas impactam implantações de IoT tanto governamentais quanto comerciais.
Três propostas merecem atenção particular de desenvolvedores de IoT:
- Uma lei federal de segurança IoT exigindo "medidas de segurança razoáveis" alinhadas com orientações do NIST, como NISTIR 8259 — Atividades Fundamentais de Cibersegurança para Fabricantes de Dispositivos IoT.
- A criação de uma Autoridade Nacional de Certificação e Rotulagem de Cibersegurança para verificar conformidade de dispositivos, estendendo-se além de sistemas federais e industriais para eletrônicos pessoais e de consumo.
- Uma estrutura de responsabilidade que responsabiliza montadores de bens finais por danos se seus dispositivos não se defenderem contra vulnerabilidades conhecidas, tornando a segurança robusta um "must-have" legal independentemente da disposição do consumidor em pagar mais.
O termo "recursos de segurança razoáveis" permanece amplamente definido. Na Califórnia e Oregon, "razoável" simplesmente exige medidas que correspondam à função do dispositivo e aos dados que processa, visando prevenir acesso não autorizado, divulgação, uso, modificação ou destruição. Controles específicos não são prescritos.
Seguindo a filosofia baseada em resultados do NIST, essas leis evitam prescrever soluções técnicas exatas. Em vez disso, exigem uma postura de segurança alinhada com o propósito e perfil de ameaça do dispositivo, deixando a escolha de salvaguardas para as equipes de desenvolvimento. À medida que o cenário legal evolui, a implementação de segurança de IoT mudará de boa prática para conformidade obrigatória.
>> Este artigo foi publicado originalmente em nosso site parceiro, EDN.
Tecnologia da Internet das Coisas
- Por Que Edge Computing É Essencial para o Sucesso do IoT
- Por Que Não Existe um Padrão Universal de Segurança para IoT? Entendendo o Cenário Complexo
- Segurança IoT — Quem Detém a Responsabilidade?
- Segurança IoT: Superando Barreiras de Implantação
- Protegendo o Futuro de $6 Trilhões: Por que Padrões e Regulamentação de IoT Importam
- Protegendo a IoT Global: Três Passos Essenciais
- Quatro Passos Comprovados para Proteger seus Dispositivos IoT: Blueprint Abrangente de Software Assurance
- Como a Adoção do 5G Aprimora a Segurança da IoT: O Que Você Precisa Saber
- ETSI Estabelece Novos Padrões para IoT em Comunicações de Emergência
- NIST Lança Diretrizes em Rascunho para Fortalecer Segurança de Dispositivos IoT para Fabricantes