



Teste de Fuzz: Ferramenta Chave para Segurança de Dispositivos IoT
Teste de fuzz é uma técnica comprovada que engenheiros usam para descobrir fraquezas ocultas em sistemas embarcados, tornando-se parte essencial de qualquer estratégia de segurança IoT.
À medida que o número de dispositivos conectados cresce, a superfície de ataque também aumenta. Portas seriais, interfaces de rádio e até portas de programação/depuração podem ser aproveitadas por atacantes. Ainda assim, muitos desenvolvedores embarcados historicamente ignoram segurança na camada do dispositivo, perdendo bugs críticos que podem comprometer o produto inteiro.
O Que é Teste de Fuzz?
Pense no teste de fuzz como um experimento sistemático de alto volume "milhões de macacos" — exceto que injetamos uma grande variedade de strings de bytes aleatórios, chamados vetores de fuzz, em uma interface alvo e monitoramos a resposta do sistema. Se um vetor dispara comportamento anormal — como crash, reset ou corrupção de memória — uma vulnerabilidade potencial é sinalizada para revisão.
Numerosos fuzzers comerciais e open-source existem. Eles geram milhares de vetores, submetem-nos em alta taxa e registram qualquer desvio do comportamento esperado. Como o espaço de entradas possíveis é infinito, o objetivo é maximizar a *qualidade* e *quantidade* de testes mantendo tempo de execução prático.
Adaptando Fuzzing a Ambientes Embarcados
Muitos fuzzers foram originalmente desenhados para aplicações desktop, então o caminho mais simples é compilar o firmware embarcado para rodar como binário nativo de PC. Isso rende enorme boost de performance, mas introduz dois desafios:
- CPUs de PC se comportam diferente de microcontroladores, o que pode mascarar bugs relacionados a timing.
- Código específico de hardware (ex: drivers de periféricos) deve ser stubbed ou simulado.
Apesar desses trade-offs, benefícios de ciclos de teste rápidos e instrumentação mais rica frequentemente superam as desvantagens. Se execução nativa for inviável, considere construir imagem de teste dedicada com RAM, flash adicional ou interface de depuração externa.
Detectando Bugs Além de Crashes
Crashes são os sinais mais fáceis, mas muitos bugs exploráveis — como writes out-of-bounds ou dereferências de ponteiros dangling — não se manifestam como crash ou reset. Compiladores modernos (GCC, Clang) fornecem memory sanitization para sinalizar acessos ilegais de memória, mas o overhead extra torna inadequado para a maioria das rodadas embarcadas. Em vez disso, alvo um subconjunto de caminhos de código críticos, rode fuzzers em build rico em recursos, ou use alvo PC.
Métricas de cobertura de código ajudam medir efetividade do teste. Bibliotecas de cobertura injetam chamadas "bread-crumb" em cada função; quando um crumb executa, um contador incrementa. No entanto, números de cobertura podem ser enganosos para sistemas embarcados porque grandes porções de firmware — como loops de driver de dispositivo que nunca interagem com interface fuzzada — permanecem não testadas. Na prática, apenas 20%-30% do código é alcançável via vetores de fuzz.
Relatório e Triagem
Quando um vetor de fuzz produz comportamento indesejado, diagnósticos detalhados são cruciais: local exato da falha, snapshot de stack (se disponível), e tipo de bug. Esses detalhes aceleram triagem e permitem engenheiros priorizar correções. Dispositivos embarcados frequentemente resetam silenciosamente, apagando estado, então vetores reproduzíveis e sessões de debug são obrigatórios para identificar causa raiz.
Como um único bug pode gerar milhares de vetores de crash aparentemente únicos, é essencial agrupá-los por falha subjacente. Um endereço de crash consistente ou padrão geralmente indica a mesma vulnerabilidade.
Fuzzing Contínuo no Ciclo de Vida de Release
Dada sua natureza estocástica, teste de fuzz beneficia-se de tempos de execução estendidos. Um fluxo de trabalho eficiente inicia fuzzing em branch dedicada após release principal. Novos bugs são corrigidos nessa branch, permitindo que loop de fuzzing continue sem impedimentos. Em cada release, issues previamente descobertas são reavaliadas e, se críticas, mescladas na próxima versão. Finalmente, vetores validados são incorporados no pipeline padrão de QA para proteger contra regressão.
Testes de fuzz devem cobrir todos estados relevantes do dispositivo: tipo de dispositivo, conectividade de rede, versão de firmware, e qualquer outra configuração que possa afetar lógica da interface. Embora cobertura exaustiva seja irreal, variar sistematicamente uma dimensão por vez rende insights significativos.
Arquiteturas de Fuzzing
Existem dois paradigmas dominantes de fuzzing:
- Fuzzing direcionado — engenheiros predefinem padrões de entrada baseados em especificações de protocolo.
- Fuzzing guiado por cobertura — o fuzzer muta seeds e direciona novos vetores para caminhos de código não cobertos.
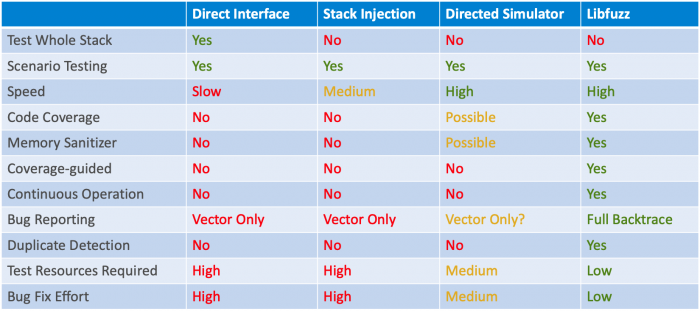
Quando código embarcado não pode rodar em PC, um simulador leve pode ser construído, mas isso adiciona complexidade. A tabela a seguir resume quatro abordagens práticas:
- Teste de interface direta em hardware de produção (dispositivo real, pacotes ao vivo)
- Injeção de stack de pacotes (chamando handlers de pacotes diretamente em ambiente host)
- Fuzzing direcionado com simulador PC (modelo pré-construído do firmware)
- Fuzzing guiado por cobertura com simulador (ex: LibFuzzer em build host)
Aproveitando Múltiplos Testadores
Após segurar interface de debug com lock e secure boot, exponha interfaces públicas do dispositivo a uma variedade de ferramentas de fuzzing. Fuzzers guiados por cobertura são ideais para testes contínuos, enquanto fuzzers direcionados podem validar rapidamente edge cases de protocolo específico em hardware real. Combinar múltiplos testbeds maximiza cobertura de código e, consequentemente, resiliência de segurança.
>> Este artigo foi publicado originalmente em nosso site parceiro, EDN.
Tecnologia da Internet das Coisas
- Como o 5G Transformará a IoT Industrial: Impulsionando Automação, Confiabilidade e Conectividade
- Como IoT Está Mitigando Riscos de Segurança na Indústria de Óleo & Gás
- Protegendo a IoT Industrial: Um Roteiro Prático
- Como IoT e 5G Estão Transformando Locais de Trabalho Modernos
- Escalando Provisionamento IoT: Estratégias Seguras e Eficientes para Onboarding de Dispositivos
- Segurança IoT — Quem Detém a Responsabilidade?
- Segurança IoT: Superando Barreiras de Implantação
- Fechando Lacunas de Segurança IoT Otimizando a Cadeia de Suprimentos
- Riscos IoT: Proteger o Seu Negócio de Vulnerabilidades de Dispositivos Inteligentes
- Proteja Seu Futuro IoT: Impulsionando a Transformação Digital Enquanto Minimiza Riscos