



Sistemas de Detecção de Intrusão: Protegendo sua Rede com Alertas Inteligentes
"A vida era mais simples antes da Segunda Guerra Mundial. Depois disso, tivemos sistemas." — Almirante Grace Hopper. A rápida expansão das redes de computadores tornou o compartilhamento de dados essencial, mas também expõe ativos críticos a ameaças cibernéticas em constante evolução. Firewalls atuam como a primeira linha de defesa, filtrando o tráfego, mas não notificam os administradores quando um ataque está em andamento. É aí que entra um Sistema de Detecção de Intrusão (IDS).
Entendendo Firewalls vs. IDS
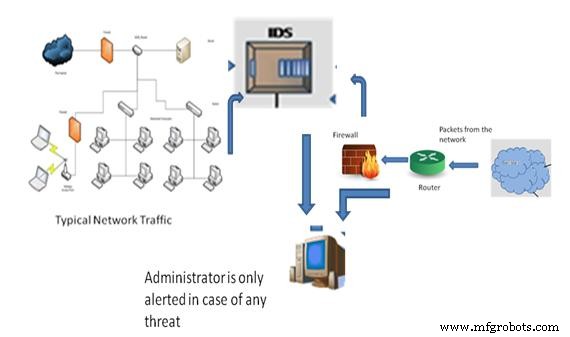
Firewalls — software ou hardware — servem como porteiros, bloqueando pacotes maliciosos conhecidos. Eles podem inspecionar apenas partes de um pacote ou toda a carga útil, mas não informam quando uma intrusão obteve sucesso. O IDS complementa os firewalls ao fornecer monitoramento contínuo e consciência situacional.
Classificação dos Sistemas de Detecção de Intrusão
Os IDS podem ser categorizados pelo sistema que protegem e por sua metodologia de detecção.
IDS de Rede (NIDS)
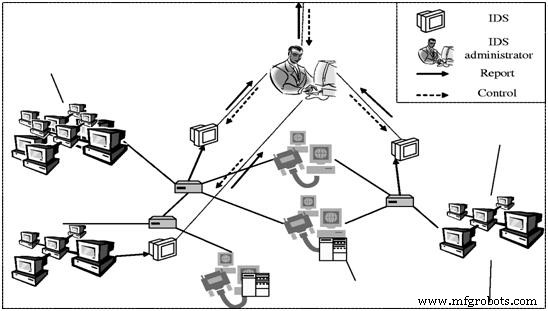
Implantado nas fronteiras da rede ou entre redes e servidores, um NIDS examina o tráfego entre sub-redes, comparando-o a um banco de dados de assinaturas de ataques conhecidos. Sua vantagem é a ampla cobertura sem a necessidade de instalar software em cada host.
IDS de Host (HIDS)
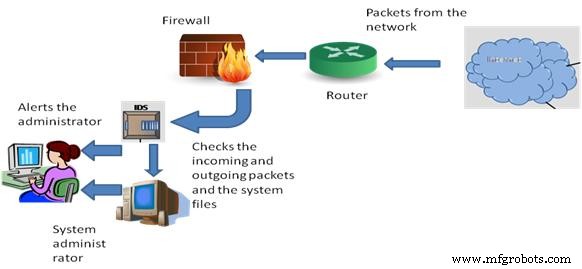
Instalado em máquinas individuais, um HIDS examina pacotes de entrada/saída e audita arquivos do sistema em busca de alterações não autorizadas. Ele fornece visibilidade profunda em um único host sem hardware extra.
IDS Baseado em Assinaturas
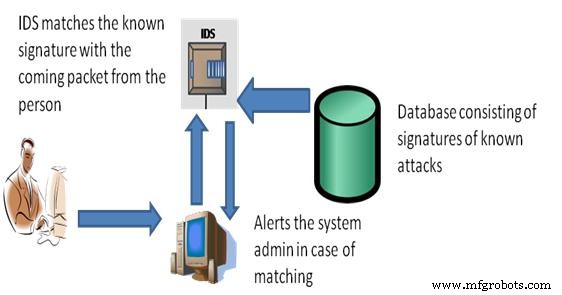
Depende de um banco de dados de assinaturas de ataques conhecidos. Quando um pacote corresponde a uma assinatura, um alerta é acionado. Oferece alta precisão para ameaças conhecidas.
IDS Baseado em Anomalias
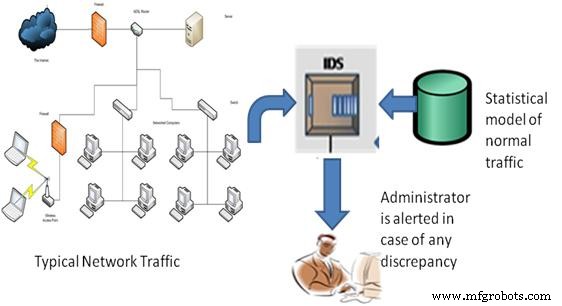
Constrói um modelo estatístico do comportamento normal da rede — largura de banda, protocolos, portas e dispositivos — e sinaliza desvios. Destaca-se na detecção de ataques zero-day ou novos.
IDS Passivo
Detecta atividade maliciosa e emite alertas; o administrador decide a ação corretiva.
IDS Reativo (Sistema de Prevenção de Intrusão)
Além da detecção, bloqueia ou reinicia conexões suspeitas ativamente, fornecendo defesa em tempo real.
Principais Características de um IDS Robusto
- Monitoramento contínuo da atividade de usuários e sistemas.
- Auditoria de integridade de arquivos e configurações.
- Análise de padrões contra assinaturas de ataques conhecidos.
- Detecção de configurações incorretas e lacunas de segurança.
- Alertas em tempo real e logs detalhados.
Ferramentas Gratuitas de IDS que Vale a Pena Considerar
Snort
O Snort é o IDS open-source padrão da indústria, amplamente adotado por empresas e profissionais de segurança. Ele realiza captura de pacotes em tempo real, decodificação de protocolos, detecção baseada em regras e alertas. Segundo o projeto Snort, ele processa até 1 Gbps em hardware comum.
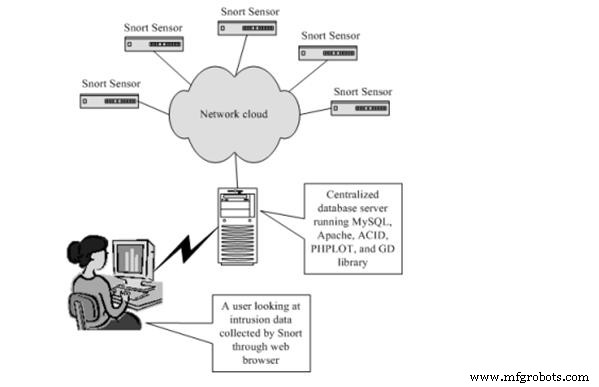
Arquitetura do Snort
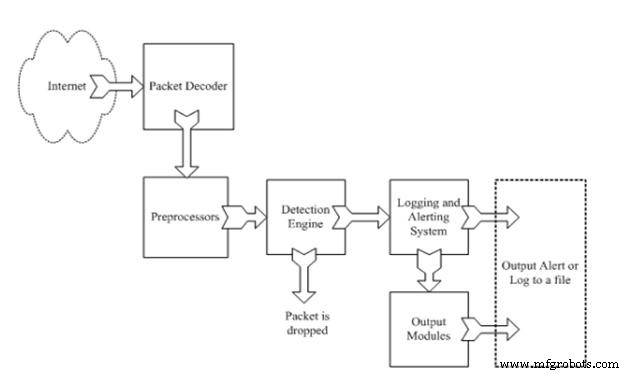
- Decodificador de Pacotes: Extrai pacotes da interface de rede e os prepara para análise.
- Pré-processador: Normaliza dados, reensambla pacotes fragmentados e decodifica streams TCP.
- Motor de Detecção: Aplica regras definidas pelo usuário a cada pacote; pacotes correspondentes acionam alertas ou ações.
- Registro e Alertas: Captura logs detalhados de eventos e notifica administradores via e-mail, syslog ou integrações de terceiros.
- Módulos de Saída: Interfaces personalizáveis para exportar alertas para SIEMs ou dashboards.
Por que Implantar um IDS?
- Visibilidade contínua da atividade de rede e host.
- Personalizável para a paisagem de ameaças específica de uma organização.
- Previne ou mitiga danos de ataques internos e externos.
- Dashboards amigáveis simplificam a resposta a incidentes.
- Detecção rápida de alterações não autorizadas em arquivos e violações de política.
Embora o IDS nem sempre possa identificar a origem de um ataque, seus alertas em tempo real permitem contenção e recuperação mais rápidas. Para insights mais profundos ou orientação de implementação, sinta-se à vontade para compartilhar suas dúvidas nos comentários abaixo.
Sensor
- Dominando Declarações Using em C#: Imports, Aliases e Diretivas Estáticas
- Dominando Entrada e Saída em Java: Imprimir, Ler e Formatados Seus Dados
- Sistema de Alarme de Detecção de Movimento com Java e Reactive Blocks – Deploy no Raspberry Pi e Envio de SMS
- Fortaleça Seu Sistema de Manutenção Antes de Adicionar Novos Programas
- 3 Razões Principais para Instalar Sistema de Detecção de Pedestres em Armazéns
- 5 Estratégias Essenciais de Segurança de Rede para Pequenas Empresas
- Dryad Networks Garante Financiamento Seed de US$ 2,1M para Implantar 'Internet das Árvores' IoT para Detecção Rápida de Incêndios Florestais
- Por que a Detecção de Vazamento de Água IoT da Biz4Intellia Impulsiona a Eficiência Industrial – 5 Vantagens Principais
- Entendendo Displays Braille Portáteis: Principais Insights e Inovações
- Apresentando AOM: Sistema Automatizado para Coordenação Contínua de Rede de Telescópios