



Protegendo IA Embarcada com Ambiente de Execução Confiável em SoC FPGA Seguro
Este artigo demonstra como um Ambiente de Execução Confiável (TEE) combinado com um SoC FPGA seguro pode proteger sistemas de IA em cabine em veículos modernos.
A Parte I desta série, "Ambientes de Execução Confiáveis em Carros Conectados", explicou que, embora TEEs sejam onipresentes em smartphones, sua adoção em sistemas automotivos permanece limitada. A ausência de um TEE pode expor funções críticas do veículo a ataques. Na Parte II, focamos na IA em cabine como estudo de caso e mostramos como um TEE contemporâneo e SoC FPGA formam uma base de segurança robusta.
Sistema Típico de IA em Cabine
IA em cabine, um componente-chave de sistemas avançados de assistência ao motorista (ADAS), é mais amplamente implantada que direção totalmente autônoma. Usando câmeras ou outros sensores, ela fornece orientação de segurança contextual e suporta controles intuitivos como voz e gestos. Por exemplo, câmeras voltadas para o interior monitoram motoristas de caminhão em busca de sinais de embriaguez, distração, sonolência ou fadiga, alertando-os para prevenir acidentes. Essa tecnologia já é comum em frotas comerciais e está gradualmente chegando a veículos de consumo para aumentar a segurança do motorista. Câmeras com IA também podem detectar quando crianças ou animais de estimação são deixados desacompanhados, mitigando riscos relacionados ao calor.
Uma plataforma típica em cabine rastreia comportamento do motorista, verifica uso de cinto de segurança e pode ser treinada para identificar objetos de interesse — celulares, chaveiros, cadeirinhas de bebê e mais. Ela deve realizar inferência de machine learning em streams de vídeo, comunicar-se com outras ECUs (ex.: ADAS central ou infotainment) e suportar atualizações seguras de firmware. Funções adicionais incluem detecção de ponto cego via câmeras laterais/traseiras e descarregamento de autenticação de rede veicular (IVN) do ADAS central.
Exemplo de Endurecimento de Hardware
O PolarFire SoC FPGA da Microchip exemplifica uma plataforma capaz de integrar cargas de trabalho de criticidade mista. Ele fornece inferência ML eficiente no tecido FPGA enquanto o subsistema de processador RISC-V quad-core lida com tarefas de controle e monitoramento. O sistema suporta um RTOS determinista junto com uma distribuição Linux eficiente em energia, como ilustrado na Figura 1.
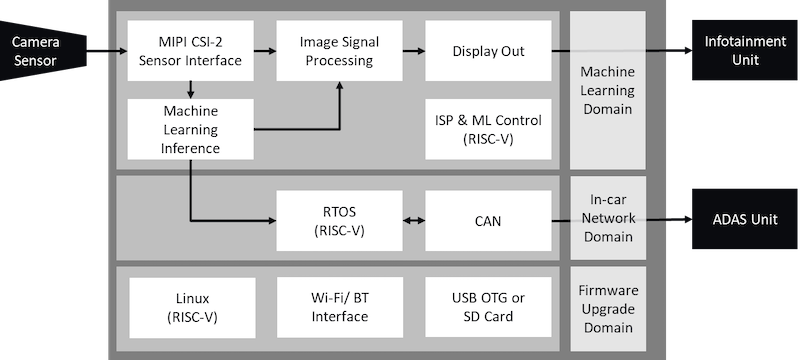
Figura 1. Plataforma PolarFire SoC IA em Cabine. Inferência ML roda no tecido FPGA. SoC RISC-V hospeda funções de controle e monitoramento.
O PolarFire SoC incorpora recursos de segurança de hardware como embalagem à prova de violação, contramedidas de análise de potência diferencial (DPA) e boot seguro via flash de boot de 128 kB com SECDED. Essas medidas protegem o dispositivo contra ataques de canal lateral, previnem clonagem de bitstream e permitem que montadoras restrinjam programação FPGA a unidades autorizadas.
Proteção de Modelos de Inferência IA e Ativos de Dados
Ativos de dados críticos nesta plataforma incluem:
- IVN (barramento CAN) — acesso não autorizado poderia comprometer controle do veículo.
- PII de motorista e passageiros — deve ser mantido confidencial para conformidade de privacidade.
- Código e dados OTA — devem resistir a corrupção ou sequestro.
- Modelos de inferência IA — vulneráveis a roubo de propriedade intelectual ou ataques de envenenamento de modelo.
- Segredos criptográficos — essenciais para autenticar mensagens IVN.
Projetar para confidencialidade, integridade e disponibilidade (CIA) é essencial para salvaguardar esses ativos. Superfícies de ataque e ameaças típicas incluem:
| Superfície de Ataque | Exploração Potencial |
|---|---|
| Camadas de Aplicação e Rede | Malware ou buffer overflows visando IVN, OTA ou vazamento de PII. |
| SO Rico | Superfície expansiva do Linux pode permitir comprometimento do sistema ou intrusão encoberta. |
| Sensores | Hacking de modelo ou ML adversarial via acesso à memória, levando a comportamento errôneo do ADAS. |
| Sensores | Inversão de modelo substituto — atacante pode reconstruir modelo de inferência a partir de observações entrada-saída. |
Implementando um Ambiente de Execução Confiável
Um TEE que impõe segurança por separação é uma contramedida poderosa para arquitetura de confiança zero. O MultiZone® Security da Hex Five, por exemplo, aproveita primitivas de partição de memória (PMP no RISC-V, MPU no ARM) e níveis de privilégio da CPU para criar zonas isoladas. No PolarFire SoC, o MultiZone particiona o sistema em cinco contêineres seguros, como mostrado na Figura 2.
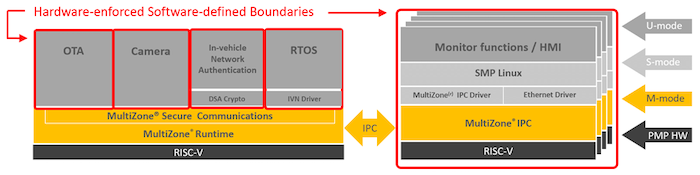
Figura 2. MultiZone cria cinco zonas no PolarFire SoC. Apenas o MultiZone opera em M-mode (CPU Ring 0 no RISC-V); cada caixa vermelha denota uma zona definida por software, separada por hardware.
As cinco zonas são:
- OTA — protege a CIA de atualizações over-the-air.
- Câmera — protege streams de dados de sensores.
- Autenticação IVN — funciona como HSM, protegendo chaves criptográficas e assinaturas.
- RTOS — controla tráfego IVN.
- Enclave Linux — contém falhas originadas do sistema operacional.
Esta configuração demonstra como um TEE, junto com hardware endurecido, estabelece uma plataforma segura fundamental para IA em cabine.
TEE como Camada Fundamental de Segurança
Uma postura robusta de segurança automotiva deve incluir pelo menos as seguintes camadas:
- Controles de segurança no nível de aplicação.
- Sistema de Detecção/Prevenção de Intrusão (IDPS) para tráfego de rede.
- Mecanismos OTA seguros.
- Ambiente de Execução Confiável.
- Hardware com primitivas de segurança integradas e raiz de confiança.
Incorporar TEEs em veículos paralela a proteção encontrada em smartphones modernos, oferecendo um caminho para maior segurança veicular.
Este artigo foi co-escrito por Diptesh Nandi da Microchip.
Artigos da Indústria fornecem aos parceiros uma via para compartilhar insights técnicos com leitores do All About Circuits. Estes artigos aderem a diretrizes editoriais rigorosas e refletem os pontos de vista do parceiro, não necessariamente os do All About Circuits.
Tecnologia industrial
- Configuração de Análise AC: Curvas, Pontos e Parâmetros de Varredura de Frequência
- Netlists SPICE Verificados e Circuitos de Exemplo
- Projetando Display de 7 Segmentos de Quatro Dígitos com Codificador Binário Único
- Dominando Declarações Using em C#: Imports, Aliases e Diretivas Estáticas
- ST & YouTransactor Lançam SoC PCI-Secure Alimentando 50k+ Terminais Pagamento Móvel
- Escolhendo a Codificação Certa para FPGA: Estudo Prático com Jogo da Vida de Conway
- Por que Peças OEM Genuínas Superam Peças de Aftermarket para Confiabilidade a Longo Prazo
- Por que VIA-em-Pad Melhora Desempenho de PCB: Benefícios Principais
- Aprimorando a Fundição em Areia com Impressão 3D: Ferramentas Mais Rápidas e Prazos Reduzidos
- Acesso Remoto Seguro gRPC com grpcurl em Dispositivos PLCnext