



Aproveitando a Segurança Arm TrustZone na Série de MCUs LPC5500
Saiba como o Arm TrustZone aprimora a segurança nos microcontroladores LPC5500 da NXP e como implementar aplicações seguras e não seguras.
À medida que dispositivos conectados proliferam, também aumentam as ameaças sofisticadas. A NXP abordou isso incorporando primitivos de segurança robustos na família de MCUs LPC5500, incluindo um gerador de números aleatórios compatível com FIPS, o motor de criptografia "Prince" para execução de código criptografado e uma chave de 4096 bits no chip gerada via tecnologia PUF. Combinados com o acelerador criptográfico on-chip "CASPER", esses MCUs são ideais para implantações IoT na borda da rede que exigem provisionamento de chaves ponta a ponta e cibersegurança resiliente.
Central a essa capacidade está o Arm TrustZone para Cortex-M. As seções a seguir explicam seus fundamentos e como aproveitá-los em seus projetos.
Arm TrustZone para Cortex-M
O TrustZone cria dois contextos de execução isolados: um mundo seguro que hospeda código proprietário ou sensível, e um mundo não seguro para aplicações do usuário. As bibliotecas proprietárias do fabricante podem residir na ROM, protegidas contra engenharia reversa, enquanto ainda são chamáveis pelo código da aplicação via interface controlada.
A Figura 1 ilustra a coexistência de ROM segura e código de usuário não seguro no mesmo silício.
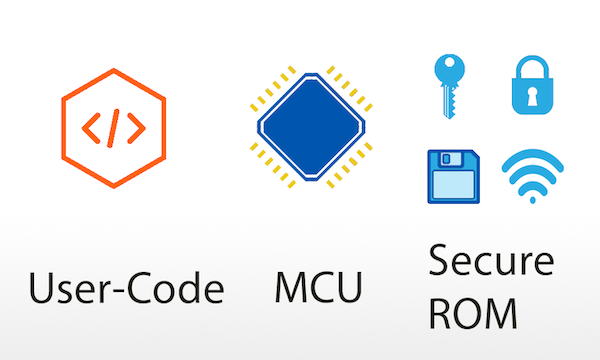
As transições entre os dois mundos são governadas pela extensão de segurança do TrustZone, garantindo que uma aplicação não segura possa apenas invocar funções seguras expostas, nunca acessando memória segura diretamente.
Modos do Processador com TrustZone
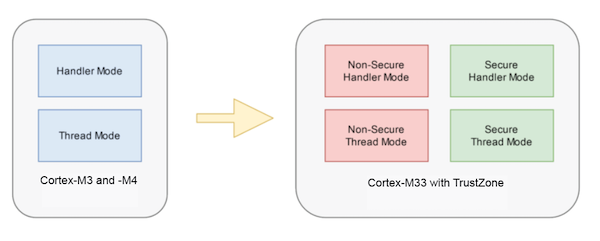
Enquanto núcleos Cortex-M3 e M4 oferecem modos thread e handler com níveis privilegiado/não privilegiado, o Cortex-M33 adiciona o TrustZone, resultando em quatro modos: thread não seguro, thread seguro, handler não seguro e handler seguro. Essa divisão também introduz timers SysTick separados para cada domínio.
Particionamento de Memória
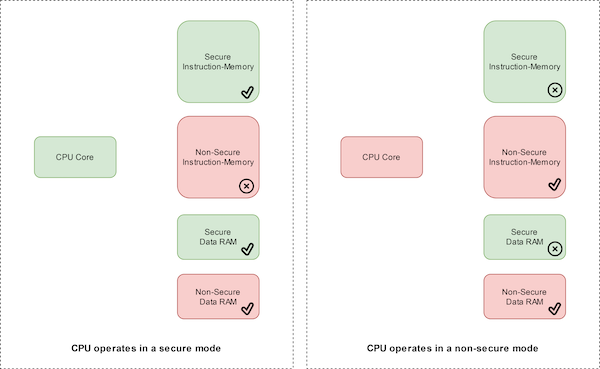
O TrustZone atribui atributos de segurança a faixas de endereço: Seguro (S), Não Seguro (NS) e Não Seguro Chamável (NSC). O acesso a cada área depende do estado atual do núcleo. O LPC55S69, por exemplo, trata endereços com bit 28 baixo como não seguros e o restante como seguro, exceto a memória de programa que é configurável via Unidade de Atribuição de Segurança (SAU).
Construindo uma Aplicação Segura
Código seguro não expõe seus internos diretamente. Em vez disso, publica uma tabela de veneer — uma camada fina de funções não seguras chamáveis que encaminham chamadas para o mundo seguro. A tabela de veneer reside em memória NSC, enquanto as implementações reais vivem em memória segura.
Projetos seguros típicos são compilados em uma biblioteca de objetos e um arquivo de cabeçalho que declara as funções de veneer. A aplicação não segura inclui apenas o cabeçalho; em tempo de execução, a tabela de veneer media chamadas para serviços seguros.
Transição Entre Mundos
Duas instruções especiais gerenciam a troca de estado:
SG— muda o núcleo para modo seguro.BXNS— retorna controle para modo não seguro.
Uma sequência de chamada não segura é assim:
// Código não seguro SG(); // Entrar no mundo seguro SecureFunc(); // Chamar serviço seguro via veneer BXNS(); // Retornar ao não seguro Qualquer acesso ilegal dispara uma exceção Secure Fault, preservando a integridade do sistema.
Exemplo Hello World Seguro
O SDK LPCXpresso55S69 inclui demos TrustZone que dividem o build em projetos seguro e não seguro. O projeto seguro começa com uma chamada de inicialização antecipada:
__attribute__((cmse_nonsecure_entry)) void BOARD_InitTrustZone(void); Esta função configura SAU, IDAU e particionamento de memória. A função main não segura permanece concisa porque toda configuração é tratada no domínio seguro:
int main(void) { // Código não seguro mínimo return 0; } Quando o lado não seguro precisa de um serviço seguro, invoca uma função de veneer, ex.: PRINTF_NSE():
void PRINTF_NSE(const char *format, ...) __attribute__((cmse_nonsecure_entry)); A implementação segura correspondente reside no projeto seguro e é exportada para a tabela de veneer.
Ferramentas de Particionamento de Memória
No MCUXpresso, a perspectiva TEE oferece um editor visual para configuração de SAU e IDAU:
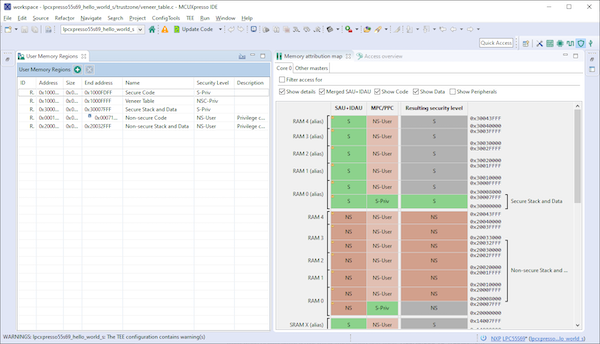
Use a tabela à esquerda para definir o nível de segurança de cada região, e o mapa à direita refletirá o particionamento resultante.
Por Que TrustZone Importa para LPC5500
O TrustZone dá ao LPC5500 uma separação clara de responsabilidades: o mundo seguro protege código proprietário e chaves criptográficas, enquanto o mundo não seguro hospeda aplicações do usuário. O hardware garante que acessos ilegais de memória sejam bloqueados, e a infraestrutura de software (tabelas de veneer, instruções SG/BXNS e ferramentas TEE) simplifica o desenvolvimento de aplicações seguras.
Para insights mais profundos, assista ao webinar da NXP TrustZone: Calling the Secure World ou explore a documentação oficial.
Artigos da Indústria são uma forma de conteúdo que permite parceiros da indústria compartilharem notícias, mensagens e tecnologia úteis com leitores do All About Circuits de forma que conteúdo editorial não é bem adequado. Todos os Artigos da Indústria estão sujeitos a diretrizes editoriais rigorosas com a intenção de oferecer aos leitores notícias úteis, expertise técnica ou histórias. Os pontos de vista e opiniões expressos nos Artigos da Indústria são do parceiro e não necessariamente do All About Circuits ou de seus escritores.
Computação em Nuvem
- A Revolução da Nuvem: Como a Computação em Nuvem Transforma TI, Segurança e Carreiras
- Por Que Segurança na Nuvem é a Pedra Angular da Defesa Cibernética Moderna
- Caminho para se Tornar um Engenheiro de Segurança na Nuvem: Habilidades, Responsabilidades e Certificações
- Por que a Segurança de Dados na Nuvem Está Se Tornando Programável
- Protegendo Tecnologia em Nuvem: Melhores Práticas para Proteção de Dados e Mitigação de Riscos
- Dominando Segurança na Nuvem: Estratégias Comprovadas para Mitigar Riscos e Proteger Sua Organização
- Como Hackers Alvejam Ambientes em Nuvem – Fortalecendo sua Segurança AWS
- Domine a Certificação Google Cloud Engineer: Estratégias de Estudo Comprovadas e Dicas Internas
- Implantando DevOps na Nuvem: Blueprint Comprovado para Transformação Digital
- Migrando Planejamento de Recursos Empresariais (ERP) para a Nuvem: Roteiro Comprovado para Sucesso