



Garantindo Segurança de Dados na Nuvem: Protegendo suas Informações com Confiança
Liderança e Parceria em Segurança na Nuvem
Definições são críticas; essenciais até. O termo "liderança", por exemplo, é definido simplesmente pelo dicionário Google como "A ação de liderar um grupo de pessoas ou uma organização". Na phoenixNAP, liderar em nossa indústria faz parte do nosso DNA e cultura. Definimos liderança como criar soluções inovadoras, confiáveis, otimizadas em custo e de classe mundial que nossos clientes podem consumir facilmente.
Nesse sentido, o termo "Infraestrutura em Nuvem" (ou seu predecessor "Computação em Nuvem") tendem a representar múltiplos cenários e soluções diferentes, criados por equipes de marketing excessivamente zelosas. Sem uma definição clara, a clareza em torno dos termos é confusa na melhor das hipóteses. "Segurança na Nuvem", no entanto, é mais frequentemente descrita como representando preocupações em torno de confidencialidade de dados, privacidade, conformidade regulatória, recuperação, recuperação de desastres e até viabilidade do fornecedor. Nosso objetivo é trazer clareza, especificidade e confiança a este espaço através de nossas soluções Data Security Cloud.
O Caminho à Frente: O Cenário de Segurança
Segundo Heng & Kim (2016) da Gartner, até 2020, 60% das empresas sofrerão algum tipo de falha, diretamente atribuída à incapacidade de suas equipes internas de TI de gerenciar riscos efetivamente. 87% de quase 1200 executivos C-Level globais pesquisados pela E&Y dizem que precisavam de 50% mais financiamento para lidar com o cenário de ameaças aumentado. Agrave esse problema pelo fato de estarmos enfrentando uma escassez global de habilidades em tecnologia e serviços de segurança. Esses problemas impactam diretamente a capacidade das organizações de manter e reter sua equipe de Tecnologia da Informação e agora de Cibersegurança.
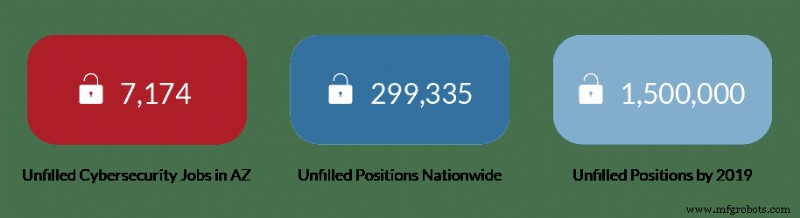
Enquanto a indústria se prepara para esta potencial epidemia de segurança, previsões afirmam que uma consolidação do vasto número de provedores de serviços de segurança ocorrerá, junto com maior foco e dependência em automação e ferramentas de machine learning. Apesar da preocupação pública, isso pode não ser tão ruim. A crescente sofisticação dessas ferramentas, a capacidade de realizar análises e correlações em muitas dimensões e as capacidades de automação poderiam criar eficiências ou, potencialmente, avanços em nossas capacidades defensivas.
Provedores líderes da indústria neste espaço não estão parados. Como tal provedor, a phoenixNAP está na vanguarda de muitas iniciativas, variando de locais a internacionais. Por exemplo, é crítico que comecemos a fomentar conhecimento em crianças desde a escola primária para ganhar interesse na área. Trabalhando com organizações da indústria, patrocinamos eventos e assumimos papéis de liderança em organizações para apoiar desenvolvimento curricular e conscientização. Estamos liderando esforços no compartilhamento de inteligência de ameaças e uso de fontes de dados da dark web díspares para criar análise preditiva que pode ser operacionalizada para identificação precoce de vetores de ameaça. Além disso, fizemos parceria com as Forças Armadas dos EUA e o Departamento de Assuntos de Veteranos dos EUA para fornecer caminhos para aqueles membros do serviço interessados, para ter uma barreira de entrada baixa e um sistema de suporte dedicado, para que possam fazer a transição bem-sucedida para funções cibernéticas como civis.
"Liderança", vemos como nossa responsabilidade social e nossa contribuição para melhorar a postura de segurança do nosso segmento de mercado.
Por que isso é relevante para segurança na nuvem?
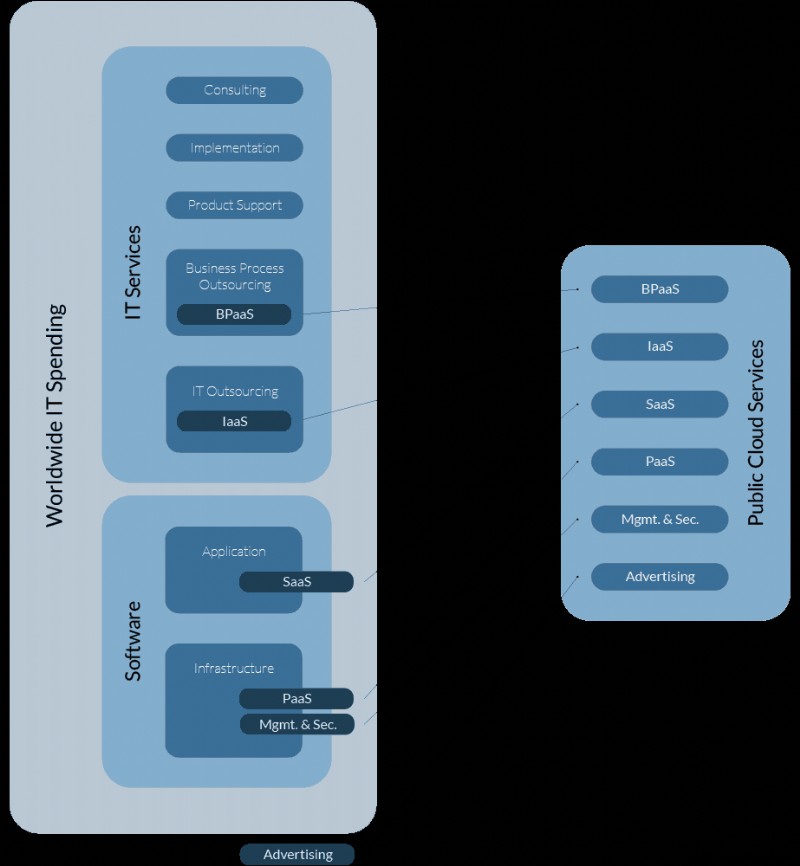
Um estudo da Gartner de 2015 previu taxa de crescimento anual de 16% ano a ano. A realidade é que, à medida que nos aproximamos de 2020, vemos um aumento de 32% nos gastos de TI com serviços em nuvem. O mesmo estudo identificou que cerca de 40% dos orçamentos de TI agora alocam para serviços relacionados a nuvem ou SaaS.
Soluções Seguras da Nossa Perspectiva Única
É seguro assumir que você já está na nuvem, ou está indo para lá. Nosso foco é educar sobre o que acreditamos serem os componentes mais significativos de uma infraestrutura de nuvem segura, e como esses componentes complementam e suportam as necessidades de segurança dos negócios modernos. Assim como a teoria caminho-meta enfatiza a importância do relacionamento para a conquista do objetivo, como provedor de serviços de tecnologia, acreditamos em fazer parceria com nossos clientes e ir além para nos tornarmos conselheiros confiáveis mútuos na criação e sustentação de produtos. A nuvem está no seu futuro não muito distante. Deixe-nos mantê-lo seguro e protegido, e guiá-lo ao longo do caminho.
Na phoenixNAP, temos uma perspectiva única. Como provedor de infraestrutura, oferecemos um portfólio de serviços de ferramentas e serviços complementares para fornecer às organizações soluções holísticas, seguras, baseadas em nuvem. Com isso em mente, identificamos uma lacuna no espaço de pequenas e médias empresas (SMB) e suas barreiras de entrada para acesso a tecnologia de ponta como esta. Sabíamos o que tínhamos que fazer: desenvolvemos as ferramentas para ajudar essas empresas com acesso a uma oferta de solução segura baseada em nuvem de classe mundial, que atendia e suportava suas necessidades regulatórias. Definimos a barra alta em desempenho, recuperabilidade, continuidade de negócios, segurança e agora conformidade. Nossa paixão por pequenas e médias empresas e dedicação à segurança é por que construímos o Data Security Cloud. Nosso Data Security Cloud é uma aspiração para criar a oferta de nuvem mais segura do mundo.
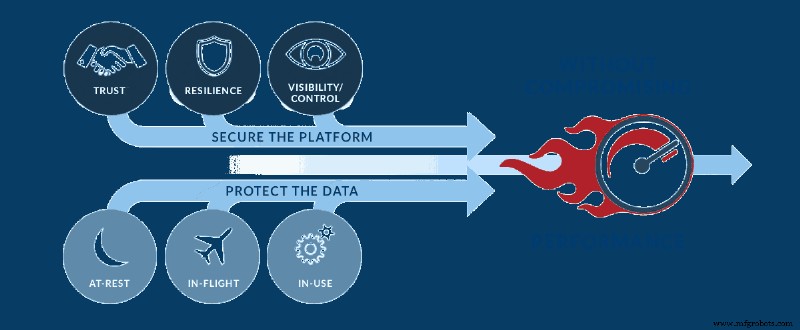
Queríamos uma forma de construir uma solução que fosse o Padrão Ouro em segurança, mas também totalmente acessível a todos. Para que isso acontecesse, precisávamos commoditizar as ofertas de serviços de segurança tradicionalmente consultivas e oferecê-las a uma estrutura de custo OpEx acessível. Foi exatamente o que fizemos.
Segurança na Nuvem é Responsabilidade Compartilhada
A Pesquisa de Adoção na Nuvem de 2017 descobriu que 90,5% dos entrevistados acreditam que Computação em Nuvem é o futuro da TI. Até 50,5% destes ainda identificaram segurança como preocupação. Dessas preocupações, as seguintes áreas eram de particular interesse:
- Desafios de integração de dados e aplicações
- Desafios de conformidade regulatória (54% indicaram requisitos de conformidade PCI)
- Preocupações com "lock-in" devido a plataformas de nuvem pública proprietárias
- Desconfiança de grandes provedores de nuvem
- Custo
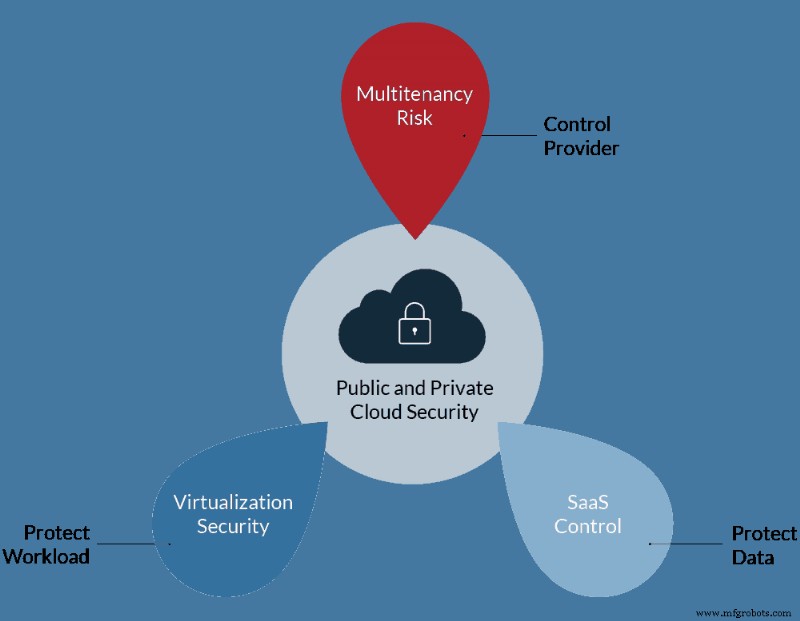
Arquitetamos nossa solução do zero, com essas perspectivas em mente. Identificamos que precisávamos monitorar, defender ativamente e manter um Centro de Operações de Segurança (SOC), para responder a incidentes 24x7 globalmente. Desenhamos uma solução onde fazemos parceria com cada um de nossos clientes para compartilhar a responsabilidade de proteger seu ambiente. Em última análise, esta estratégia contribui para proteger a privacidade e confidencialidade dos dados privilegiados, financeiros, de saúde e pessoais/demográficos de seus subsequentes clientes. Nos propusemos a projetar um sistema para capacitar seus objetivos em direção à sua postura de segurança.
Nosso desafio, como o vimos, era commoditizar e desmistificar os tipos de segurança em computação em nuvem. Investimos recursos significativos na integração de ferramentas e pressionamos fornecedores a transicionar de um modelo de custo CapEx tradicional para um modelo OpEx pay-as-you-grow. Em última análise, esta estratégia permite estruturas de preços favoráveis para este segmento de mercado e remove qualquer barreira de entrada, para que nossos clientes possam acessar as mesmas ferramentas e técnicas anteriormente reservadas para o espaço empresarial.
O que são Serviços em Nuvem?
Ao falar de Serviços em Nuvem, temos que definir o contexto de:
Nuvem Privada
- Uma Nuvem Privada tipicamente representa a solução de virtualização que você tem internamente ou que você ou sua organização pode hospedar em colocation de data center.
- Otimizando o uso de tempo ocioso em uma carga de trabalho de computação típica, agregando múltiplas cargas de trabalho em um único host, a Nuvem Privada aproveitará o overprovisioning de recursos inerente a uma plataforma de hipervisor bare metal.
- Você possui sua Nuvem Privada. Ela está tecnicamente em sua instalação, sob seu controle operacional. A confiança nos controles de segurança é, portanto, alta, mas dependente das habilidades e competência dos operadores e sua capacidade de manter a higiene de segurança adequada.
- O desafio, no entanto, é que você ainda tem que adquirir e manter hardware, software, licenciamento, planejamento de contingência (backup e continuidade de negócios), e até os recursos humanos descritos acima. Incluindo o overhead organizacional para desenvolver e gerenciar continuamente esses recursos (treinamento, RH, planos médico/odontológico, etc.).
Nuvem Pública
- Uma nuvem pública é um ambiente onde um provedor de serviço disponibiliza uma infraestrutura de virtualização para recursos como máquinas virtuais, aplicações e/ou armazenamento. Esses recursos são abertos ao consumo público geral pela internet. A nuvem pública é tipicamente um ambiente operado sob modelo pay-per-use, onde o cliente paga apenas pelo que assinou e/ou se comprometeu.
- Podemos categorizar nuvem pública ainda mais como:
- Software-as-a-Service (SaaS). Um ótimo exemplo de SaaS é o Office 365 da Microsoft. Embora você possa usar muitas ferramentas via navegador, também pode baixar o software voltado ao cliente, enquanto todo o trabalho real acontece no ambiente de nuvem.
- Platform-as-a-Service (PaaS). Uma solução onde o provedor de nuvem entrega hardware e ferramentas de software, tipicamente em modelo OpEx.
- Infrastructure as a Service (IaaS). Quando nos referimos à nuvem pública, este é tipicamente o serviço ao qual a maioria das pessoas se refere. Um cenário típico é quando você visita um site e pede um servidor Windows virtual; com X quantidade de processadores, Y quantidades de RAM e Z quantidades de Armazenamento. Na phoenixNAP, oferecemos este estilo de serviço. Uma vez provisionado, você instala IIS e WordPress, faz upload do seu site, e agora tem um servidor voltado para internet para seu site. Consumidores atraídos por este modelo são tipicamente conscientes de custo e tentando criar sua solução com menor despesa. Coisas como firewall voltado para internet podem ser negligenciadas ou totalmente ignoradas. Práticas fortes de arquitetura de sistema como criar cargas de trabalho separadas para plataformas web e plataformas de banco de dados/armazenamento (com firewall interno) também podem sofrer. O que pode ser óbvio neste ponto é que esta é uma das áreas de foco intenso quando criamos nossas soluções.
- Nossa proposta de valor é que este tipo de plataforma de nuvem reduz a necessidade da organização investir e manter sua infraestrutura on-premise, recursos ou até contratos de serviço anuais. Embora isso reduza necessidades de recursos, não as eliminará. Como a maioria dos custos de licenciamento são incluídos via provedor e provavelmente disponíveis em preços significativamente reduzidos através das economias de escala do provedor, você também tem garantia de obter alguns dos melhores preços possíveis.
A tabela a seguir contrasta o modelo de alocação de custos em mudança:
TI Tradicional
Custos de Ativos
- Hardware de Servidor
- Hardware de Armazenamento
- Hardware de Rede
- Licenciamento de Software
Custos de Mão de Obra para Manter Infraestrutura
Custos de Data Center Físico
- Energia
- Resfriamento
- Segurança
- Seguro
Custos de Terceirização/Consultoria
Custos de Comunicações/Rede
Nuvem Pública
Custos de Infraestrutura Virtual
- Custos de Servidor
- vProcs
- vRAM
- vStorage
- Custos de Licença de Software
- Serviços Profissionais
- Custos de Largura de Banda
- Custos de Serviços Gerenciados
Nuvem Híbrida
- Considere a Nuvem Híbrida como uma fusão entre Nuvem Privada e Pública. O objetivo desejado é que cargas de trabalho em ambos os ambientes se comuniquem entre si, incluindo a capacidade de mover essas cargas de trabalho perfeitamente entre as duas plataformas.
- Embora isso também seja possível nos outros cenários, no caso da Nuvem Híbrida, é típico ver um ambiente de nuvem pública configurado como um ambiente on-premise. Este cenário poderia ter segmentação adequada de tráfego Norte-Sul, e no raro caso, segmentação adequada de tráfego Leste-Oeste facilitada por appliances de firewall virtual ou, mais recentemente, tecnologia de micro-segmentação baseada em VMware NSX.
Qual o Papel dos Frameworks de Controle?
Frameworks de Controle são esboços de melhores práticas. Um conjunto forte e definido de processos e controles que ajudam o provedor a aderir à postura de segurança adequada. Postura que pode ser avaliada, auditada e relatada, especialmente quando sujeita a requisitos regulatórios verificados por processo de auditoria. O que isso significa para um consumidor é que o provedor construiu uma solução baseada em padrões consistente com a indústria. Eles não cortaram cantos, fizeram o esforço para criar um produto de qualidade que é confiável e interoperável caso você precise portar componentes da sua infraestrutura. Uma abordagem baseada em padrões pelo provedor também pode ser aproveitada para suas próprias necessidades de conformidade regulatória, pois pode abordar componentes na sua lista de verificação que você pode atribuir ao provedor.
Parceria com os Melhores
Números de participação de mercado são uma medida quantitativa, embora sujeita a um nível de alfa, ainda é estatisticamente sólida. Intel e VMware são líderes claros e inovadores globais neste espaço. Superioridade de produto, uma medida qualitativa, é um ativo crucial ao integrar componentes para criar soluções inovadoras em um espaço altamente exigente. Na phoenixNAP, temos orgulho de nossas parcerias contínuas e orgulho de desenvolver produtos com esses parceiros. Acreditamos no valor de soluções co-branded que inovam, mas criam plataformas estáveis devido à longevidade e liderança no espaço.
Desenvolvendo nossa oferta de produto Data Security Cloud (DSC), tivemos o prazer de trabalhar com a última geração de chipsets Intel e código de produto VMware de lançamento antecipado. Arquitetamos e implementamos com ferramentas e técnicas de próxima geração, não limitados pelo legado de soluções ou metodologias anteriores.
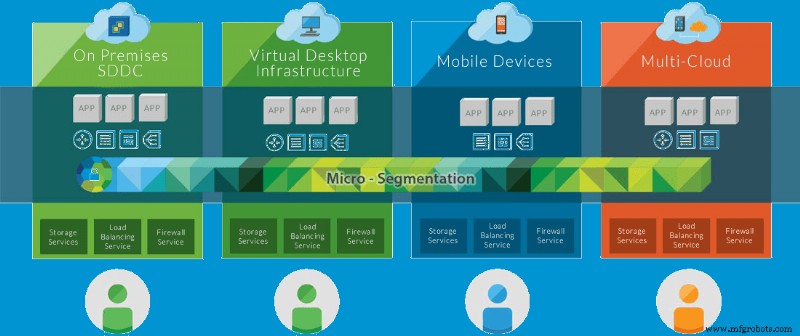
Incorporamos as tecnologias VMware vRealize Suite e vCloud Director em uma solução de classe mundial. Na phoenixNAP, não apenas queremos capacitar nossos clientes a gerenciar suas tarefas operacionais, mas usando o VMware padrão da indústria como plataforma, podemos criar soluções de nuvem híbrida entre suas implementações on-premise e Data Security Cloud.
Começando do Zero
Como queríamos projetar uma oferta de serviço de nuvem segura, escolhemos não ser influenciados por legado. Começando com uma plataforma de rede totalmente nova baseada em software-defined-networking, criamos e construímos uma solução flexível, escalável, incorporando melhores práticas de micro-segmentação e isolamento de dados. Projetamos este nível de flexibilidade e controle em toda a pilha de plataforma de virtualização e no tecido de comunicações interconectadas.
Metodologia de Design
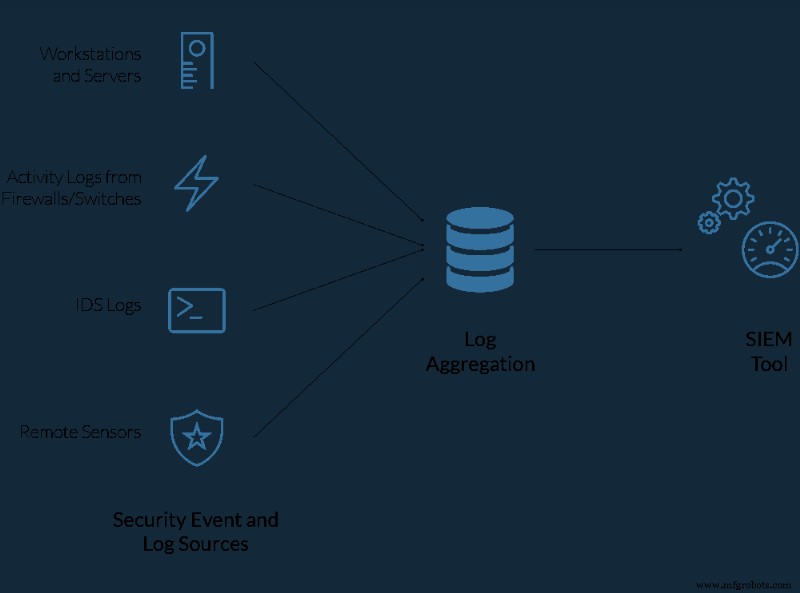
Baseamo-nos em nossa ampla experiência em atender metas de conformidade; incorporando abordagem de framework, usando melhores práticas da indústria, antecipando necessidades e limitações herdadas com certificações de indústria e conformidade como PCI, Conformidade HIPAA e ISO 27002 (em breve). Projetamos uma arquitetura flexível, porém segura, suplementada por uma plataforma de coleta e agregação de logs VMware LogInsight, que transmite incidentes relacionados à segurança para um SIEM LogRhythm, monitorado por nosso Centro de Operações de Segurança (SOC) 24x7.
Comprovamos
Qual melhor maneira de provar que alcançamos nossos objetivos em um padrão de segurança do que ter as organizações mais respeitadas validar e certificar-nos. Tivemos a TrustedSec avaliar nosso ambiente e atestar que atendeu às expectativas. No entanto, não paramos apenas em alcançar conformidade. Adicionalmente, como profissionais de segurança, auditamos nosso ambiente, indo além dos padrões regulatórios. Projetamos nosso framework para ter uma "abordagem sem compromisso", e nossa filosofia fundamental de "fazer a coisa certa" de uma perspectiva técnica e de segurança. Comprovado por nossa certificação PCI desta plataforma de nuvem segura.
O Lançamento de Nossa Oferta de Serviços de Segurança
Após anos de testes extensivos e feedback de nossos clientes, construímos nossas capacidades de Gerenciamento de Risco de Segurança e Resposta a Incidentes em uma oferta de serviço, disponível para toda nossa base de clientes. Aprimoramos nossas Operações de Segurança através da integração de ferramentas avançadas de Orquestração de Segurança e testes automatizados, e através de parcerias estratégicas com organizações públicas e privadas de Compartilhamento e Colaboração de Informações (ISACs). Aprimorado por nossa capacidade de coletar dados de vetores de ameaça globalmente, em tempo real de nossos próprios sistemas, organizações membros e a dark web, utilizamos técnicas únicas de enriquecimento, para fazer perfil preditivo da estrutura social desta sociedade; com objetivo de criar inteligência acionável ou sistemas de alerta precoce, para apoiar nossa postura defensiva.
O que isso significa é que estamos construindo ferramentas avançadas para detectar ameaças antes que impactem seu negócio. Estamos usando essas ferramentas para tomar ação preventiva para proteger redes de clientes sob nossa vigilância. Ações que poderiam fazer a última ameaça passar por você sem incluí-lo em seu rastro.
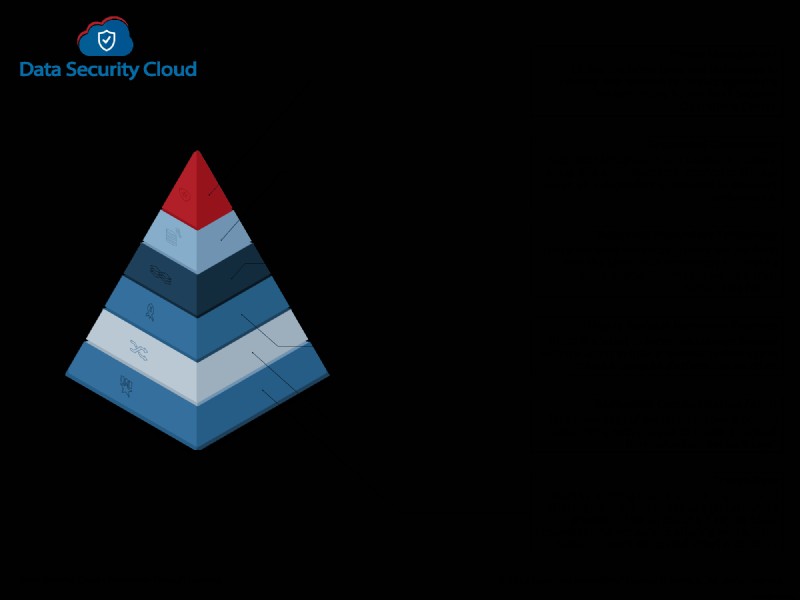
Abordagem em Camadas para Criar uma Infraestrutura de Nuvem Segura
Base Comprovada
A phoenixNAP tem longa e comprovada história no projeto, desenvolvimento e operação de soluções de infraestrutura inovadoras. Com uma empresa-mãe no setor de transações financeiras, temos amplo conhecimento e expertise em operações seguras dessas soluções críticas. Como operador de instalações globais de data center, estabelecemos reputação confiável e processo operacional para suportar as necessidades de nossa base de clientes diversificada e vasta.
Nossas certificações SOC-1, SOC-2 e SOC-3 estabelecem uma linha de base para controle de acesso físico e lógico, segurança de dados e gerenciamento de continuidade de negócios e procedimentos. Nossa designação Tipo II verifica essas capacidades na prática. Nossa certificação PCI-DSS estabelece nosso compromisso e credibilidade em "fazer a coisa certa" para criar um ambiente que exemplifica suas preocupações com o mais alto nível de postura de segurança.
Tecido de Comunicação Global Redundante
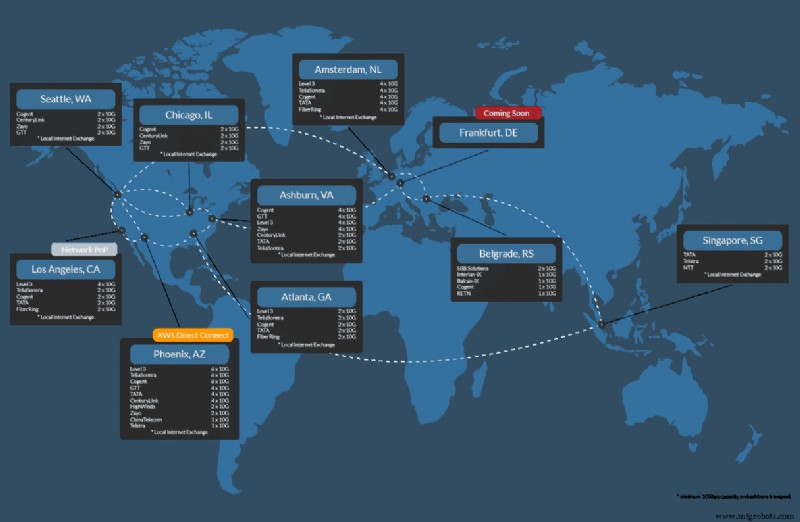
Na phoenixNAP, acreditamos que todo cliente merece a mais alta forma de segurança e proteção. Em nosso nível mais consumidor, nossos clientes se beneficiam de um Serviço de Internet rodando sobre uma conexão blended de seis operadoras, com tecnologias como mitigação de DDoS integradas no tecido de comunicação. Cada um de nossos clientes recebe este nível excepcional de proteção out-of-the-box. Aproveitando nossa expertise em disponibilidade de datacenter, projetamos um tecido de switching em malha que é tão resiliente quanto rápido, eliminando pontos únicos de falha que nos dão confiança para oferecer garantia de 100% de Disponibilidade de Nível de Serviço (SLA).
Plataforma de Hardware Altamente Escalável
Lisa Spellman – VP/GM da Intel de Xeon e Datacenter
Seguro na Fundação
- Módulo de raiz de confiança (TPM)
- Conjuntos de instruções integrados para verificação (Intel TXT)
- Gerador de números aleatórios rápido e de alta qualidade (RDSEED)
- Garantia de firmware (BIOS Guard)
Ecossistema Integrado
- Provisionamento e inicialização eficientes (Intel PTE)
- Gerenciamento escalável com imposição de política (Intel CIT)
- Integração direta com HyTrust e VMware, etc.
Novo Nível de Confiança
- Gerenciamento Seguro de Chaves Empresariais
- Conectividade Confiável
- Atestação remota da plataforma segura
- Conformidade e medição no núcleo
Projetado em torno da mais recente tecnologia de processador Intel Xeon junto com nossa ampla expertise no gerenciamento de cargas de trabalho altamente escaláveis em nossas outras ofertas de nuvem, construímos uma plataforma de computação que alcançou ganhos de desempenho de 1,59X sobre gerações anteriores. Esses aumentos são repassados para as cargas de trabalho de nossos clientes, proporcionando melhor desempenho e ambiente de maior densidade para otimizar seu investimento existente, sem qualquer desembolso de capital; na maioria dos casos sem compromissos OpEx adicionais.
Tecnologia Avançada de Hipervisor
Construímos um compromisso fundamental com VMware, e nosso compromisso de integrar as ferramentas e técnicas mais recentes para capacitar nossos clientes a fazer o que precisam, quando precisam.
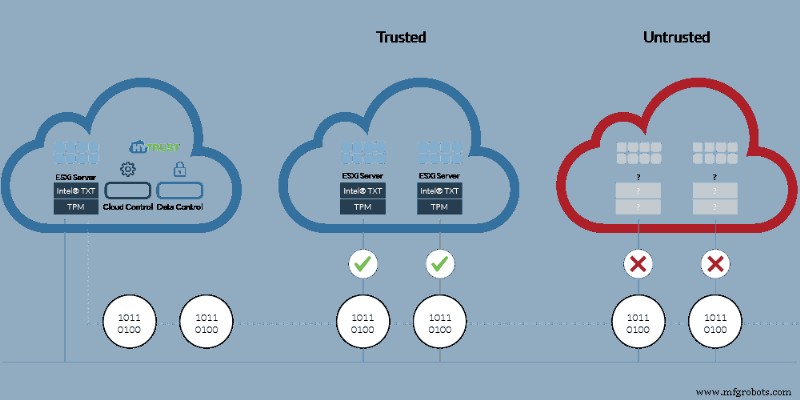
Usando Hybrid Cloud Extender, podemos ajudar clientes a preencher lacunas de rede para serviços de nuvem hospedados mantendo acesso e controle de rede. Ferramentas como VMware NSX permitem a criação de políticas de segurança lógicas que podem ser aplicadas a uma Máquina Virtual independentemente da localização (nuvem ou on-premise). A integração do mais recente Intel Cloud Integrity Toolkit permite segurança de plataforma com proteção de dados e capacidades de conformidade incomparáveis.
Nossa integração vRealize Suite e vCloud Director não é diferente. Fornecemos aos nossos clientes acesso direto às ferramentas que precisam para gerenciar e proteger seus ambientes de nuvem híbrida efetivamente. Caso o cliente deseje contratar a phoenixNAP para realizar algumas dessas tarefas, oferecemos Serviços Gerenciados através de nosso NOC e rede de suporte de terceiros.
Componentes Segmentados
A experiência nos ensinou como identificar e prevenir erros repetidos, mesmo aqueles cometidos por parceiros estratégicos ou competitivos no segmento da indústria. Uma dessas lições aprendidas é a melhor prática de separar a plataforma de computação "Gerenciamento" da plataforma de "Computação do Usuário". A segmentação minimizará significativamente o impacto de uma falha no "sistema de suporte", ou até mesmo uma carga de trabalho operacional pesada, de impactar todo o ambiente de computação. Ao criar oportunidades flexíveis e inovadoras, treinamos nossas equipes para refletir, comunicar e aprimorar suas experiências, criando um operador conhecedor e astuto que pode entrar no bastão pronto para fazer o que é pedido.
Gerenciamento de Ameaças
Acreditamos que criamos uma solução de infraestrutura de ponta com segurança e funcionalidade de classe mundial. No entanto, a solução ainda depende de um operador humano. Um que, baseado em habilidade ou treinamento, poderia ser o elo mais fraco. Portanto, nos engajamos em educação contínua, principalmente através de nossos vários engajamentos na indústria e esforços de liderança. Esta oferta de serviço é projetada para ser um ambiente de alto toque, usando metodologia zero-trust. Um cliente, que não consegue lidar com os elementos de um incidente, pode nos ver engajar em seu nome e resolver a contenda.
Se tudo mais falhar e o ambiente for violado, confiamos em Respondentes de Incidentes terceirizados pré-contratados que implantam em formato rápido. O tratamento adequado de Resposta a Incidentes de Cibersegurança requer componente de Comunicação de Crise. Um ou mais indivíduos treinados no manejo dos detalhes da situação, interface com o público e aplicação da lei, e baseados em conceitos de psicologia, são treinados para ser sensíveis e solidários aos vários grupos de vítimas da situação.
Como incluímos backup e recuperação como serviço central em nossas ofertas, podemos tomar decisões de restauração de serviço baseadas no risco de sobrescrever dados vs. tempo de inatividade prolongado. Usando o ambiente de nuvem a nosso favor, podemos isolar sistemas e implantar sistemas paralelos para restaurar o serviço, preservando o servidor impactado para análise forense adicional pela aplicação da lei.
Tudo Sobre as Camadas
Hierarquia de Tecnologias de Segurança de Ambiente Virtual
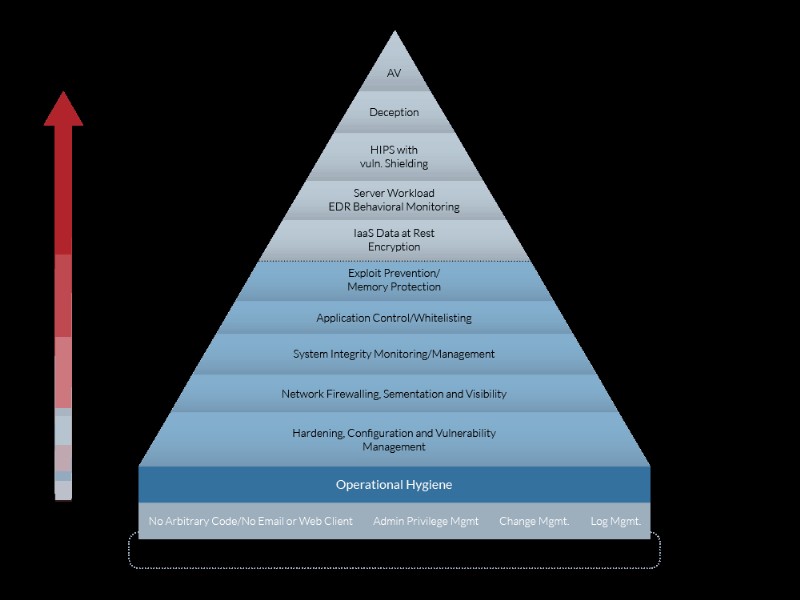
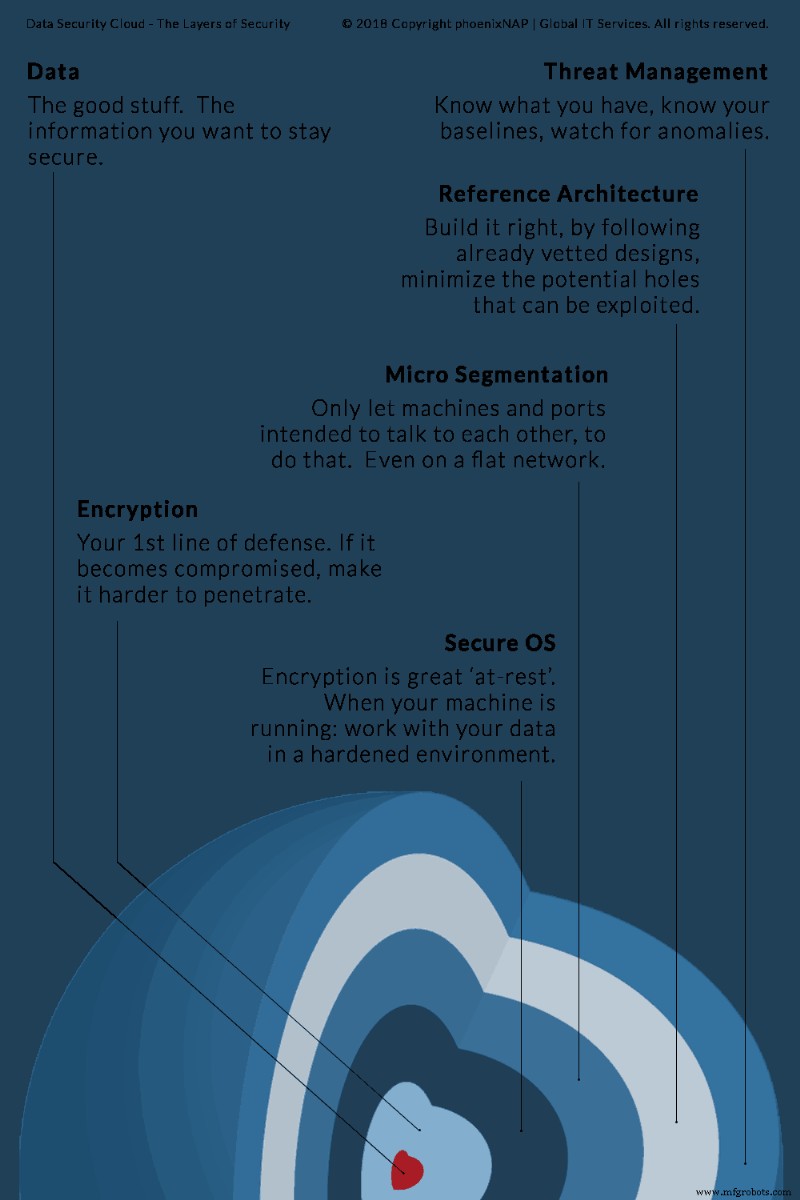
Soluções de segurança são projetadas para defender através de profundidade. Se uma camada é comprometida, o processo de defesa começa escalando ferramentas e técnicas para o próximo nível. Acreditamos que uma abordagem em camadas como descrita cria uma solução segura e estável que pode ser facilmente escalada lateralmente conforme as necessidades e base de clientes crescem.
Por Que Tudo Isso Importa?
Em um de seus artigos na série CISO Playbook, Steve Riley desafia líderes de TI a não se preocuparem que a migração para a nuvem possa exigir abrir mão do controle total, mas encoraja-os a abraçar uma nova mentalidade. Esta mentalidade foca em gerenciamento de identidade, proteção de dados e desempenho de carga de trabalho.
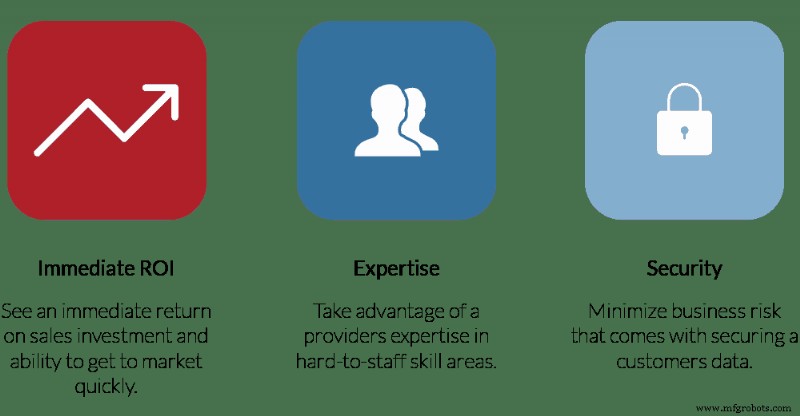
A primária é provavelmente uma referência à economia de custos alcançada da consolidação e transferência de responsabilidade para um provedor de serviço.
- Converter despesa CapEx em OpEx pode certamente melhorar fluxo de caixa para aqueles no espaço SMB.
- Reduzir overhead técnico através da eliminação de funções não mais necessárias pode fornecer muito mais capital operacional, e
refoçar recursos centrais para concentrar em competências centrais, criar vantagens de negócio nas áreas importantes para a organização.
Segundo a Gartner, os benefícios da migração para nuvem incluem:
- Tempos de projeto mais curtos: Cloud IaaS é uma abordagem forte para tentativa e erro, oferecendo velocidade necessária para testar sucesso do modelo de negócio.
- Distribuição geográfica mais ampla: A distribuição global de cloud IaaS permite implantar aplicações em outras regiões rapidamente.
- Agilidade e escalabilidade: O recurso é pay-as-you-go. Se uma aplicação é projetada corretamente, é simples escalar a capacidade em curto período.
- Disponibilidade de aplicação aumentada: Como descrito, demonstramos os mais altos níveis de segurança e confiabilidade. Se você tem o design de aplicação correto, pode desenvolver disponibilidade de aplicação de acordo.
O Que Impulsiona a Estratégia Cloud-First?
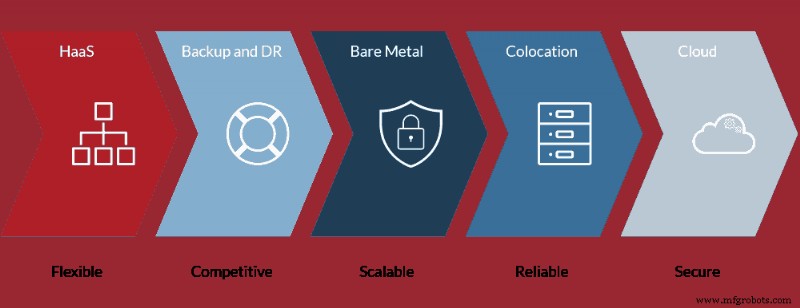
Ouvimos muitas organizações adotando estratégia cloud-first, onde default para solução baseada em nuvem, até que prove incapaz ou inviável antes de considerar outras opções. Fatores que impulsionam esta tendência incluem:
- Custos reduzidos de infraestrutura e operacionais. Da redução de despesas de capital, usando elasticidade de serviços em nuvem, custos de software menores e potencial redução de equipe de TI, organizações relatam aproximadamente 14% em economia.
- Flexibilidade e escalabilidade para suportar agilidade de negócios. Agilidade é definida pela capacidade de trazer novas soluções ao mercado rapidamente. A capacidade de controlar custos, alavancar diferentes tipos de serviços e ser flexível para adaptar-se a condições de mercado.
- Serviços em nuvem tendem a usar o mais recente em inovação. Ser capaz de alavancar a alta taxa de inovação neste espaço, uma organização pode beneficiar-se incorporando-o como parte de sua estratégia de negócio.
- Uma estratégia cloud-first pode impulsionar crescimento de negócios através de ecossistema de suporte.
Coisas a Considerar
Nem toda carga de trabalho é apropriada ou destinada para plataformas de computação baseadas em nuvem. A parte de escopo de qualquer projeto de migração para nuvem deve começar identificando e selecionando cargas de trabalho que são facilmente migradas e implementadas em implementação de nuvem multi-tenant.
O cliente precisa entender o perfil e características de suas cargas de trabalho. Por muitos anos nunca consideraríamos mover cargas de trabalho de banco de dados de hardware físico. Este é um caso semelhante onde cargas de trabalho de alta I/O ou dependentes de timer de hardware (como GPS ou processamento de eventos em tempo real) podem ser sensíveis a estar em ambiente de computador compartilhado multi-tenant.
- Mais importante, serviços em nuvem giram predominantemente em torno de plataformas de servidor baseadas em x86. Portanto, cargas de trabalho que dependem de outra arquitetura de processador, ou até unidades de processamento secundário especializadas ou até dongles, não são candidatos ideais para nuvem.
Em contraste, infraestrutura baseada em nuvem permite:
- Agilidade de Negócios – para implantação rápida, e até transição rápida de uma plataforma para outra, com baixos custos de transição.
- Escolha de Dispositivo – A flexibilidade de implantar, derrubar e reimplantar várias configurações de dispositivos em questão de cliques.
- Colaboração – Provedores de nuvem tipicamente fornecem helpdesk de nível especialista, com acesso direto a uma comunidade de especialistas que podem suportar suas necessidades.
Há muitas razões para considerar estratégia híbrida onde você combina cargas de trabalho. O que precisa ficar em bare-metal pode permanecer em servidores bare metal, seja em sua instalação ou instalação de colocation como a nossa, enquanto permanece conectado à plataforma de nuvem via cross-connect, ganhando benefícios de ambos os cenários.
Segurança em computação na nuvem consiste em um amplo conjunto de preocupações. Não se limita apenas à confidencialidade de dados, mas preocupações com privacidade, conformidade regulatória, continuidade e recuperação, e até viabilidade do fornecedor. Manter-se seguro na nuvem é, no entanto, uma "responsabilidade compartilhada". Requer parcerias, especialmente entre o cliente e seu provedor de serviço de infraestrutura. Ninguém precisa ser convencido de que violações de dados são frequentes, e muitas vezes devido a negligência de gerenciamento ou operador. Clientes estão cansados de seus dados serem divulgados e então usados contra eles. Mais recentemente, abusados via vetor de ameaça baseado em email, onde o ator malicioso cita ID de usuário e senha violados, como forma de convencer o destinatário alvo a realizar ação indesejada, atrás da máscara de autenticidade percebida.
Qualquer organização que aceite Informações de Identificação Pessoal (PII) de sua base de clientes estabelece com esse cliente um contrato social implícito de proteger aquela informação. Na phoenixNAP, demonstramos liderança no espaço de infraestrutura em escala global, através de parcerias com clientes, agregadores de soluções e revendedores. Criamos soluções inovadoras para atender aos desafios únicos enfrentados pelas empresas, indo além para alcançar os objetivos desejados pela organização alvo.
Notas do Autor: Elementos de uma Estratégia de Segurança Forte
Ao longo dos anos, aprendi muitas lições importantes quando se trata de criar soluções seguras e confiáveis. Aqui estão alguns pensamentos finais para ponderar.
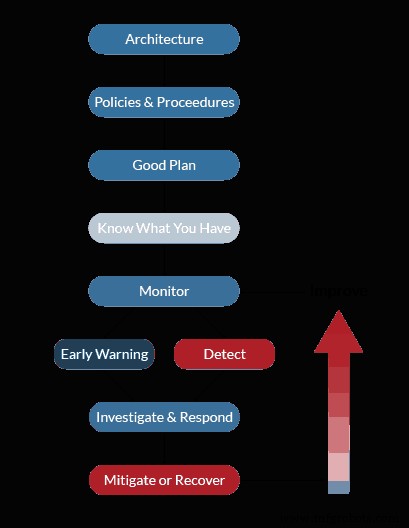
- Não há substituto para arquitetura forte. Acerte e você tem base estável para construir. Erre e jogará whack-a-mole pelo resto do ciclo de vida.
- Tenha documentação detalhada. Implemente políticas e procedimentos que façam sentido. Documentação que suporte o processo de negócio. Políticas de segurança para a nuvem não podem sobrecarregar os usuários. Se o fizerem, tornam-se alvo para shadow IT. A política precisa apoiar o processo existente enquanto implementa o controle que absolutamente precisa. Um pouco de controle é melhor que nenhum controle devido a workaround.
- Planeje uma violação, planeje ficar fora do ar, planeje uma invasão alienígena. Se você planejar, não será pego em estado de pânico quando algo inevitavelmente acontecer. Quanto mais fora do comum um cenário parecer, melhor você pode adotar para quando cenários da vida real surgirem.
- Você não pode proteger o que não sabe que tem. Gerenciamento de ativos é a melhor coisa que você pode fazer para sua postura de segurança. Se deve estar lá: documente. Se não deve estar lá: certifique-se de que tem mecanismo para detectar e isolar. Até descobrir quem colocou lá, por que e quando.
- Agora que você sabe o que tem: monitore. Conheça o comportamento normal. Conheça sua "linha de base".
- Use essa linha de base como medidor comparativo para detectar anomalias. Este sistema está mostrando comportamento inconsistente?
- Investigue. Tenha capacidade de ver o alerta disparado por aquele comportamento inconsistente. Você é operação 24/7? Pode ignorar aquele indicador até a manhã? Seus stakeholders, incluindo clientes, aceitarão sua capacidade de detectar e responder ao Acordo de Nível de Serviço (SLA) que você estende a eles? Pode suportar o recurso necessário para operação 24/7, ou precisa terceirizar o componente de Gerenciamento de Ameaças pelo menos em modelo de extensão de cobertura? As melhores ferramentas SIEM são inúteis sem alguém acionando os alertas assim que aparecem. Machine learning ajuda, no entanto, ainda não pode substituir o operador.
- Mitigue o problema ou seja capaz de recuperar o ambiente. Entenda seus Objetivos de Ponto de Recuperação (RPOs) e Objetivos de Tempo de Recuperação (RTO). Suas soluções atuais atendem a essas metas? Essas mesmas metas podem ser atingidas se você tiver que recuperar em instalação do outro lado do país, sem disponibilidade da equipe atual devido à crise enfrentada? Como você se comunicará com seus clientes? Tem comunicador de crise e manipulador de incidente como parte da equipe de resposta?
- Pegue suas lições aprendidas, melhore o processo e faça tudo de novo.
Nenhum fornecedor único pode fornecer uma "bala de prata". Qualquer fornecedor que diga isso, é alguém de quem você deve se afastar. As necessidades de cada cliente são únicas. Cada situação requer uma mistura única de soluções para ser eficaz. Daí sua vasta rede de relacionamentos de parceiros, para fornecer as soluções que você precisa, sem tentar fazer você se encaixar em uma de suas ofertas.
A oferta está sempre na mesa. Na phoenixNAP, teremos prazer em receber a ligação para discutir suas preocupações nesta área e fornecer conselhos sobre o que pensamos sobre o tópico de interesse. Promover e suportar ambientes devidamente seguros é parte de nossa responsabilidade social. É parte de nosso DNA e filosofia central para construir produtos neste segmento. Deixe-nos ser seu parceiro nesta jornada.
Uso de Arquiteturas de Referência
Um dos benefícios de uma infraestrutura segura baseada em nuvem como nosso Data Security Cloud, é a capacidade de implementar arquiteturas de referência testadas em batalha que em alguns casos vão além das capacidades padrão do que é possível no ambiente físico.
No que consideraríamos um caso extremo; uma arquitetura como retratada acima cria múltiplas camadas de segurança com vários gateways para chegar aos bancos de dados premiados que a maioria dos atores maliciosos busca. Não ignoremos os atores maliciosos que querem assumir controle da infraestrutura web para infectar visitantes com cargas infecciosas; no entanto, o verdadeiro prêmio está dentro desses bancos de dados na forma de dados PII, PHI ou PCI. Enquanto os vários níveis de componentes defensivos são projetados para tornar difícil para os atores maliciosos invadir o castelo, o Monitoramento de Ameaças 24x7无疑捕获多次尝试和异常行为,触发调查和响应活动。
Através de uma combinação robusta de ferramentas, tecnologia, serviços e modelo de custo que suporta as necessidades do espaço SMB, acreditamos ter demonstrado nossa liderança, mas mais importante, criamos uma solução que beneficiará você; nosso cliente SMB. Nosso objetivo é ter criado uma solução de segurança completa que você possa levar adiante conforme define ainda mais sua estratégia de nuvem.
Nossa Promessa
Montamos uma equipe de classe mundial de líderes altamente experientes e qualificados, apaixonados por segurança na nuvem. Como líderes de pensamento globais, projetamos para o mundo e implementamos localmente. Criamos soluções sustentáveis, entendendo o apetite e orçamento limitado do cliente. Deixe-nos mostrar como podemos beneficiar seus objetivos através de nossas ofertas de soluções. Mantendo nossa promessa de "fazer a coisa certa" conforme envolve encontrar a melhor solução para você.
Comece com Segurança de Dados em Computação na Nuvem Hoje; Entre em contato com a phoenixNAP hoje.
Computação em Nuvem
- 5 Estratégias Comprovadas de Computação em Nuvem para Economizar Tempo e Reduzir Custos
- Aproveitando Big Data com Computação em Nuvem: Uma Vantagem Estratégica
- Entendendo Segurança na Nuvem: Por Que Seu Negócio Precisa Disso
- Como a Computação em Nuvem Impulsiona Crescimento, Eficiência e Resiliência dos Negócios
- Ameaças Críticas de Segurança na Nuvem que Todo Negócio Deve Endereçar
- Dominando Computação em Nuvem: Um Caminho Comprovado para se Tornar um Especialista
- A Revolução da Nuvem: Como a Computação em Nuvem Transforma TI, Segurança e Carreiras
- Alavancando Big Data e Computação em Nuvem para Impulsionar Crescimento de Negócios
- Caminho para se Tornar um Engenheiro de Segurança na Nuvem: Habilidades, Responsabilidades e Certificações
- Por Que a Computação em Nuvem Capacita as Equipes de TI