



MCUs Aproveitam Tecnologia PUF para Fechar Lacuna de Segurança de Chave Privada
Mais vendors de integrated-circuit estão recorrendo a physically unclonable functions (PUFs) como estratégia de segurança device-level. Enquanto processos de semicondutor são altamente precisos, cada die de silício ainda exibe variações minúsculas, inerentemente aleatórias. Uma PUF captura estas variações para gerar valor digital único que serve como chave secreta — componente essencial de sistemas criptográficos modernos.
Segurança tornou-se preocupação primordial para desenvolvedores de dispositivos connected, ou Internet-of-Things (IoT). Hackers e incidentes de data-breach ameaçam integridade e privacidade de milhões de unidades deployed worldwide.
Adicionar segurança robusta a um dispositivo IoT é desafiador porque fabricantes devem evitar aumentar área de silício ou custo enquanto mantêm consumo ultra-baixo de energia e processamento eficiente. PUFs abordam estas constraints eliminando necessidade de hardware dedicado de key storage.
Circuitaria PUF não requer fonte de energia permanente. Qualquer tentativa de probe a chave fisicamente altera características do circuito, causando valor de saída diferente. Consequentemente, a chave é gerada on-demand para operações criptográficas e apagada imediatamente após, tornando-a virtualmente impossível de extrair.
Como PUFs podem substituir key vaults tradicionais, elas reduzem complexidade de bill-of-materials (BOM) enquanto oferecem proteção tamper-resistant comparável a secure SRAM. Embora PUFs sozinhas não garantam segurança absoluta de chave, elas dramaticamente baixam superfície de ataque para dispositivos embarcados.
Lançamentos recentes de produtos da Maxim Integrated e Silicon Labs demonstram como PUFs estão sendo integradas em microcontroladores seguros e soluções system-on-chip (SoC). SoCs Wireless Gecko Series 2 da Silicon Labs incorporam SRAM-based PUF que gera chave simétrica device-unique. MAX32520 ChipDNA Secure ARM Cortex-M4 MCU da Maxim Integrated embute PUF que produz chave ChipDNA usada para criptografar memória non-volatile, segurar firmware e habilitar secure boot.
Um porta-voz da Maxim disse ao EE Times que o MAX32520 "não é limitado a IoT; também serve aplicações industrial, healthcare e computing." A arquitetura do MCU inclui serial flash emulation, die shielding e circuitaria tamper-detection. Suporta primitivas criptográficas robustas — SHA-512, ECDSA-P521 e RSA-4096 — e alavanca chave ChipDNA para criptografar todos dados armazenados, incluindo user firmware, protegendo propriedade intelectual.
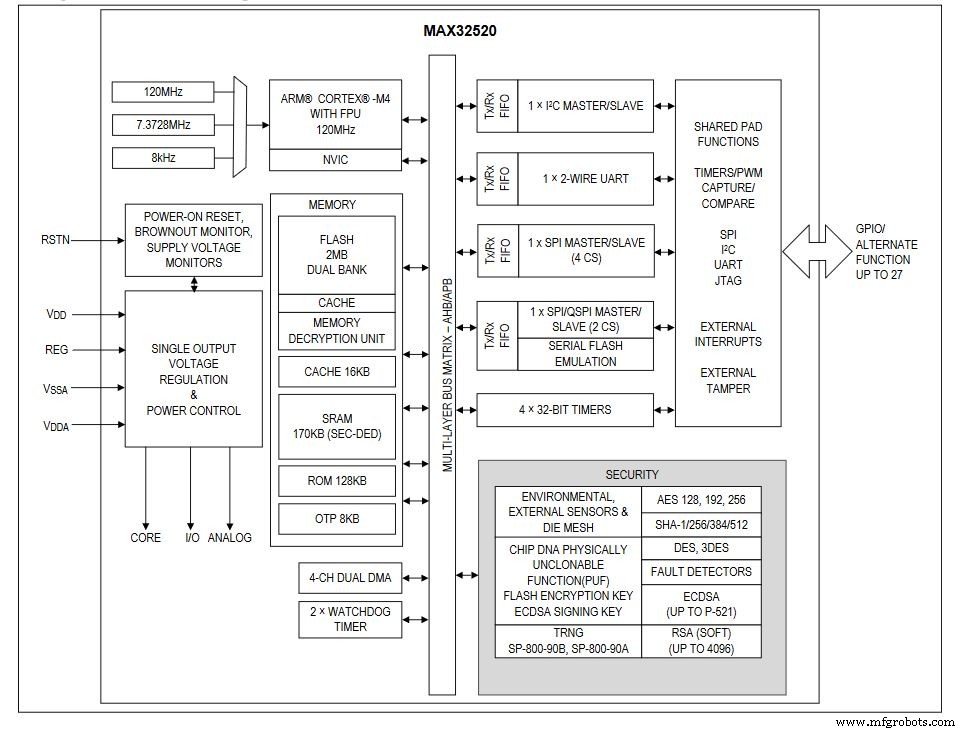 Diagrama de blocos simplificado do microcontrolador ChipDNA da Maxim (Imagem: Maxim Integrated)
O ChipDNA também pode servir como chave privada para assinatura ECDSA. O MAX32520 oferece true random number generator FIPS/NIST-compliant, monitoramento ambiental e tamper detection, todos contribuindo para robust system-level security stack. Qualquer tentativa de observar ou probe o circuito ChipDNA modifica suas características, frustrando esforços de reverse engineering.
Mike Dow, Silicon Labs
Senior product manager para IoT security da Silicon Labs, Mike Dow, explicou como a empresa emprega SRAM-based PUF em suas tecnologias secure vault e secure element. O SRAM PUF explora a aleatoriedade inerente de bits SRAM no power-up para gerar única chave simétrica device-unique. A equipe selecionou SRAM PUF porque tem o mais longo histórico de confiabilidade comprovada — crítico para dispositivos que podem operar por mais de uma década no campo.
No design da Silicon Labs, a PUF é usada exclusivamente para gerar Key Encryption Key (KEK) que wrapa outras chaves armazenadas em memória interna ou externa. Como o KEK é apenas ativo durante power-on reset, sua janela de exposição é mínima, reduzindo superfície de ataque. A reconstrução do KEK ocorre apenas em eventos POR, limitando acesso adicionalmente.
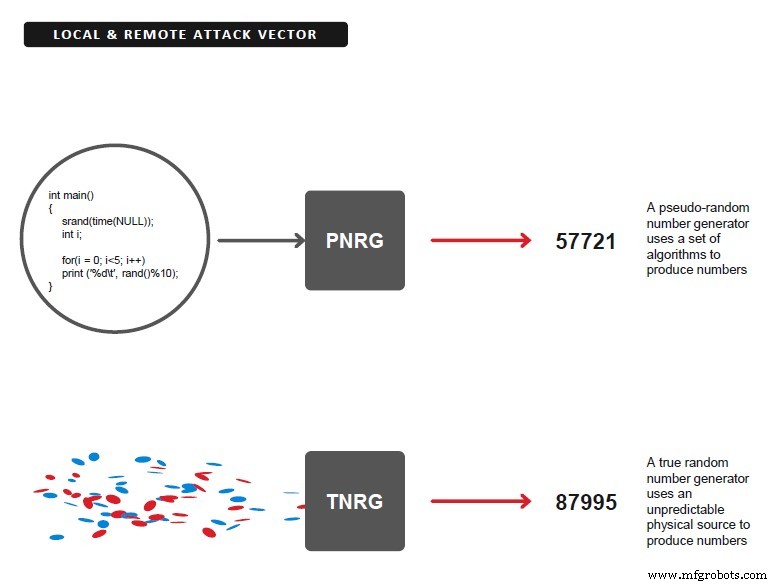 No design da Silicon Labs, toda outra geração de chave além da key encryption key é realizada por NIST-compliant true random generator (TRNG). (Imagem: Silicon Labs)
Todo material de chave non-KEK é gerado por TRNG NIST-compliant e wrapped com criptografia AES-256. O uso de chave de 256-bit, combinado com proteção side-channel differential power analysis (DPA), garante que implementação AES resista a ataques criptográficos avançados. Material de chave — incluindo pares de chaves identity ECC private/public — é armazenado em one-time programmable (OTP) memory, preservando confidencialidade mesmo se dispositivo é fisicamente comprometido.
A habilidade de armazenar vastas quantidades de material de chave seguramente em memória interna ou externa é vantagem decisiva para implementar complex cloud security schemes que requerem múltiplos asymmetric key pairs. Armazenar chaves em plain text necessitaria memórias fisicamente seguras, que são custosas e difíceis de proteger.
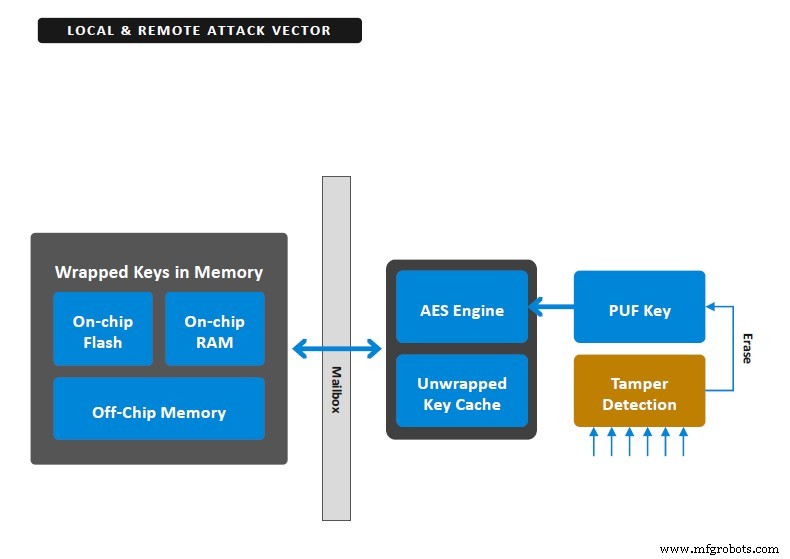 Uma PUF cria chave secreta, aleatória e única; a PUF-key criptografa todas chaves no secure key storage, gerada no startup e não armazenada em flash. (Imagem: Silicon Labs)
A Silicon Labs aprimora seu secure vault requerendo initial vector (IV) para alimentar algoritmo AES. O IV age como adicional 128-bit password, habilitando two-factor authentication — seja por operador humano ou outra aplicação rodando no chip — para acessar a chave.
Além disso, o secure vault inclui sophisticated tamper-protection scheme que pode apagar dados de reconstrução da PUF se evento de tamper é detectado. Uma vez apagado, o material de chave armazenado torna-se inacessível, efetivamente "bricking" o dispositivo e prevenindo quaisquer operações criptográficas adicionais, incluindo secure boot.
Ao selecionar a mais confiável tecnologia PUF no mercado e limitar seu papel a gerar um único KEK, a Silicon Labs garante que mesmo se atacante compromete um dispositivo, o impacto é confinado àquele dispositivo sozinho. Fontes adicionais de tamper-protection podem destruir a chave PUF, tornando todas as chaves wrapped inúteis. Quando combinado com two-factor authentication e robusta implementação AES, esta estratégia entrega segurança forte, em camadas para dispositivos conectados.
Integrado
- Cibersegurança na Nuvem: Superando Ameaças-Chave na Era Multi-Cloud
- SRAM PUF: A Raiz de Confiança Definitiva para Dispositivos IoT Seguros
- Segurança e Fragmentação IoT Permanecem Principais Desafios, Revela Pesquisa GSMA
- Microchip e The Things Industries Entregam Segurança LoRaWAN End-to-End para Provisioning de Chaves Confiável
- Renesas Expande Synergy Series com MCUs S5D3 Low-Power com Advanced Security
- Cypress Revela PSoC 64 Secure MCUs: PSA-Certified, Arm Cortex-M, Prontos para IoT Security
- Infineon & Elektrobit Entregam Segurança de Próxima Geração para Carros Conectados
- Descubra Sua Chave de Segurança de Rede: Passos Fáceis para Encontrar e Proteger Seu Wi‑Fi
- 8 Técnicas Essenciais de Criptografia para Proteger Seus Dados Privados
- Top 5 Avanços em Cibersegurança para Proteger Soluções Digitais em 2021