



Microchip Apresenta MCU CEC1712 com Secure Boot para Sistemas com Flash Externo
A Microchip Technology revelou o CEC1712, um MCU cryptography-enabled que salvaguarda sistemas operacionais bootando de memória SPI flash externa. O dispositivo contrabalanceia malware rootkit e bootkit enforçando processo de secure boot que depende de hardware root of trust conforme NIST 800-193.
À medida que deployments 5G expandem e infraestrutura cloud cresce, desenvolvedores devem garantir que sistemas operacionais permaneçam uncompromised. Rootkits carregam antes do OS iniciar, bypassando soluções anti-malware convencionais. Secure boot, powered por hardware root of trust, é o único shield confiável que permite boot apenas de firmware manufacturer-trusted.
Construído sobre núcleo Arm Cortex-M4, o CEC1712 é a terceira geração na lineup da Microchip. Pareado com firmware Soteria-G2, detecta e halts malicious firmware antes do runtime, permitindo adoção rápida de secure boot. Soteria-G2 depende do bootloader imutável ROM-based do CEC1712 como root of trust do sistema.
"Estamos visando qualquer sistema que boota de SPI flash", disse Jeannette Wilson no embedded.com. "Os cryptographic engines on-chip do CEC1712 economizam até 15 kB de código space e permitem verificação completa em under 70 ms."
Além de proteger sistemas operacionais 5G e data-center, o combo CEC1712/Soteria-G2 também fortalece segurança para veículos autônomos conectados, plataformas automotivas ADAS e qualquer sistema que boota de SPI flash externo.
Além de proteção pre-boot, o CEC1712 suporta key revocation e code rollback safeguards através do lifecycle do dispositivo, permitindo secure in-field firmware updates. Estas features alinham com requisitos de platform firmware resilience do NIST 800-193: maintain code integrity, detect corruption e recover to known good state.
- Manter integridade e autenticidade de firmware updates.
- Detectar mudanças não autorizadas a firmware ou dados críticos.
- Recuperar firmware para trusted state quando corrupção é detectada.
Key revocation é essencial quando OEMs enfrentam comprometimento de credencial. "Pode parecer óbvio, mas introduzir novas chaves e rejeitar comprometidas é surpreendentemente complexo", Wilson explicou.
O secure bootloader no ROM do CEC1712 carrega, descriptografa e autentica firmware armazenado em SPI flash externo. Uma vez verificado, o bootloader passa controle para o primeiro application processor. O dispositivo suporta até dois application processors, cada um com dois módulos SPI flash.
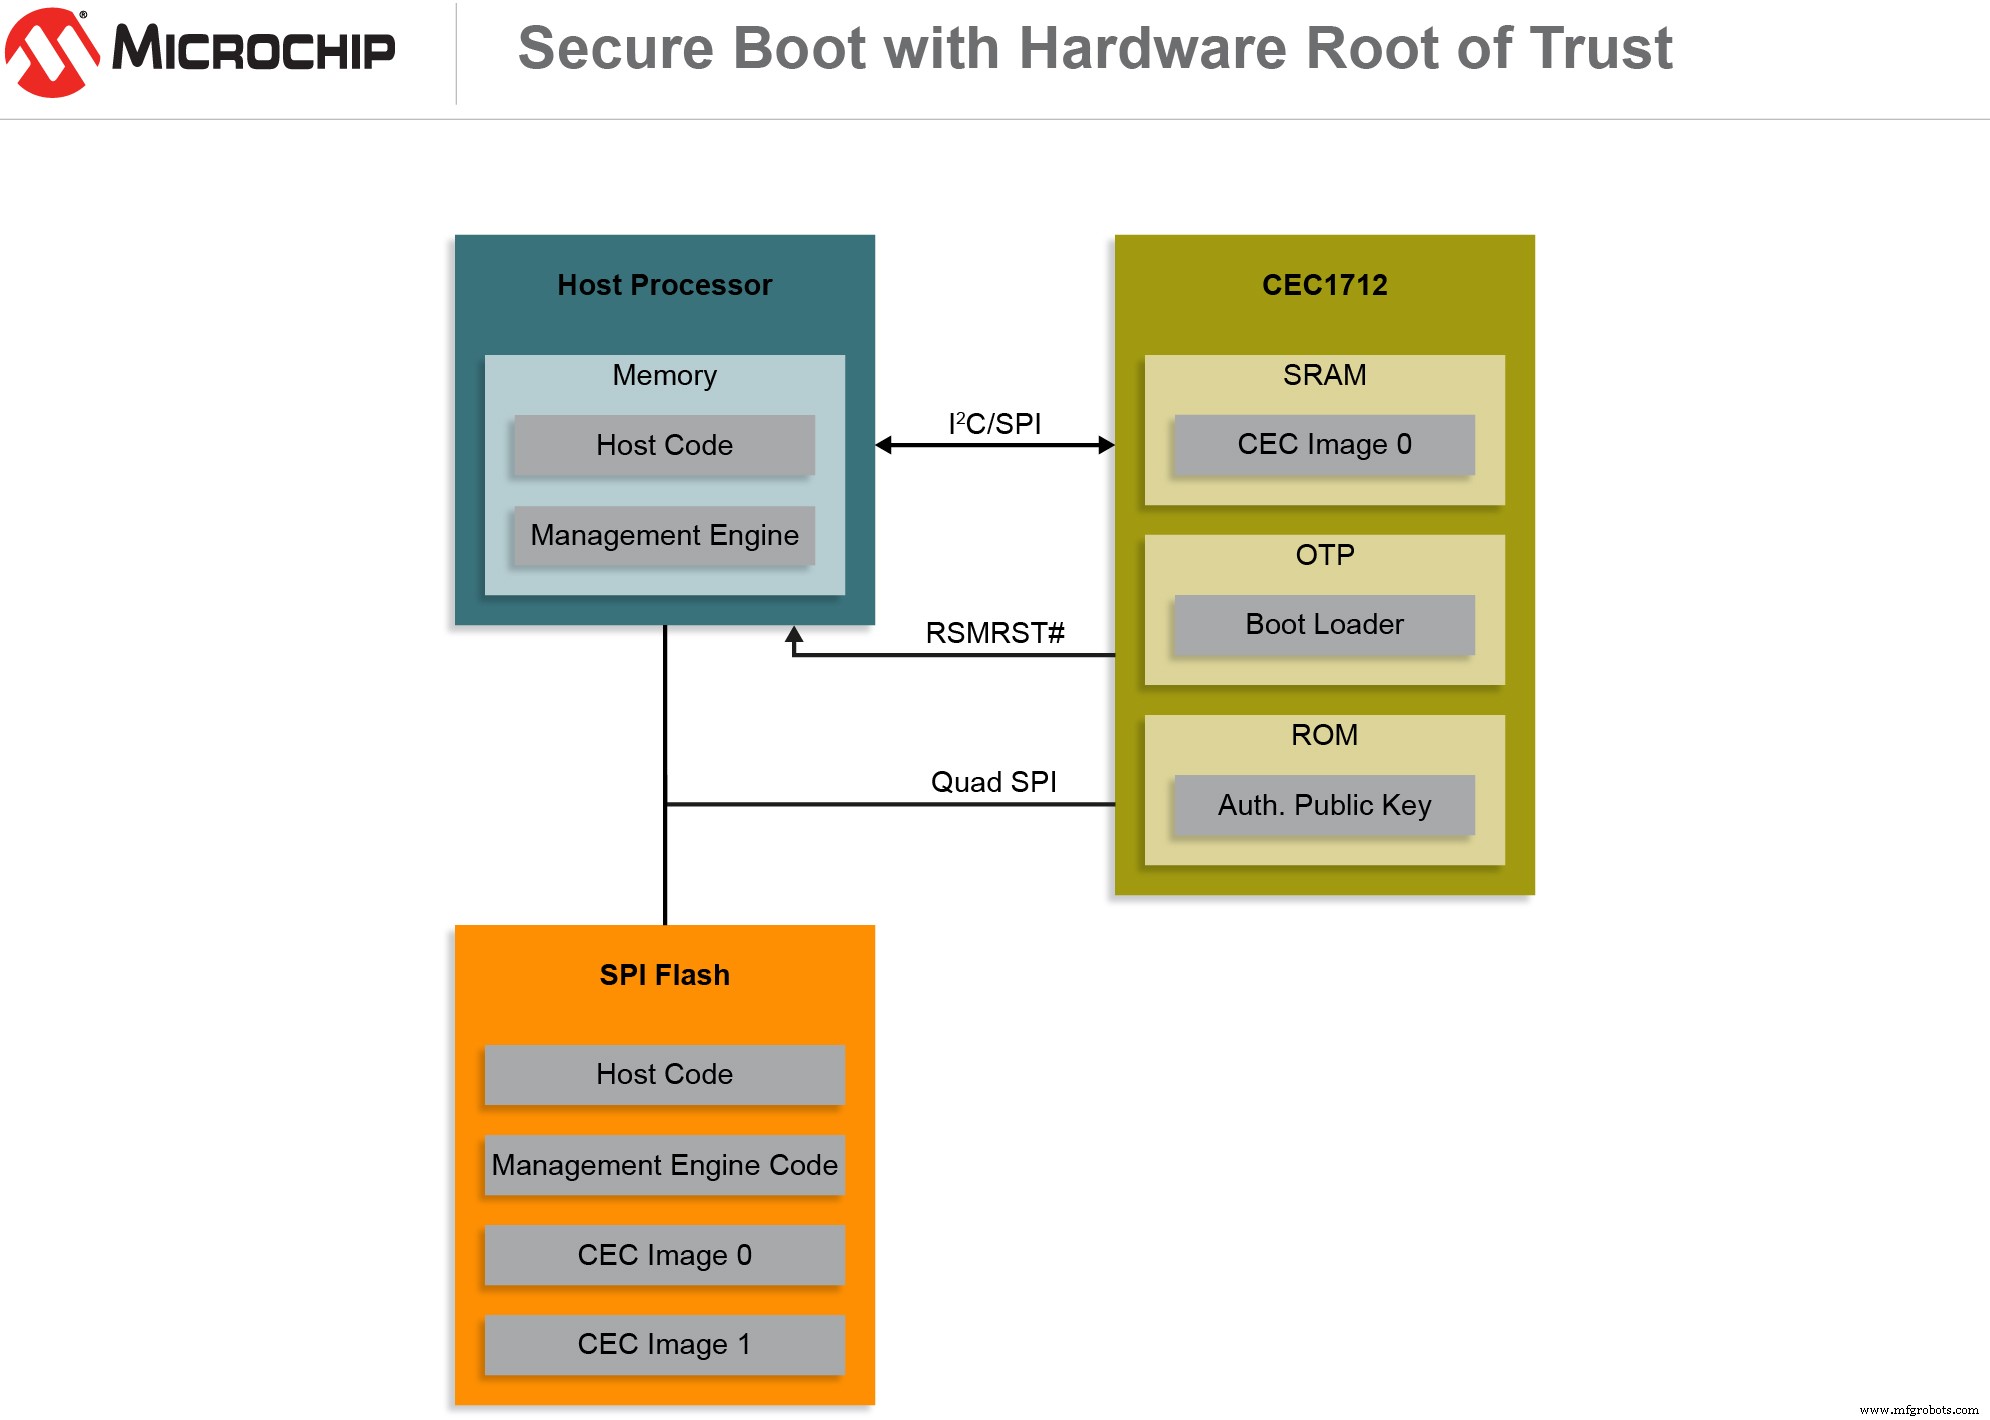
Execução de código começa no ROM do CEC1712. Código de aplicação, assinado com chave privada do OEM, reside em SPI flash. O ROM mantém o processador em reset até o código ser autenticado, após o qual o host processor carrega e executa o código verificado. (Imagem: Microchip)
Microchip e Arrow Electronics oferecem pre-provisioning de customer-specific data como secure manufacturing solution que mitiga over-building e counterfeiting. O serviço reduz tempo de desenvolvimento por meses e elimina necessidade de third-party provisioning ou certificate authorities.
"Enquanto muitos customers são sofisticados, nem todos têm deep security expertise", Wilson adicionou. "Soteria dá a eles as tools para implementar secure boot sem in-house code." Desenvolvimento é performed na suíte MPLAB IDE.
Comparando CEC1712 a seu predecessor, CEC1702, Wilson destacou que o modelo anterior não podia performar full redundant boot. O CEC1712 agora atende requisitos NIST 800-193, suporta 4-byte SPI address mode, usa hashing SHA-384 em vez de SHA-256, e oferece in-circuit OTP para custom keypads e outras aplicações programmable.
O bundle CEC1712/Soteria-G2 é suportado pelo MPLAB X IDE, MPLAB Xpress e MPLABXC32 compilers da Microchip, e é compatível com MPLAB ICD 4 e PICkit 4 programmers/debuggers. A variante CEC1712H-S2-I/SX está disponível em volume production de 10.000 unidades começando em $4,02, incluindo firmware Soteria-G2.
Wilson notou que vários customers já estão em fase de sampling, com outros movendo toward full-scale production. Mercados alvo incluem server vendors, multifunction printer manufacturers, aerospace e defense, bem como gaming, automotive e notebook computer segments.
Integrado
- Mouser Expande Line Card com 51 Novos Fornecedores, Fortalecendo Foco em IoT
- Microchip e The Things Industries Entregam Segurança LoRaWAN End-to-End para Provisioning de Chaves Confiável
- Renesas Lança MCU Automotive 28nm com Virtualization-Assisted Safety Features
- SMART Modular Apresenta SSDs SATA N200 — Drives Económicos High-Performance de 32GB a 1TB
- Renesas Expande Synergy Series com MCUs S5D3 Low-Power com Advanced Security
- Microchip Lança Rapid-Connect PIC MCU Board para Integração Google Cloud IoT Seamless
- Cypress Revela PSoC 64 Secure MCUs: PSA-Certified, Arm Cortex-M, Prontos para IoT Security
- Mouser Estoca DS2477 DeepCover da Maxim — Coprocessador Seguro para Autenticação Avançada de Dispositivos
- Microchip Lança Série SST26VF: NOR Flash com Endereços MAC Pré-Programados Integrados
- Rutronik Distribui RS14100 da Redpine Signals: MCUs Wireless Seguros Multi-Protocolo Ultra-Low-Power