



Configurar Certificados de Segurança Personalizados para OPC UA no PLCnext Control
Esta é uma atualização de artigo publicado originalmente em novembro de 2018.
Todos os PLCnext Controls incluem servidor OPC UA embarcado. Este servidor, como todo servidor OPC UA, inclui opção de estabelecer conexões seguras com clientes usando Criptografia de Chave Pública. Este guia descreve como usar seu próprio certificado de segurança (incluindo sua chave privada) para configurar conexão OPC UA segura com PLCnext Control.
Para informações gerais sobre gerenciamento de certificados de servidor OPC UA, consulte:
- Seção OPC UA Settings do sistema de ajuda integrado do PLCnext Engineer.
- PLCnext Info Center:
- Embedded OPC UA server (eUA)
- Certificate Authentication.
Introdução
O servidor OPC UA embarcado do PLCnext Control requer certificados X.509 para comunicação confiável com clientes OPC UA. Existem quatro tipos principais de certificados:
Opção 1 – Certificado auto-assinado gerado automaticamente.
- Certificados necessários criados automaticamente pelo PLC.
- Simples de configurar.
- Útil para testes e uso permanente em LANs seguras.
Opção 2 – Certificado auto-assinado gerado manualmente.
- Sem benefícios adicionais de segurança sobre Opção 1, mas dá ao administrador mais controle sobre gestão de certificados.
Opção 3 – Certificado assinado pela sua própria Autoridade Certificadora (CA).
- Sem benefícios adicionais sobre Opções 1 e 2, mas permite gestão mais estruturada de certificados.
Opção 4 – Certificado emitido por CA confiável.
- Requer compra de certificado de CA terceirizada confiável como Symantec ou GeoTrust. Opção recomendada para redes públicas ou inseguras, pois todos clientes devem aceitar certificado assinado por CA confiável.
Pré-requisitos
Para executar os procedimentos com sucesso você precisará:
- Entendimento básico de Criptografia de Chave Pública e certificados X.509.
- Entendimento básico de OPC, e (especificamente) tecnologia OPC UA.
Procedimentos descritos foram preparados com:
- Controlador AXC F 2152, firmware 2020.6.1
- PLCnext Engineer versão 2020.6
- UAExpert versão 1.5.1
- XCA versão 2.3.0 com banco de dados já criado
Leitura de fundo
- Public-key cryptography
- X.509
- Creating X.509 certificates (PDF)
- What is OPC?
- OPC Unified Architecture
- The OPC UA Security Model For Administrators (PDF)
Procedimentos
Opção 1 – Certificado auto-assinado gerado automaticamente
Esta é a opção padrão ao criar novo projeto no PLCnext Engineer.
- Siga o procedimento para configurar servidor OPC UA no vídeo no canal YouTube Technical Support.
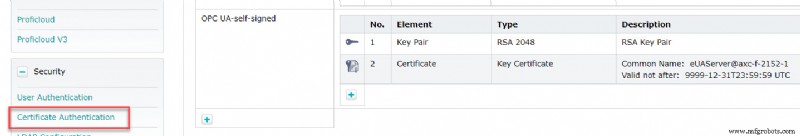
Isso cria automaticamente certificado auto-assinado na Identity Store OPC UA-self-signed, visível na página de gerenciamento web do PLC, janela Certificate Authentication (seção Security).
Ao conectar ao servidor OPC UA via UA Expert, o nome do certificado auto-assinado "eUAServer@axc-f-2152-1" aparece:
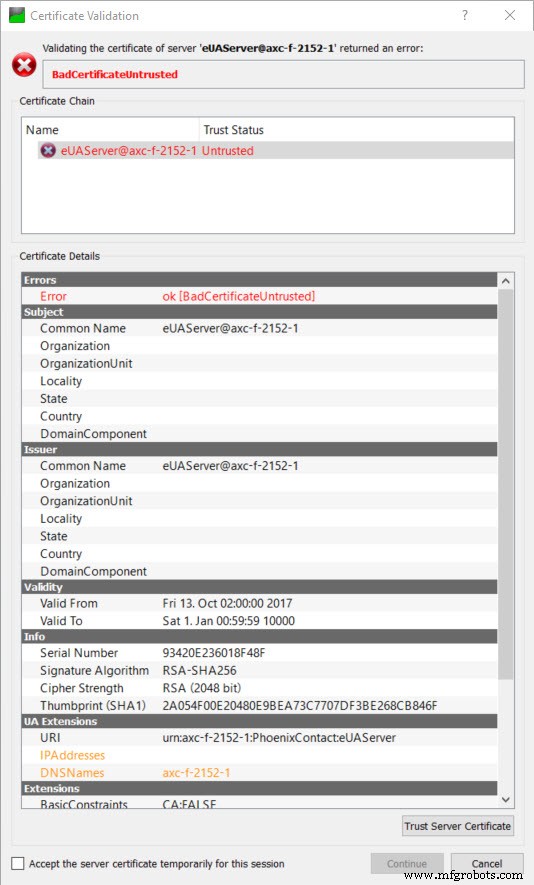
Como o certificado não é assinado por CA confiável, o usuário deve confiar explicitamente nele.
Após confirmar confiança, UA Expert pode exibir erro "BadCertificateHostNameInvalid". Isso ocorre porque a URL usada para conectar não corresponde a entradas nos campos IPAddresses ou DNSnames do certificado (visíveis na seção UA Extensions acima). Corrigido adicionando entradas correspondentes no certificado, na janela OPC UA Settings no PLCnext Engineer.
Nota: UA Expert permite ignorar erros BadCertificateHostNameInvalid e conectar mesmo assim, mas muitos outros clientes OPC UA simplesmente recusam conexão ao encontrar este erro.
Opção 2 – Certificado auto-assinado gerado manualmente
- No XCA, crie novo certificado auto-assinado.
- Abra (ou crie) banco de dados no menu "File".
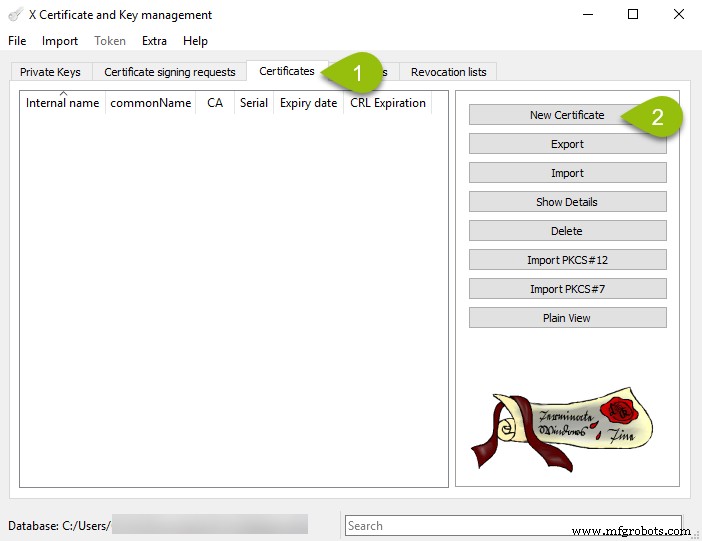
- Na aba "Certificates", clique "New Certificate":
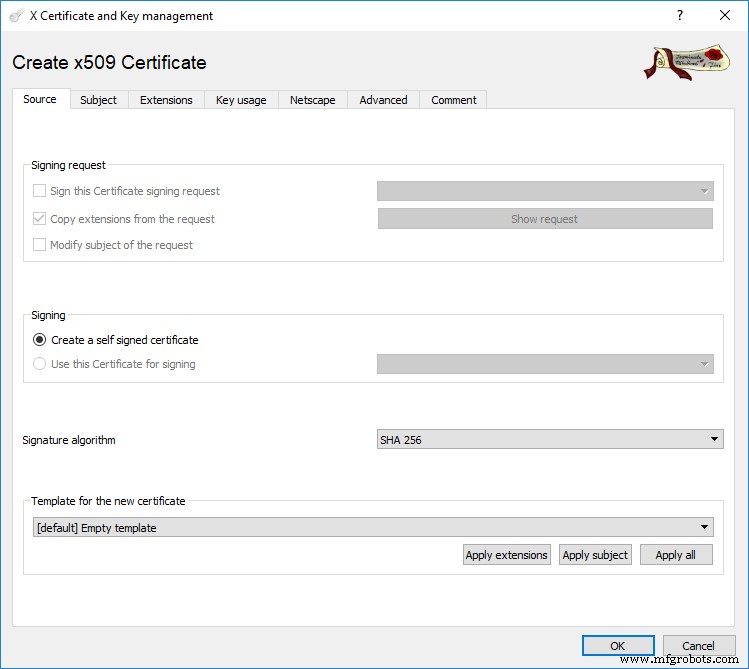
- Na próxima caixa, aba Source ativa. Opção "create a self signed certificate" já marcada por padrão:
- Mude para aba "Subject" e preencha campos. Exemplo abaixo.
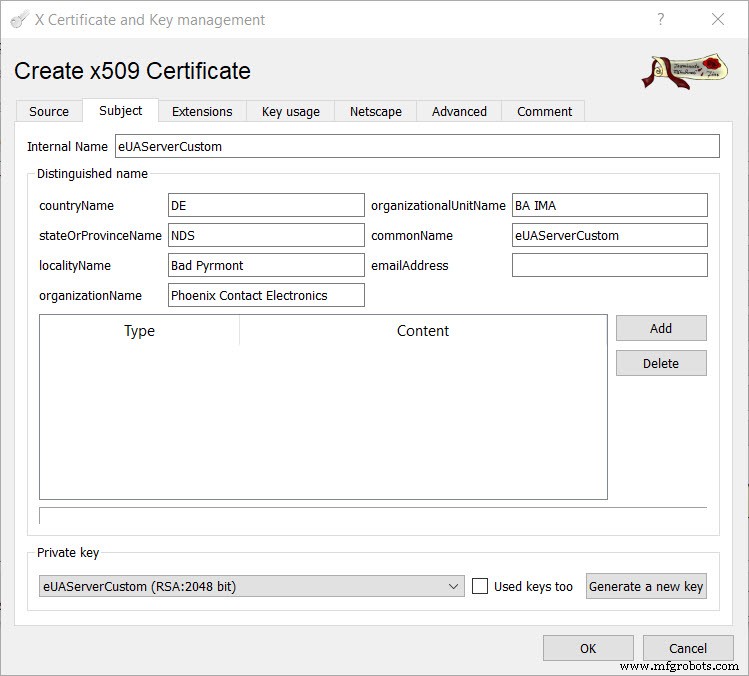
- Clique "Generate a new key". Gera chave privada única para este certificado.
- Na aba "Extensions", defina Validade do certificado e insira entrada em "X509v3 Subject Alternative Name". Este campo não deve ser vazio – requisito da especificação OPC UA. Os campos IPAddresses e DNSnames da Opção 1 correspondem a estes campos.
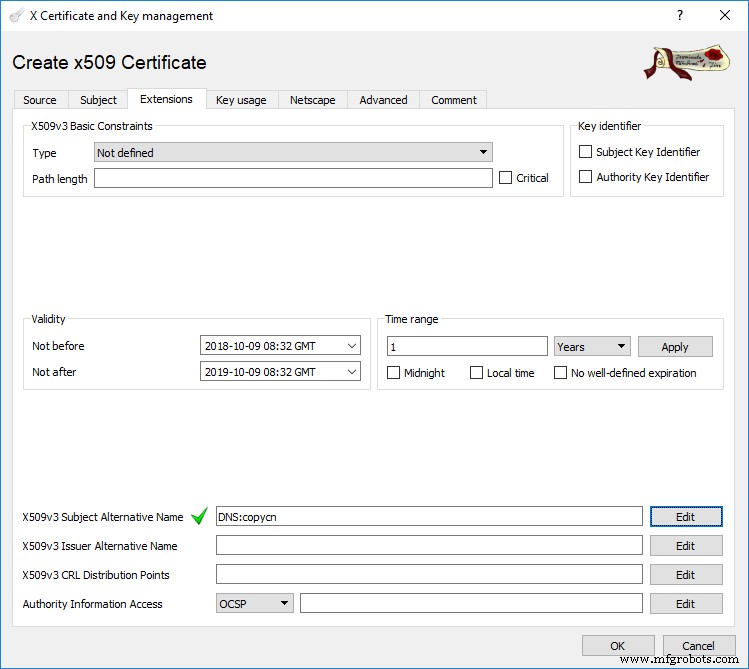
- Clique OK para criar certificado.
- Após criar, selecione certificado na janela principal XCA e clique "Export". Exporte certificado e chave privada não criptografada, formato "PEM + key (*.pem)":
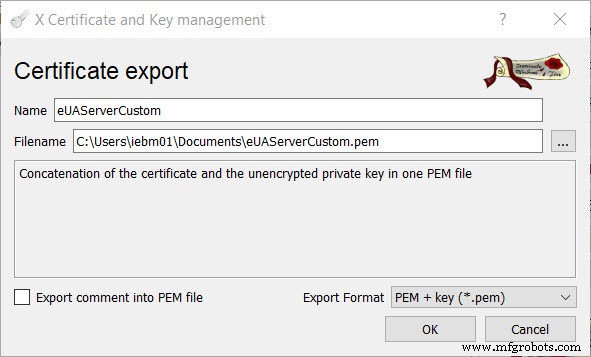
- No PLCnext Engineer, mude campo "Certificado" do servidor OPC UA de "Self signed by controller" para "File on controller".
- Baixe projeto PLCnext Engineer para o PLC.
- Na página web-based management, vá à janela Certificate Authentication na seção Security. Nova Identity Store OPC UA-configurable foi criada.
- Carregue certificado e chave do arquivo criado no Passo 2 para a nova Identity Store:
- Carregue certificado clicando "Set" e selecionando arquivo certificado/chave. Erro aparecerá, indicando que Key Pair existente e novo Certificado não correspondem.
- Carregue chave privada clicando "Set" e selecionando arquivo certificado/chave. Erro desaparecerá.
- Reinicie PLCnext Runtime, para que servidor OPC UA use novo certificado.
Agora é possível conectar cliente ao servidor OPC UA usando este certificado auto-assinado manual. Ao conectar via UA Expert, detalhes do certificado personalizado são vistos.
Opção 3 – Certificado assinado pela sua própria CA
No XCA, é possível criar sua própria CA e assinar certificados usando esta CA. Passos adicionais descritos no documento "Creating X.509 certificates", referenciado no início. Nota: ao exportar arquivo .pem, formato deve ser "PEM chain (*.pem)".
Como na Opção 2, este certificado deve ser carregado na identity store OPC UA-configurable.
Opção 4 – Certificado emitido por CA confiável
Neste caso, certificado é comprado e assinado por CA confiável. Novamente, carregue na identity store OPC UA-configurable. Se CA for conhecida pelo cliente OPC UA, não deve haver avisos ou erros ao conectar.
Gerenciando certificados em servidor central
Em vez de carregar manualmente certificados no PLC, certificados podem ser "enviados" (push) ao PLC a partir de um OPC UA Global Discovery Server. Isso ajuda no gerenciamento de certificados em rede com múltiplos servidores OPC UA.
Este tópico será abordado em outro post.
Tecnologia industrial
- Eleve suas Operações de Manufatura com ISO 9004: Guia Comprovado de Gestão da Qualidade
- Crie uma Tabela de Conexões Completa no E3.series 2021 – Guia Completo
- Domine o Projeto Elétrico: Otimize Projetos com Recursos do E3.schematic
- Identificando Pontos Fracos no Seu Processo de Projeto Elétrico: Guia Prático
- Calcule com Precisão o Custo Real do Funcionário com Encargos: Guia Completo
- Envolva Parceiros Eficazmente sobre Riscos de Segurança da Cadeia de Suprimentos
- Aproveite Edge AI para Otimizar Operações em Armazéns e Manufatura
- Supere a Concorrência com Instruções de Trabalho Digitais
- Integrando Alibaba Cloud Connector com PLCnext: Guia Passo a Passo
- Acordar PC Remotamente com PLCnext via Wake-on-LAN