



Protegendo Industrial IoT com Intel SGX: Visão Geral da Segurança DDS
Parte 1 de uma Série Multi-Parte
Proteger ambientes industriais de IoT críticos exige segurança que escala da borda à nuvem, abrangendo múltiplos sistemas e fornecedores. Como autor principal do padrão OMG DDS Security, a RTI ajudou a definir os requisitos essenciais para salvaguardar ambientes distribuídos. Plugins DDS Security entregam proteção robusta e centrada em dados para dados em trânsito, enquanto RTI Connext DDS Secure fornece um framework de conectividade confiável e comprovado que protege sistemas com controles flexíveis, de grão fino e desempenho ótimo do dispositivo à nuvem.
Segurança permanece um desafio complexo. Embora o framework Connext DDS da RTI incorpore segurança de software de alto grau, nossa equipe de pesquisa explora ativamente camadas adicionais para fortalecer implantações IIoT. Nesta série, compartilhamos insights da Pesquisa RTI sobre abordagens inovadoras de segurança.
Especialista em segurança Jason Upchurch examina mecanismos de hardware que salvaguardam aplicações em sistemas não confiáveis. Ele foca no Intel SGX® no contexto do RTI Connext® DDS Micro e Plugins de Segurança, expandindo os limites da proteção.
Vamos mergulhar.
O que é SGX e Por que Importa?
SGX (Software Guard Extensions) é uma extensão ISA da Intel que oferece um Trusted Execution Environment (TEE) para executar aplicações que lidam com dados sensíveis. Embora processadores Intel não sejam dominantes em dispositivos IIoT, eles aparecem frequentemente em salas de servidores que sustentam muitas arquiteturas IIoT. Estas aplicações do lado do servidor são alvos de alto valor para atacantes, tornando SGX uma ferramenta valiosa para proteger fluxos de dados críticos.
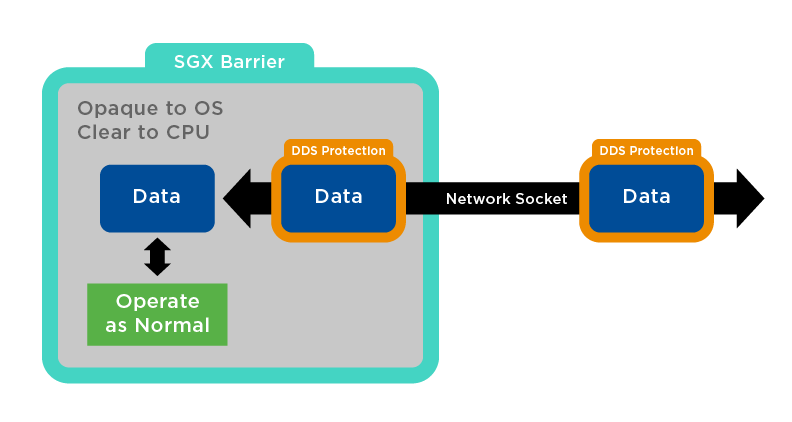
Figura 1: Connext DDS Secure Dentro do Espaço SGX
Segurança Over-the-Wire Pode Não Ser Suficiente
Considere o cenário clássico Alice-e-Bob: mensagens viajam por uma rede que um bisbilhoteiro, Eva, poderia interceptar. Embora criptografia proteja dados em trânsito, atacantes do mundo real frequentemente comprometem os próprios endpoints. Como ex-investigador de intrusões em larga escala, vi que Eva raramente captura tráfego criptografado, mas frequentemente rouba segredos de sistemas comprometidos.
Na prática, Alice e Bob dependem de uma multitude de componentes — sistemas operacionais, aplicações, firmware e hardware de rede — para transmitir mensagens. A Base de Computação Confiável (TCB) para tal sistema pode abranger centenas de elementos de diferentes fornecedores, dificultando confiar na pilha inteira.
Como um profissional de segurança uma vez observou, "É como construir uma porta de aço com fechaduras elaboradas em uma casa com paredes de papel."
Para mitigar este risco, a indústria adota uma estratégia de isolar o conjunto mínimo de componentes que devem ser confiáveis, certificar cada um e garantir que nenhum código não autorizado entre no TCB.
Segurança no Endpoint (e em Todo Ponto Intermediário)
Ambientes de computação atuais equilibram funcionalidade rica com segurança. Em IIoT, desenvolvedores frequentemente favorecem sistemas operacionais amplamente suportados e ricos em recursos por razões de custo e compatibilidade, o que amplia o TCB. Para reconciliar estas demandas, muitos dispositivos agora rodam um SO padrão junto a um Trusted Execution Environment (TEE) separado.
TEEs típicos operam com dois sistemas operacionais paralelos: um SO rico para tarefas gerais e um SO seguro para operações sensíveis. A transição entre eles é controlada por hardware e verificada através de mecanismos como carregamento de cadeia de raiz de confiança.
SGX oferece uma abordagem distinta. Seu TCB é limitado à CPU e à própria aplicação, eliminando a necessidade de confiar em um SO, firmware, hypervisor ou BIOS. O único software que deve ser confiável é a aplicação, e a cadeia de confiança tem apenas três elos — Atestação Raiz, CPU, Aplicação — fornecendo uma superfície de ataque substancialmente menor.
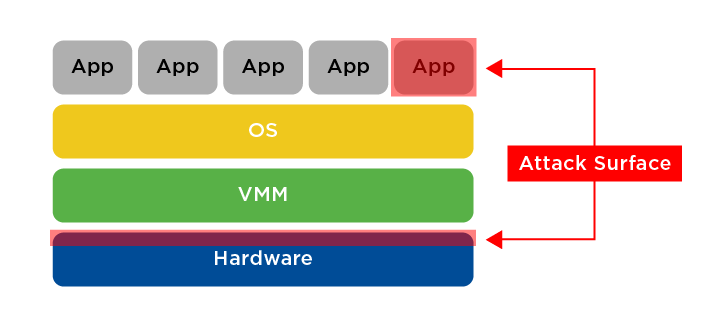
Figura 3: Superfície de Ataque em um Ambiente SGX
Em meus experimentos, rodo uma aplicação DDS dentro de um enclave SGX em um sistema vanilla Ubuntu 16.04. Dados criptografados pelo DDS Secure chegam ao SO, são então encaminhados para o SGX, onde a criptografia é removida e processada pela aplicação em um ambiente isolado e opaco. Os resultados são re-criptografados com Connext DDS Secure antes de deixar o enclave. Esta abordagem protege dados do SO e qualquer software malicioso, garantindo que até um atacante privilegiado não possa acessar os dados da aplicação.
Para um mergulho mais profundo em SGX e Segurança DDS, sinta-se à vontade para me contatar diretamente.
Tecnologia da Internet das Coisas
- Protegendo DDS com Intel SGX: Parte 3 – Serviços DDS Fortalecidos
- Protegendo a IoT Industrial: Um Roteiro Prático
- Por Que Sistemas Industrial IoT São Alvos Principais para Ciberataques — e Como Protegê‑los
- Protegendo IoT: Blindando sua Rede contra Ciberataques
- Protegendo Seu Ecossistema IoT: Estratégias de Especialistas para Combater Ransomware e Ameaças Cibernéticas
- Protegendo a Paisagem IoT: Principais Ameaças e Soluções Estratégicas – Parte 2
- Segurança IoT: Desvendando a Paisagem de Ameaças Única para Dispositivos Conectados (Parte 1)
- Segurança Industrial IoT: Um Blueprint de Próxima Geração — Parte 2
- Segurança Desbloqueia Potencial Total da IoT
- Série Visão Geral UID – Parte III: Moldando o Futuro da Identificação Única na Defesa