



Protegendo Veículos Autônomos: Insights de Charlie Miller e Industrial Internet Consortium
Recente peça da Wired sobre Charlie Miller — famosamente hacker que remotamente comandou um Jeep — argumenta que apenas diálogo aberto entre empresas pode construir carros autônomos seguros. Essa view oversimplifica realidade competitiva de setor automotivo revitalizado, mas perde ponto crucial: segurança é desafio cross-industry, não confinado a automotive.
Industrial Internet Consortium (IIC) já reúne 250+ firms — incluindo Bosch, Denso e TTTech — para tacklear mesmo balance de security, safety, performance e custo que car makers enfrentam. Open reference architecture do IIC, free para todos, oferece roadmap prático de business goals para implementação. Industrial Internet Connectivity Framework (IICF) e Industrial Internet Security Framework (IISF) estendem esta foundation, fornecendo targeted guidance para proteger endpoints de conectividade e dados fluindo entre eles.
Vamos explorar como abordagem data-centric pode proteger carro conectado de ataques como hack do Jeep de Miller. Exploit começou com backdoor em head unit Harmon Kardon, permitindo comandos remotos desprotegidos que reprogramaram chip CAN-Bus-connected e concederam near-full control. Remover aquela interface é apenas primeiro passo; proteger stack inteiro é essencial.
Miller provavelmente continuaria buscando vulnerabilidades. Defesa robusta começa com application layer autenticada: secure boot, ARM TrustZone e signed application binaries. Isto constrói trusted stack que pode ser ilustrado como segue.
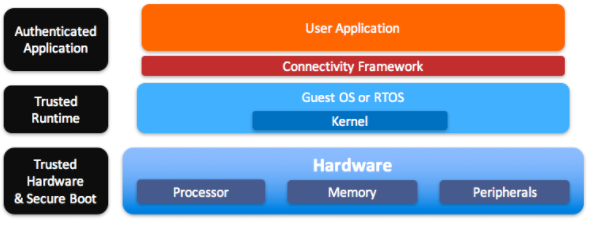 Figura 1. Trusted Application Stack
Muitos destes trusted components interfaceiam diretamente com CAN Bus, expondo sistema de controle do veículo a reads e writes não autorizados. Em táxis autônomos, acesso físico por atores maliciosos torna-se ameaça realista, underscoring necessidade de data authenticity e granular access control.
Enquanto substituir CAN Bus entirely não é goal realista short-term, Industrial Internet Security Framework recomenda Data Distribution Service (DDS) overlay. DDS introduz arquitetura layered que isola sistemas legados enquanto permite novos componentes comunicarem securely.
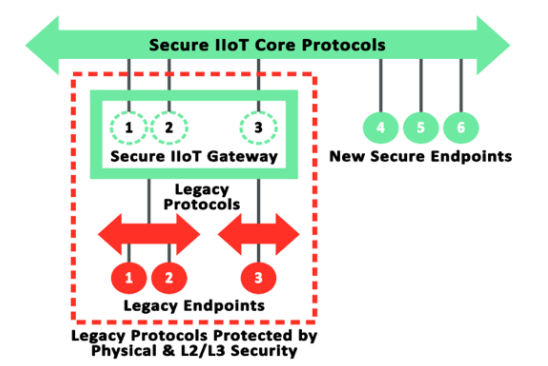 Figura 2. Industrial Internet Security Framework Protegendo Legacy Endpoints
DDS habilita comunicação peer-to-peer onde participantes autenticam uns aos outros e compartilham apenas dados que precisam. Segurança pode ser tailored — encryption estilo TLS para tópicos críticos, autenticação seletiva e fine-grained access control — sem performance overhead de central broker.
Voltando ao IICF: ele mapeia open standards para system functions, e suas recomendações para sistemas industrial IoT naturalmente estendem a veículos autônomos. Especificações DDS do Object Management Group fornecem exatamente aquele modelo data-centric, publish/subscribe.
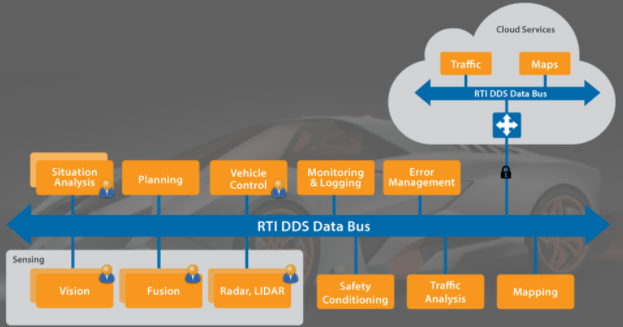 Figura 3. Arquitetura Data-Centric de Veículo Autônomo
Com DDS Security, arquitetos podem plug in security modules que balanceiam performance e proteção: autenticar apenas tópicos que importam, criptografar dados sensíveis, e enforçar distributed access control. Esta abordagem previne publishers não autorizados — como aplicação rogue de Miller — de enviar comandos de steering ou braking, e permite subscribers rejeitarem mensagens adulteradas baseadas em assinaturas criptográficas.
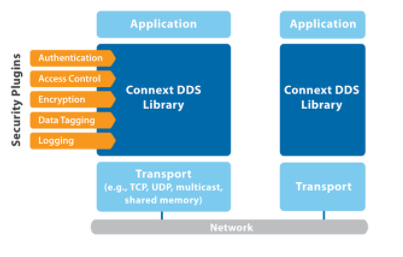 Figura 4. Connext DDS Secure Pluggable Architecture
Em resumo, enquanto demonstração de Miller foi alarmante, também destaca que abordagem colaborativa, cross-industry — rooted nos frameworks do IIC e DDS security — fornece flexibilidade necessária para proteger futuros sistemas autônomos. Convidamos líderes da indústria, incluindo Charlie Miller e Chris Valasek, a juntarem-se a nós na RTI para discussões mais profundas sobre autonomia, industrial IoT, safety e security.
Tecnologia da Internet das Coisas
- Insights Baseados em Dados: Como a Manutenção Está Evoluindo em 2024
- Veículos Autônomos: Nova Fronteira das Operadoras de Telecom em Entretenimento de Passageiros
- Tecnologia Movida a Voz na Manufatura: Impulsionando Eficiência, Precisão e Insight em Tempo Real
- Por Que Empresas Industriais Devem Abraçar IA — Mesmo Pequenas e Médias Devem Considerar
- Edge Computing e IIoT: Transformando Estratégia de Dados Industrial
- Desvendando Pontos Cegos da IA para Aumentar a Segurança de Veículos Autônomos
- Envolva Parceiros Eficazmente sobre Riscos de Segurança da Cadeia de Suprimentos
- Impulsionando a Inovação: Como a Computação de Borda Está Transformando a Indústria Automotiva
- Investimento em IoT Deve Superar Gastos com Cloud, Aponta Novo Estudo
- Aproveitando Dados: Como Fábricas Inteligentes Impulsionam Eficiência na Indústria 4.0