



Endurecendo Dispositivos IoT Industriais para Prevenir Ataques Cibernéticos
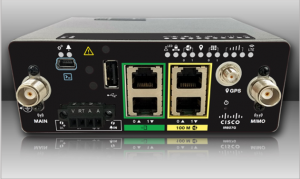 Em 2016, um ataque de Negação de Serviço Distribuída (DDoS) contra a Dyn foi lançado a partir de mais de 100.000 dispositivos comprometidos, expondo a vulnerabilidade de endpoints de Internet das Coisas (IoT). O ataque interrompeu serviços online críticos mundialmente, gerando novo foco em segurança de rede e a necessidade de proteger o ecossistema crescente de dispositivos conectados.[DYN]
Neste blog, examinamos uma arquitetura de segurança de produto multi-camada que protege dispositivos de rede IoT industriais — roteadores, switches e pontos de acesso sem fio — contra ameaças sofisticadas. Delineamos requisitos de hardening que reduzem o risco de violações de dados e intrusões de software, mesmo quando atacantes estão determinados a contornar defesas convencionais.
Ataques maliciosos não se limitam a IoT de consumo. Em meses recentes, uma planta de manufatura na Carolina do Norte experimentou uma paralisação de produção cara quando hackers implantaram firmware corrompido projetado para sabotar operações e exigir resgate. Este incidente ilustra o impacto financeiro e operacional de ataques de violação de dados, uma tendência destacada no Estudo de Custo de Violação de Dados 2017 da Ponemon.[Ponemon]
Designers de IoT industrial devem incorporar integridade de dispositivo e plataforma — políticas de controle de acesso, detecção de ameaças e mecanismos de mitigação — diretamente em roteadores, switches e pontos de acesso sem fio externos. Falhar em abordar estes elementos pode dar aos atacantes um ponto de apoio que leva a violações de dados ou comprometimento de infraestrutura mais amplo, como visto em incidentes na Irlanda.[Ireland]
De acordo com Cisco Trustworthy Systems At-a-Glance, o cenário de ameaças evoluiu, tornando o hardening de dispositivos um primeiro passo indispensável para sistemas confiáveis. Ele protege contra:
- Adulteração de hardware e dispositivos maliciosos: Impede hardware não autorizado de ingressar na rede e elimina risco de componentes falsificados que poderiam introduzir comportamento anômalo.
- Adulteração de software: Bloqueia código malicioso que poderia exfiltrar dados ou alterar funcionalidade do dispositivo.
- Acesso não autorizado de usuários: Restringe contas privilegiadas de obter controle não autorizado sobre dispositivos e a rede.
- Acesso não autorizado à rede: Para ataques como sniffing, reconhecimento e man-in-the-middle (MITM) que comprometem confidencialidade e integridade de dados.
- DDoS via manipulação de protocolo: Mitiga floods que sobrecarregam tráfego legítimo, incluindo ARP, DHCP, roteamento e spoofing ou manipulação de header Camada 3-4.
- Malware em camadas de aplicação: Protege contra vírus, ransomware e exploits de protocolo que podem corromper dados ou interromper operações, especialmente em ambientes Fog e Edge.
Como a Segurança de IoT Industrial é Construída
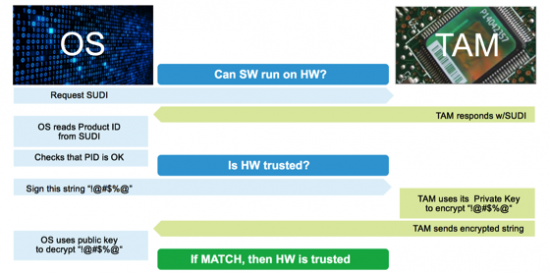
O portfólio Cisco Industrial IoT é engenhado do zero usando o Ciclo de Vida de Desenvolvimento Seguro da Cisco. Cada plataforma de hardware incorpora um chipset ACT2 que fornece Identidade Única de Dispositivo Seguro compatível com IEEE 802.1AR, junto com uma cadeia de certificado X.509 provisionada na fabricação. Este certificado embutido ancoragem a confiança na cadeia de boot, permitindo verificação contínua de integridade do código de boot, como ilustrado na Figura 1.[CSDL]
Integridade de software é imposta através de assinatura de imagem e Secure Boot. Recursos-chave incluem:
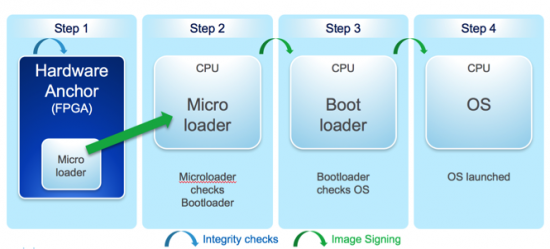
- Imagens de bootloader douradas são permanentemente armazenadas em flash somente leitura, seladas em epóxi e à prova de violação, e assinadas.
- Bootloaders FPGA são assinados e validados pelo Cisco Secure Boot usando certificados embutidos no ACT2.
Esta arquitetura protege a sequência de boot de alteração, boot de dispositivos não autorizados, bypass de verificações de integridade ou injeção de código malicioso persistente. Cada estágio do processo de boot, mostrado na Figura 2, é criptograficamente encadeado para garantir integridade por todo o sistema.
Após o boot, integridade do dispositivo pode ser validada usando Cisco IOS Software Integrity Assurance, com comandos específicos de plataforma detalhados na documentação.[CSIA]
Subsequentemente, hardening da configuração de software — guiado por melhores práticas de hardening Cisco IOS — protege acesso do usuário e o plano de controle de rede de exploração.
Embora a perfeição seja inalcançável, uma abordagem proativa que protege contra ameaças conhecidas e mitiga riscos desconhecidos é a estratégia mais eficaz.
Acolhemos seus insights. Compartilhe os desafios que sua organização enfrenta nos comentários abaixo.
Tecnologia da Internet das Coisas
- Reduzindo Custos de Energia: Estratégias Verdes Comprovadas para Fabricantes
- Avaliando Risco de TI: Estratégias, Frameworks e Melhores Práticas para Proteção Empresarial
- Como Tecnologias Narrowband Impulsionam Revolução IoT
- 7 Passos Essenciais para Proteger Sua Rede IoT Doméstica
- Segurança Inteligente: Estratégias de Especialistas para Proteger Dispositivos IoT Domésticos de Hackers
- Como Redes Inteligentes Impulsionam Eficiência e Crescimento Empresarial
- Implementação e Gestão de Redes de Sensores Sem Fio nas Empresas
- A Ameaça Crescente de Ataques Kill-Chain em Dispositivos IoT — O Que Empresas Devem Saber
- Quatro Tipos de Ciberataques — Estratégias Comprovadas de Prevenção
- Urgente: Malware Visa Dispositivos IoT Windows 7 Após Fim do Suporte