



Protegendo UART em Dispositivos IoT: Da Troca de Chaves RSA à Criptografia AES
Blocos criptográficos em microcontroladores modernos
Com blocos criptográficos integrados em microcontroladores modernos, desenvolvedores podem agora proteger todos os canais de comunicação, até mesmo interfaces legadas como UART que tradicionalmente carecem de segurança embutida.
Violações de dados de alto perfil em sistemas IoT deixaram claro que oferecer um ótimo produto não é mais suficiente — dispositivos devem entregar criptografia ponta a ponta para permanecer competitivos.
Enquanto muitos protocolos incorporam segurança nativamente, UART permanece uma interface simples, sem ACK, que pode ser lida ou adulterada se a taxa de baud for conhecida. Para proteger contra espionagem e injeção, os próprios endpoints devem criptografar e autenticar os dados.
Segurança simétrica e assimétrica
A proteção criptográfica geralmente é dividida em duas categorias: algoritmos simétricos e assimétricos. Chaves simétricas — compartilhadas por remetente e destinatário — oferecem criptografia rápida, mas a chave deve ser trocada com segurança. Pares de chaves assimétricas resolvem isso permitindo que um lado criptografe uma chave simétrica com uma chave pública; apenas o detentor da chave privada correspondente pode descriptografá-la.
RSA é o esquema assimétrico mais comum para troca de chaves, enquanto AES é o cavalo de batalha para criptografia de dados devido à sua eficiência e baixa pegada de recursos.
Criptografia de chave pública e privada
A complexidade matemática do RSA garante segurança forte, mas requer poder computacional significativo, o que pode ser custoso em sistemas embarcados em tempo real. Para a maioria dos dispositivos IoT, uma abordagem híbrida — RSA para trocar uma chave AES, depois AES para dados em massa — fornece o melhor equilíbrio entre velocidade e segurança.
Na prática, o destinatário gera um par de chaves RSA e publica sua chave pública. O remetente cria uma chave AES aleatória, criptografa com a chave pública do destinatário e envia de volta. O destinatário descriptografa a chave AES com sua chave privada, e todas as mensagens subsequentes são criptografadas com essa chave.
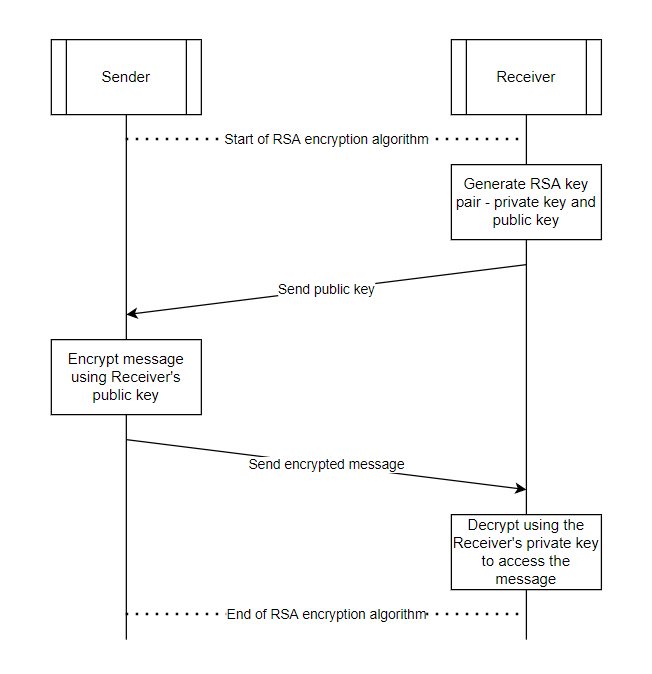
Como apenas o destinatário pretendido detém a chave privada, um atacante não pode recuperar a chave AES mesmo se interceptar o canal. Toda comunicação adicional é então protegida contra espionagem e adulteração.
Implementação em firmware vs. hardware
Implementar algoritmos criptográficos puramente em firmware é pesado em recursos: consome ciclos de CPU, aumenta latência e eleva consumo de energia. MCUs modernos mitigam isso com aceleradores criptográficos dedicados que descarregam operações pesadas para blocos de hardware especializados, reduzindo drasticamente pegada e custo.
O MCU PSoC 6 da Infineon exemplifica essa abordagem. Seu motor criptográfico embutido suporta AES, DES, TDES, RSA, SHA e CRC, permitindo que desenvolvedores implantem segurança robusta sem um processador mais potente.
Números verdadeiramente aleatórios
A aleatoriedade é crítica para geração de chaves. Firmware determinístico pode produzir chaves previsíveis, tornando ataques de força bruta viáveis. Um Gerador de Números Aleatórios Verdadeiros (TRNG), como os seis osciladores de anel no PSoC 6, introduz ruído físico para gerar chaves imprevisíveis.
Para uma chave AES de 16 bytes, o TRNG gera 128 bits aleatórios — resultando em 2^128 chaves possíveis, muito além do alcance de força bruta. Além disso, regenerar a chave a cada reinicialização limita a janela de exposição para qualquer chave comprometida.
Garantindo integridade e autenticidade
A falta de ACK do UART significa que não há garantia inerente de que uma mensagem está completa ou íntegra. Para contornar isso, um hash criptográfico (SHA) é anexado a cada mensagem antes da criptografia. O destinatário, após descriptografar, recalcula o hash e verifica contra o valor recebido. Uma incompatibilidade indica adulteração ou erro de transmissão, fazendo a mensagem ser descartada.
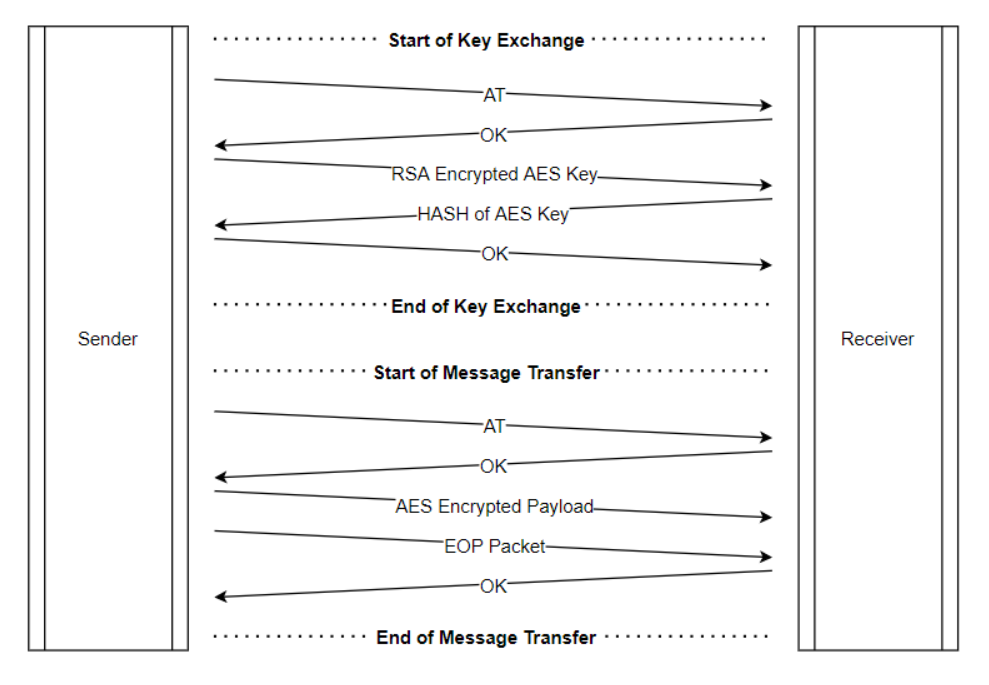
Para autenticidade adicional, o remetente pode assinar a mensagem com sua chave privada; o destinatário verifica a assinatura usando a chave pública do remetente, garantindo que a mensagem origina da fonte legítima.
Ao integrar RSA, AES, TRNG e SHA no bloco criptográfico do MCU, desenvolvedores podem proteger UART — uma interface tradicionalmente desprotegida — sem comprometer desempenho ou custo.
— Harigovind A e Rakshith M B, Engenheiros Sênior de Aplicação, Infineon Technologies
>> Este artigo foi originalmente publicado em nosso site irmão, EDN.
Tecnologia da Internet das Coisas
- Como o 5G Transformará a IoT Industrial: Impulsionando Automação, Confiabilidade e Conectividade
- Como IoT e 5G Estão Transformando Locais de Trabalho Modernos
- Impacto Global da IoT: Impulsionando Crescimento Econômico, Conservação, Saúde e Educação
- Como IoT Transforma Mobilidade Empresarial para Negócios Modernos
- 7 Passos Essenciais para Proteger Sua Rede IoT Doméstica
- Como Construir um Modelo de Negócio de IoT Lucrativo
- Protegendo Bilhões de Dispositivos IoT com Ciber-Resiliência: Blueprint para o Futuro
- A Ameaça Crescente de Ataques Kill-Chain em Dispositivos IoT — O Que Empresas Devem Saber
- Como IoT Está a Transformar Segurança no Local de Trabalho: Monitorização Real-Time e Redução de Risco
- Transformando Experiência do Cliente com IoT: Soluções Inteligentes para Satisfação Superior