



Como Estruturar Sua Conta IXON Cloud: Guia Passo a Passo
Uma das atualizações mais significativas na plataforma IXON Cloud é seu sistema aprimorado de gerenciamento de usuários. Para ajudar administradores a projetar uma estrutura eficaz para suas contas IIoT — incluindo usuários, dispositivos, grupos e funções — compilamos um guia abrangente, passo a passo, com três melhores práticas.
Elementos-Chave do Novo Sistema de Gerenciamento de Usuários
| Elemento | Definição |
|---|---|
| Funções | Uma função agrupa permissões específicas, como direitos de admin e acesso a dispositivos, e pode incluir uma ou mais categorias de acesso. |
| Categorias de acesso | Uma seleção de páginas e serviços que usuários podem alcançar. |
| Grupos | Uma coleção de dispositivos e usuários. Grupos podem ser subdivididos em diferentes tipos de grupo. |
| Páginas | Dashboards individuais de máquina contendo dados e acesso a serviços (ex.: VPN, VNC, HTTP). Cada página pode ser atribuída a uma ou mais categorias de acesso. |
Guia Passo a Passo
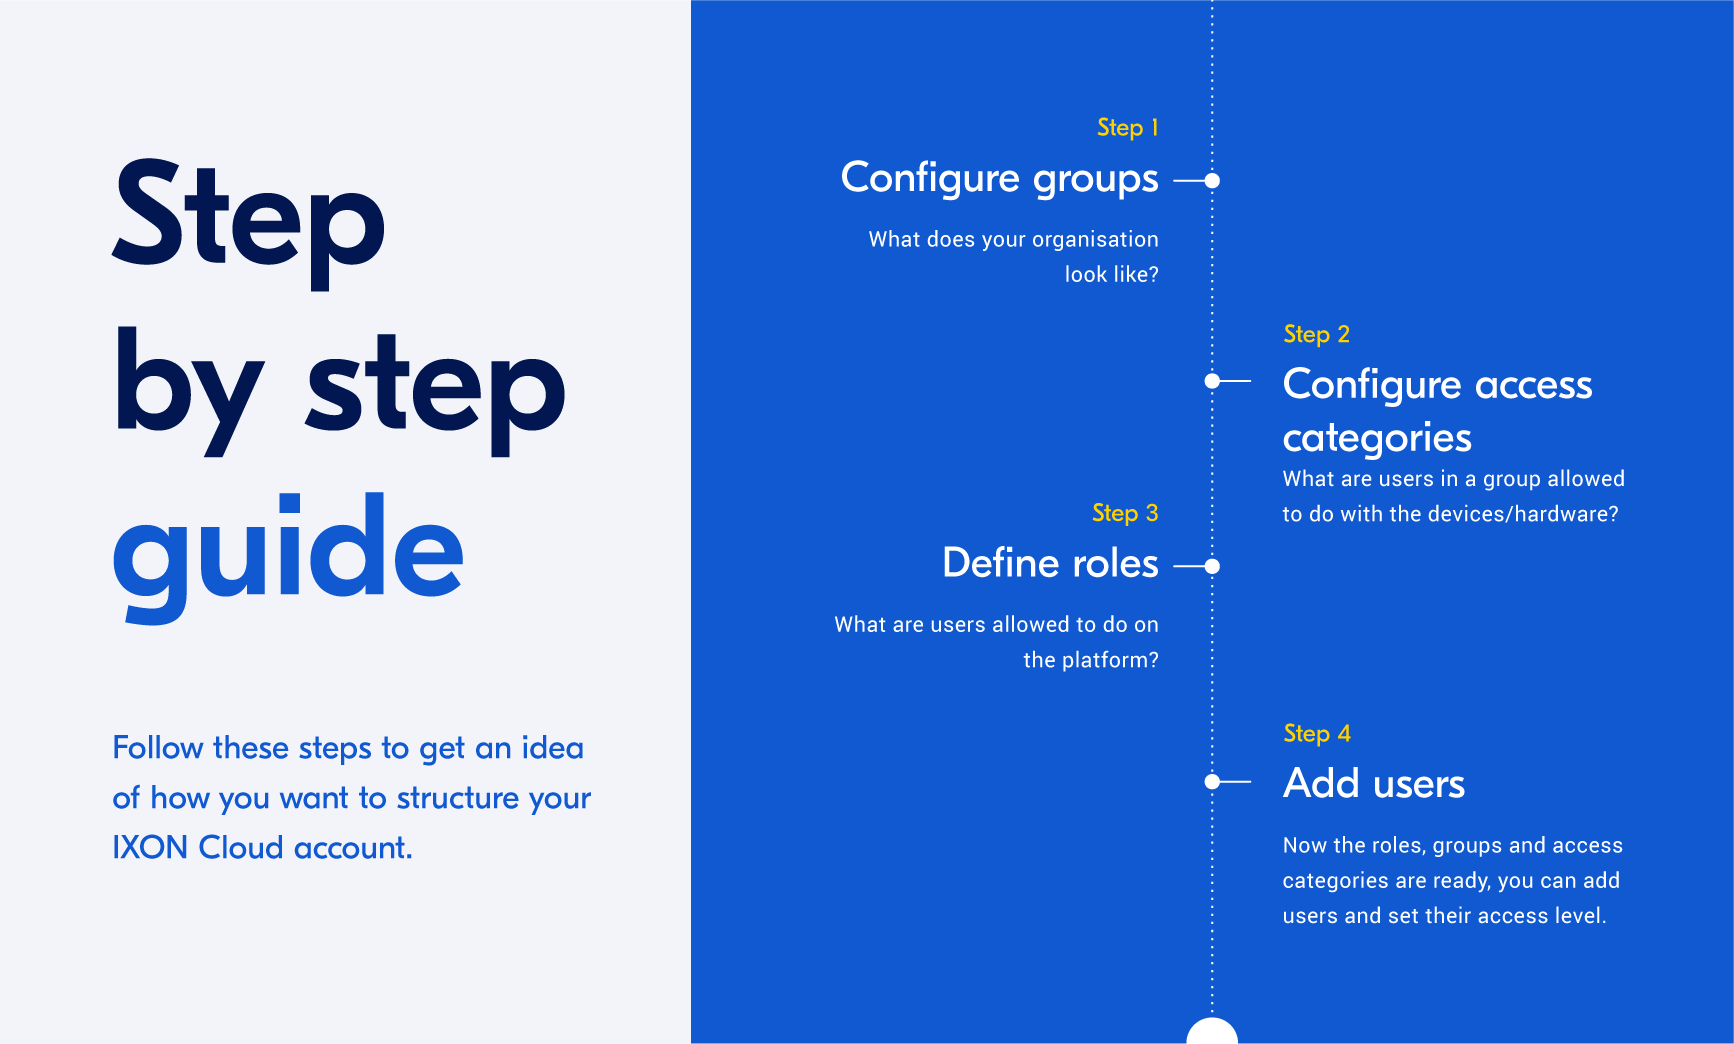
Siga estes quatro passos para criar uma estrutura de conta IXON Cloud clara e escalável. Se você gerencia apenas alguns dispositivos e usuários, uma configuração enxuta com menos grupos e funções é recomendada.
Pular para seção:
- Passo 1: Configurar Grupos
- Passo 2: Configurar Categorias de Acesso
- Passo 3: Definir Funções
- Passo 4: Adicionar Usuários
- Casos de Uso de Exemplo
Passo 1: Configurar Grupos
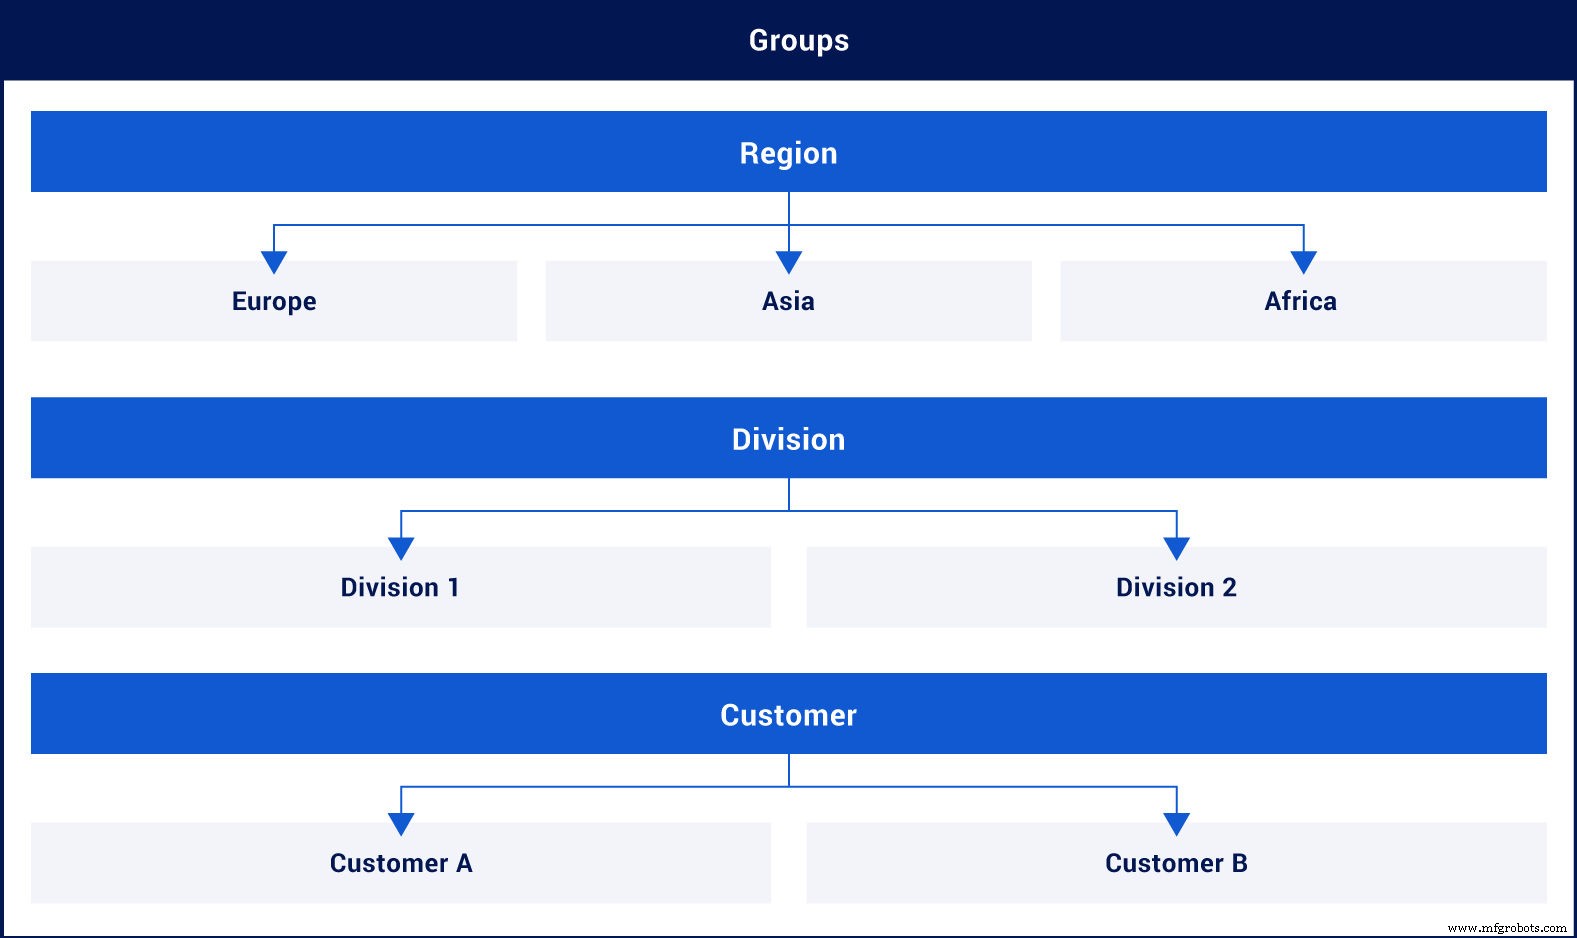
A pergunta central: Como é sua organização? Mapeie como dispositivos são distribuídos globalmente e quem está envolvido interna e externamente. Crie tipos de grupo e grupos no painel admin para manter uma visão clara.
Hierarquias típicas de grupos podem incluir:
- Clientes – Cliente A, Cliente B
- Regiões – Europa, Ásia
- Divisões – Benelux, Global
- Tipos de máquina – Inspeção, Embalagem, Pesagem
- Projetos – Projeto A, Projeto B
- Parceiros de serviço – Parceiro A, Parceiro B
Uma vez definidos os grupos, atribua cada dispositivo ao grupo apropriado via Fleet Manager. Um dispositivo torna-se visível apenas para usuários que têm acesso ao grupo ao qual pertence.
Passo 2: Configurar Categorias de Acesso
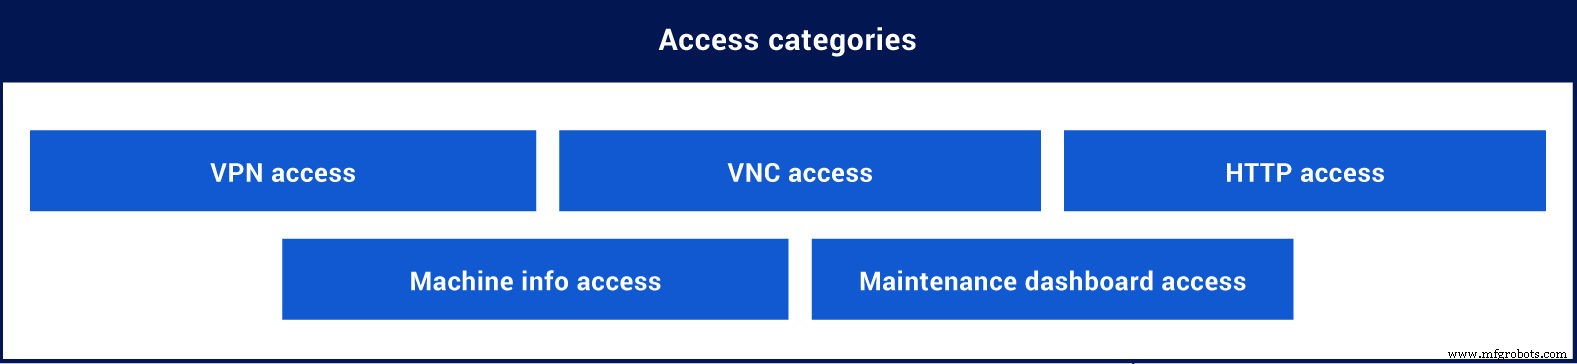
Pergunte-se: Que ações usuários em cada grupo podem realizar em dispositivos e hardware? Determine quais páginas e serviços requerem VPN, VNC, HTTP ou outro acesso.
Estruturas comuns de categorias de acesso incluem:
- Baseado em nível de acesso – Sem acesso, Acesso de visualização, Acesso de operador, Acesso de serviço, Acesso de administração
- Baseado em acesso a recursos – VPN, HTTP, VNC, Dashboard de monitoramento, Página de serviço
Crie cada categoria de acesso na seção admin sob "Funções". Então atribua páginas e serviços a estas categorias no Fleet Manager.
Exemplos de atribuição de categorias:
- Adicione a categoria 'VPN' ou 'Acesso de serviço' ao serviço VPN.
- Adicione 'VNC' ou 'Acesso de operador' ao serviço VNC.
- Atribua uma página 'Solução de problemas' à categoria 'Página de serviço' ou 'Acesso de serviço'.
- Vincule uma página 'Visão geral da máquina' à categoria 'Acesso de visualização'.
Passo 3: Definir Funções
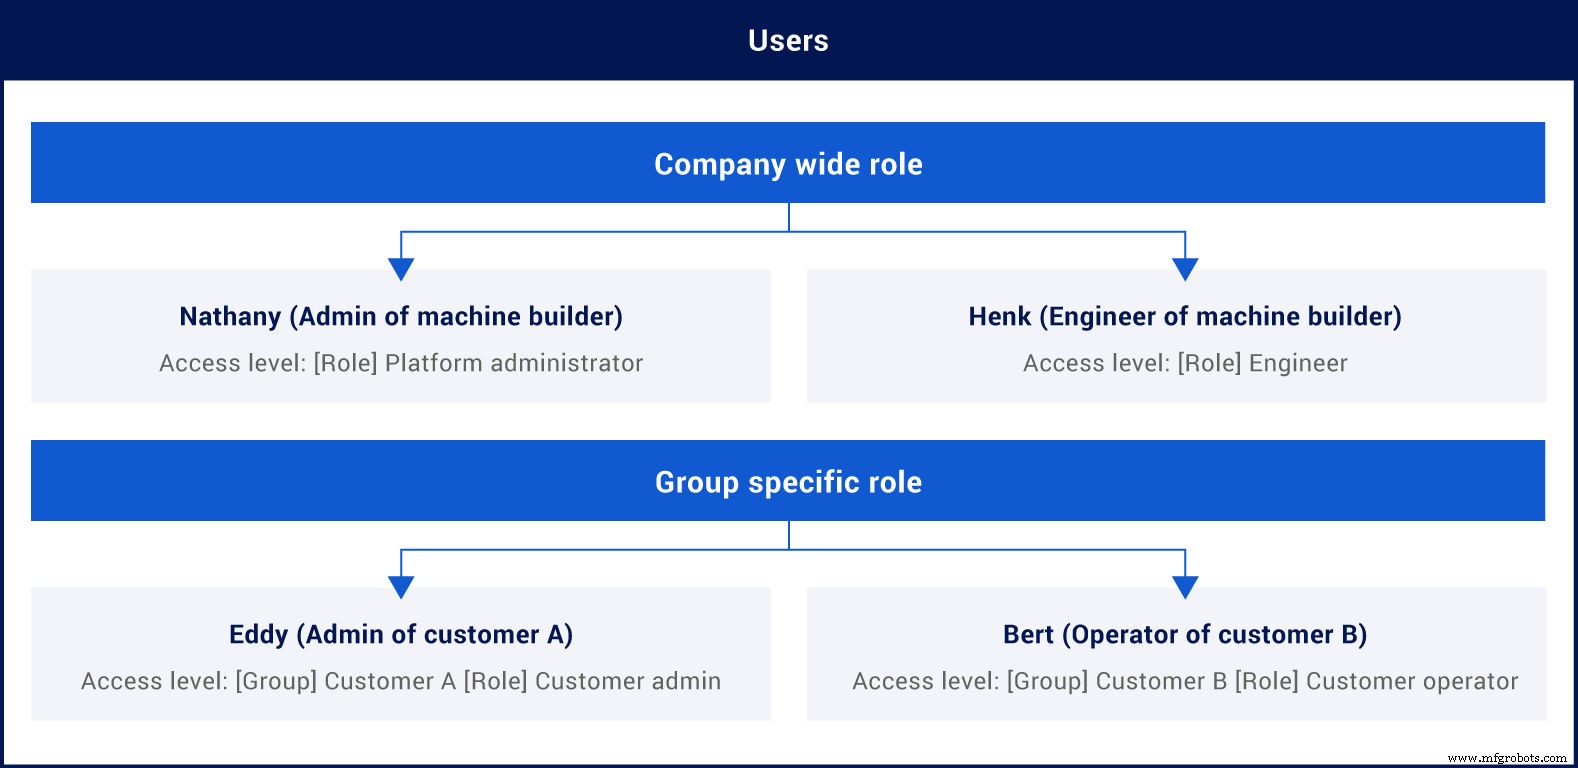
Considere: Que responsabilidades usuários devem ter na plataforma? Diferencie entre funções em toda a empresa e funções específicas de grupo. Funções em toda a empresa aplicam-se à conta IXON Cloud inteira, enquanto funções específicas de grupo visam um subconjunto de dispositivos.
Pense nas atividades diárias de cada função. Por exemplo, um admin de cliente pode apenas gerenciar usuários e dispositivos dentro de seu próprio grupo.
Na seção Admin, crie as funções e atribua direitos de acesso, incluindo quais categorias de acesso podem usar. Exemplos típicos de funções:
- Engenheiro de serviço
- Engenheiro de software
- Admin de cliente
- Operador de cliente
- Suporte de primeira linha
- Parceiro (somente visualização)
Passo 4: Adicionar Usuários
O passo final é convidar usuários e configurar suas permissões. Com funções, grupos e categorias de acesso já definidos, você pode atribuir usuários a grupos e funções específicos via app Portal.
Exemplos de atribuições de usuários:
- Usuário A: Função em toda a empresa como Engenheiro de serviço.
- Usuário B: Função de admin de cliente para grupo Cliente A.
- Usuário C: Função de suporte de primeira linha para grupos Região A e Região B.
- Usuário D: Função de parceiro para grupo Parceiro A.
Casos de Uso de Exemplo
Abaixo estão três cenários ilustrativos que mostram como estruturar o sistema de gerenciamento de usuários do IXON Cloud baseado em modelos organizacionais comuns.
- Caso de uso 1: Fabricantes vendendo instalações diretamente a clientes.
- Caso de uso 2: Fabricantes vendendo via canais de parceiros e fornecendo suporte.
- Caso de uso 3: Fabricantes globais com múltiplas divisões e equipes de serviço locais.
[[Baixar todos os casos de uso em PDF]]
Caso de Uso 1: Instalações Diretas ao Cliente
Neste modelo, engenheiros do fabricante suportam clientes diretamente. Todos os engenheiros têm direitos completos de configuração de dispositivos e podem solucionar problemas via VPN e VNC. Cada cliente gerencia seus operadores, que só podem acessar o VNC de sua própria máquina.
Caso de Uso 2: Instalações via Canal de Parceiros
Fabricantes vendem através de parceiros; engenheiros ainda fornecem suporte. Engenheiros podem configurar dispositivos, acessar todos os dispositivos via VPN, HTTP e VNC, e visualizar dashboard de manutenção. Parceiros gerenciam seus próprios dispositivos e clientes; operadores acessam VNC para suas máquinas.
Caso de Uso 3: Fabricante Global com Equipes de Serviço Locais
Fabricantes divididos em regiões e divisões, colaborando com equipes de serviço locais. O gerente de serviço de cada divisão possui seus usuários e dispositivos e os atribui a engenheiros de suporte. Engenheiros podem solucionar problemas em dispositivos alocados via VPN e visualizar dashboards de máquinas. Clientes ainda não têm acesso à plataforma.
Comece Agora
Use os insights acima para estruturar sua própria conta IXON Cloud. Pronto para começar?
Tecnologia da Internet das Coisas
- Descubra 7 Poderosos Recursos do IXON Cloud que Aumentam a Produtividade
- FAQ do IXON Cloud 2: Principais Mudanças, Migração e Personalização
- Personalize Totalmente Seu Portal IIoT com IXON Studio — Sem Código Necessário
- Colaboração Segura com Controle de Acesso Avançado Baseado em Função no IXON Cloud 2
- IXON Lança Plataforma IXON Cloud 2 de Próxima Geração com Recursos Avançados de Colaboração
- Brochura IXON Cloud — Baixe a Edição Mais Recente (Inglês, Alemão, Holandês, Italiano, Francês, Espanhol, Português)
- Equívoco sobre Nuvem #3: A Nuvem Não é uma Escolha de Negócio Irresponsável
- FAQs do Webinar de Acesso Remoto – Respostas Completas
- Conector IXON Cloud na PLCnext Store: Acesso Remoto & Integração Industrial IoT Seamless
- Guia de Cibersegurança para Empresas na Nuvem: Proteja Seus Dados Eficazmente