



Seis Passos Comprovados para Proteger Sistemas Embarcados de IoT
Mark Pitchford, da LDRA
Segurança permanece uma preocupação primordial para a vasta gama de dispositivos embarcados que alimentam a Internet das Coisas — de redes elétricas e sistemas automotivos a dispositivos médicos e eletrodomésticos cotidianos. Se comprometidos, esses sistemas podem expor infraestrutura crítica, dados pessoais e segurança pública a risco significativo, diz Mark Pitchford da LDRA.
Prevenção é a estratégia mais custo-efetiva, ecoando a filosofia "shift left" que move segurança do final do processo para o começo. Ao incorporar segurança nas etapas de design e desenvolvimento, equipes podem reduzir vulnerabilidades cedo e evitar retrabalho caro depois.
Aqui estão seis práticas respaldadas pela indústria que entregam software embarcado seguro e de alta qualidade.
1. Incorpore segurança no ciclo de vida de desenvolvimento de software
Verificações de código seguro tradicionais são frequentemente reativas — código é escrito seguindo diretrizes amplas e então inspecionado por falhas. Seja usando Agile ou uma abordagem waterfall mais clássica, a chave é tratar requisitos de segurança como cidadãos de primeira classe ao longo de todo o ciclo de vida. Integrar modelagem de ameaças, padrões de design seguro e controles de segurança no nível de código desde o início garante um produto final mais robusto.
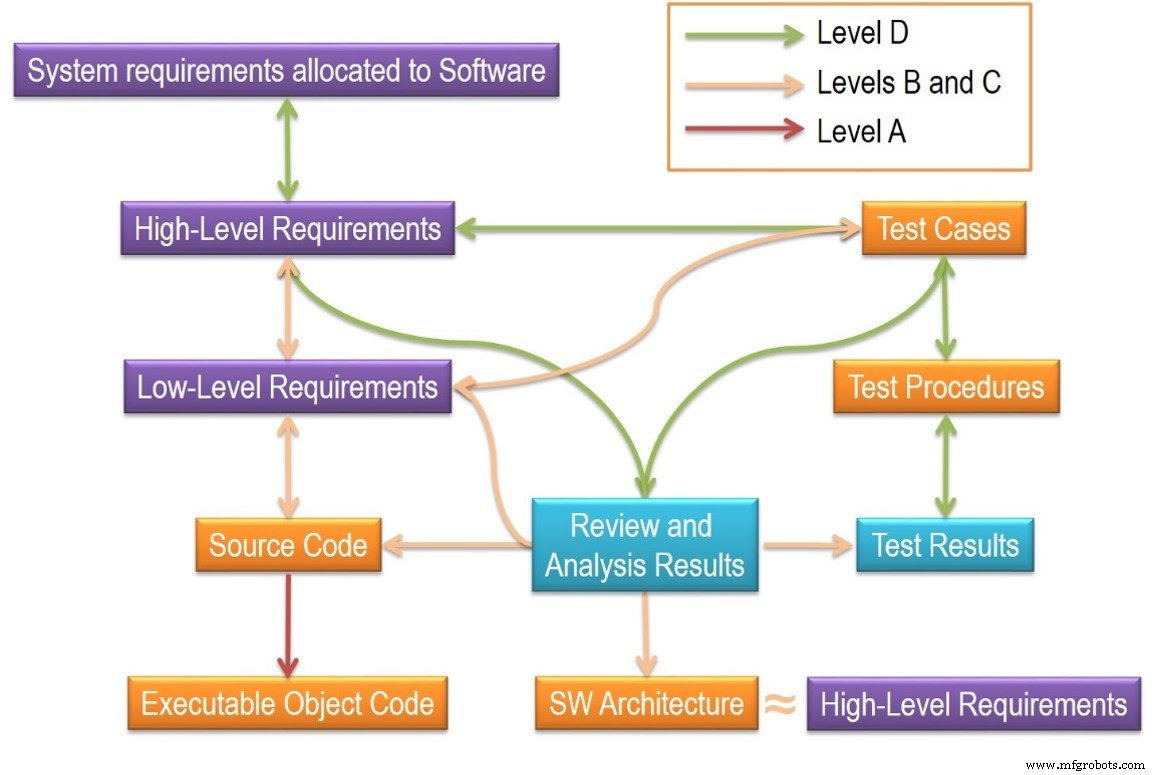
Em modelos lineares e iterativos, segurança deve ser tecida em cada fase — requisitos, design, implementação e teste — em vez de tratada como um add-on post-hoc.
2. Garanta rastreabilidade bidirecional
Padrões de segurança funcional exigem evidência de rastreabilidade bidirecional em todas as fases de desenvolvimento. Esse mesmo rigor se aplica a segurança: rastreabilidade garante que todo requisito tenha um elemento de design correspondente, bloco de código e caso de teste, e que mudanças propaguem corretamente. Ferramentas automatizadas podem regenerar artefatos de conformidade sob demanda, simplificando auditorias e reduzindo risco de backdoors ocultos.
3. Escolha um subconjunto de linguagem seguro
Em C e C++, aproximadamente 80% dos defeitos decorrem do uso indevido de uma pequena porção de recursos da linguagem. Ao restringir a linguagem a um subconjunto verificado — como MISRA C ou CERT C — desenvolvedores podem eliminar muitas vulnerabilidades comuns em tempo de compilação. Embora imposição manual seja trabalhosa, integrar analisadores estáticos no pipeline de build automatiza conformidade e preserva produtividade.
4. Use um padrão de processo focado em segurança
Embora padrões de segurança ainda estejam evoluindo, líderes da indústria estão adotando-os rapidamente. Por exemplo, ISO/SAE 21434 "Engenharia de Cibersegurança de Veículos Rodoviários" fornece orientação detalhada para conectividade automotiva, complementando o SAE J3061 de nível superior. Adotar tais padrões garante uma abordagem estruturada e repetível para mitigação de ameaças.
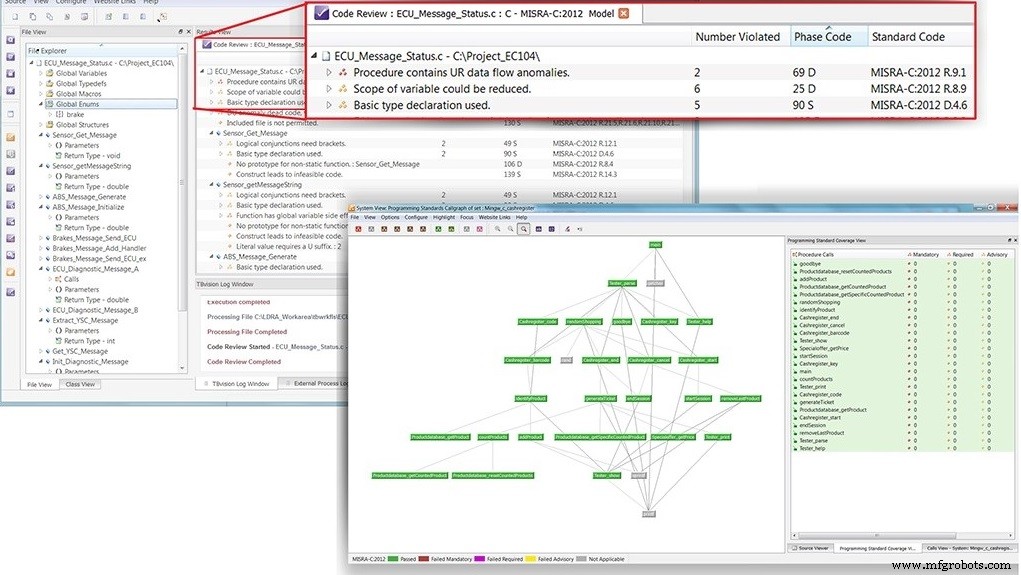
5. Automatize o máximo possível
Automação em cada estágio — da captura de requisitos em ferramentas como IBM Rational DOORS a testes baseados em modelo — reduz erro humano e acelera loops de feedback. Engines de análise estática verificam conformidade com padrões de codificação e segurança, enquanto análise dinâmica e testes de penetração confirmam que o software se comporta de forma segura sob ataque.
6. Selecione uma fundação de software segura
Software embarcado seguro deve rodar em uma plataforma confiável. Separação de domínio isola a aplicação de outros componentes, limitando o raio de explosão de um comprometimento. Harnesses de teste integrados que abrangem requisitos a documentação permitem que desenvolvedores validem segurança ao longo do ambiente de build.
Adotar esses seis processos fornece uma estratégia coesa para construir sistemas embarcados de IoT que são seguros, protegidos e confiáveis.
O autor é Mark Pitchford da LDRA.
Para mais informações clique aqui: Saiba mais sobre segurança embarcada
Tecnologia da Internet das Coisas
- Protegendo IoT Industrial: Como o Cisco Cyber Vision Completa o Cenário de Segurança
- Protegendo a IoT Industrial: Um Roteiro Prático
- Por Que Sistemas Industrial IoT São Alvos Principais para Ciberataques — e Como Protegê‑los
- Protegendo IoT: Blindando sua Rede contra Ciberataques
- Protegendo Seu Ecossistema IoT: Estratégias de Especialistas para Combater Ransomware e Ameaças Cibernéticas
- Protegendo Dispositivos IoT com Tecnologia de Decepção
- Por Que SD-WAN É a Espinha Dorsal da Era IoT
- Protegendo a IoT do Hardware à Aplicação: Um Blueprint Camada por Camada
- Como Contratar o CISO Ideal para uma Empresa Impulsionada por IoT
- Protegendo a IoT Global: Três Passos Essenciais