



Arquitetura de Firmware ARMv8: Componentes-Chave e Fluxo de Boot em Sistemas Servidor
Desde sua estreia em 2011, a arquitetura ARMv8 tornou-se ubíqua em dispositivos móveis. Previsões do CEO da ARM Limited projetavam que processadores ARMv8 capturariam até 25% do mercado global até 2020. Naturalmente, suporte de software seguiu o mesmo caminho, evoluindo herdando recursos e princípios do ecossistema ARM estabelecido há muito tempo.
No cenário de servidores, porém, o panorama difere marcadamente. Servidores baseados em x86 dominaram por décadas, enquanto ARMv8 só recentemente começou a abrir nicho em segmentos empresariais selecionados. A novidade do ARM neste domínio, aliada à adaptação tardia de padrões-chave como ACPI e UEFI, moldou a evolução de sua stack de firmware.
Este artigo fornece visão geral de alto nível da arquitetura de firmware que alimenta sistemas servidor ARMv8. Não é exaustivo, e leitores devem notar que novos lançamentos de processadores podem introduzir soluções técnicas diferentes que justifiquem abordagens atualizadas.
Implementações atuais de firmware para servidores ARMv8 são modulares, oferecendo vantagem de reutilizar componentes entre firmware de servidor e embarcado enquanto isolam mudanças. Figura 1 ilustra sequência de carregamento e interações entre módulos.
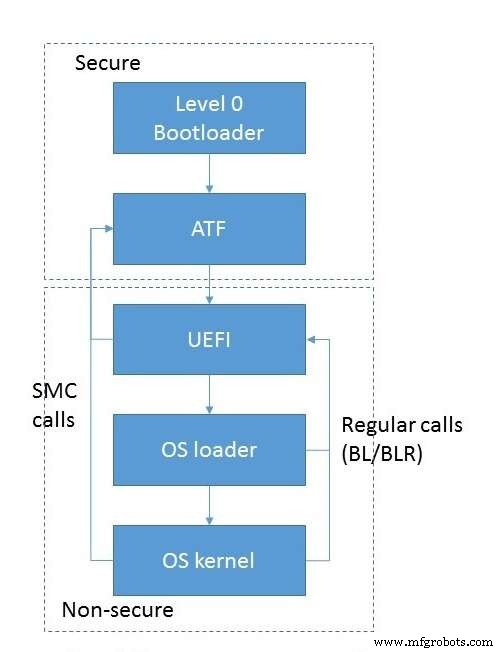
Fig 1. Fluxo de carregamento e interação de módulos. (Fonte: Auriga)
Boot começa com inicialização de subsistemas de baixo nível — RAM, comunicação inter-processador, etc. — tratada por módulo dedicado que roda em modo EL3S imediatamente após CPU ligar. Este componente goza dos maiores privilégios e tipicamente não interage diretamente com o sistema operacional.
Controle é então passado para módulo ARM Trusted Firmware (ATF), também executando em EL3S. ATF pode ser invocado diretamente do loader nível-0 ou indiretamente via módulo UEFI PEI. A cadeia ATF consiste em vários estágios, cada um ativado em ponto específico do processo de boot.
O primeiro estágio, BL1, configura recursos de hardware seguros. O isolamento baseado em hardware do ARMv8 entre memória trusted e non-trusted exige que BL1 estabeleça ambiente seguro: programa controladores de memória e cache, designa zonas trusted vs non-trusted, e define regras de filtro DMA. Apenas dispositivos com atributos de segurança correspondentes podem acessar regiões de memória correspondentes. BL1 também constrói tabelas de tradução MMU e tabela de vetores de exceção, particularmente o manipulador Secure Monitor Call (SMC) que pode delegar controle para estágios posteriores.
Uma vez que BL1 termina, carrega BL2 na RAM e passa execução via instrução ERET. BL2 roda em EL1S, modo de privilégio reduzido que protege dados e código do BL1 de modificação acidental. Seu papel primário é carregar os estágios restantes de firmware (variantes BL3) e transferir controle a eles.
O terceiro estágio pode compreender até três sub-estágios, embora BL3-2 seja frequentemente omitido. BL3-1 é o código trusted runtime com que o sistema operacional interage durante operação. Contém manipulador SMC e implementa interface PSCI — chamadas padrão para gerenciamento de potência e controle de core — bem como extensões vendor-specific. BL3-2, se presente, opera em EL1S e serve como monitor leve para eventos de plataforma como interrupções de timer ou sinais periféricos.
BL3-3 não faz parte do ATF; é imagem non-secure que assume no modo EL2. Exemplos típicos incluem U-Boot ou ambiente UEFI, ambos padrão para fluxos de boot de servidor.
A sequência de inicialização do ATF é resumida na Figura 2.
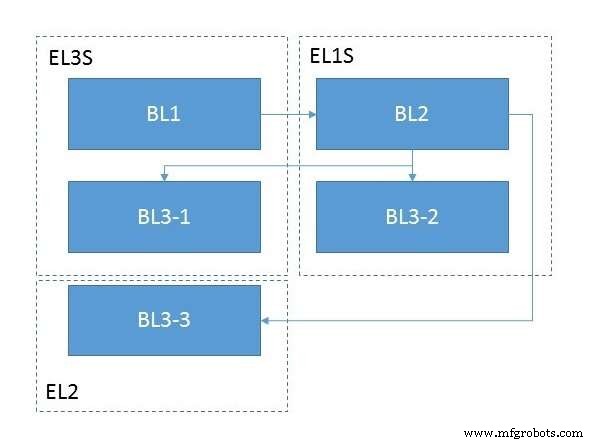
Fig 2. Inicialização do módulo ATF. (Fonte: Auriga)
Integrado
- Dominando o SaaS: Estratégias para Manter o Controle Enquanto Aproveita a Nuvem
- Top 10 Empregos em Computação em Nuvem no Reino Unido
- emtrion Lança emSTAMP‑Argon: Módulo Dual‑Core STM32MP1 para Aplicações Industriais de Alto Desempenho
- MicroMax M‑Max 400 RC: Interface de Relé Robusta para Sistemas de Intertravamento Ferroviário
- Edge Computing: A Arquitetura Impulsionando as Redes Inteligentes do Amanhã
- O Integrador de Sistemas do Século XXI: Superando Lacunas de Habilidades e Impulsionando a Transformação Digital
- Dominando o Projeto de Sistemas de Controle: De Painéis Básicos a Soluções Avançadas e Confiáveis
- Painéis de Controle Elétricos: Fundamentos de Design para Segurança e ROI
- Sistemas Ciber-Físicos: A Força Motriz por Trás da Indústria 4.0
- Dominando Válvulas Eletro-hidráulicas: Princípios Fundamentais de Design