



NSX-V vs NSX-T: Qual Solução SDN da VMware é Ideal para o Seu Data Center?
Data centers modernos usam servidores físicos com hypervisors para executar máquinas virtuais. Desta forma, a virtualização trouxe custo-efetividade e escalabilidade aprimorada. Com soluções de rede virtualizadas, como o software NSX da VMware, o conceito de networking adquiriu um novo significado.
O modelo de software-defined networking (SDN) fornece todas as funcionalidades necessárias para criar configurações de rede complexas. SDN proporciona alta segurança e permite escalonamento contínuo sem extensas mudanças na rede física devido à sua natureza ágil e flexível.
Este artigo examina o que é o VMware NSX e as diferenças entre VMware NSX-V e VMware NSX-T.
VMware NSX
No espaço de mercado de virtualização, a VMware é um dos maiores nomes. A empresa oferece uma gama de produtos para workstations virtuais, virtualização de rede e plataformas de segurança.
VMware NSX é uma solução SDN avançada com duas variantes:
- NSX-V
- NSX-T
O que é VMware NSX?
NSX é uma solução de software-defined networking que a VMware criou para enfrentar o rápido crescimento das necessidades de networking de data center. A função principal é fornecer criação e gestão de rede virtualizada via NSX Manager, um componente do NSX Data Center. Adicionalmente, VMware NSX fornece funcionalidades cruciais de segurança de rede para garantir que o ambiente virtual é seguro.
Com NSX, não são necessárias alterações ao hardware subjacente. Provisionamento de rede e conexão entre redes virtuais são abstraídos do hardware, semelhante a como VMs funcionam. NSX virtualiza switches, routers, firewalls e outros serviços de rede da Camada 2 à Camada 7 do modelo OSI.
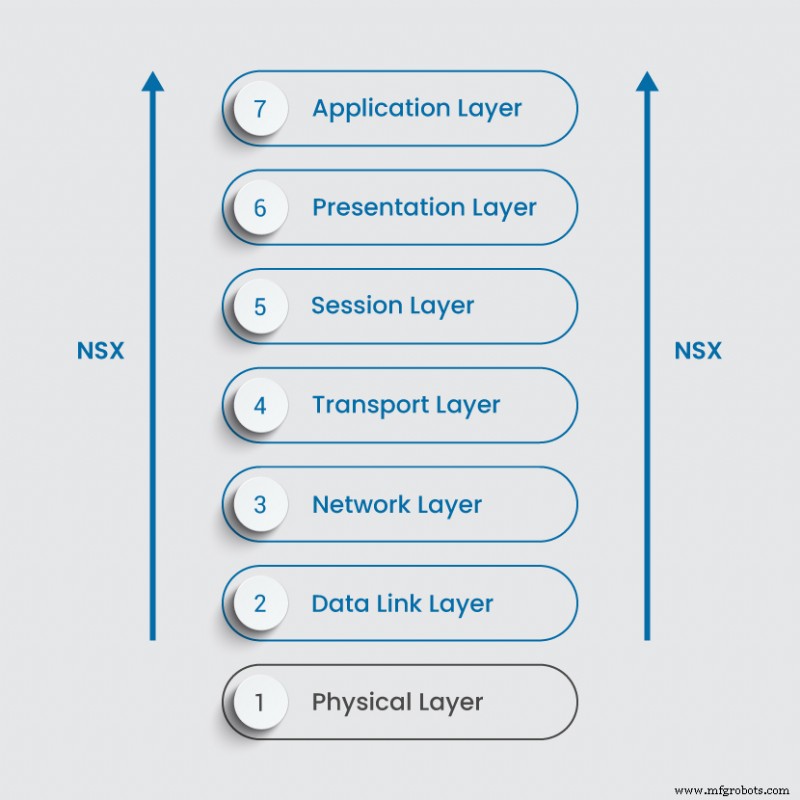
Este processo poupa tempo, esforço e custos, permitindo que grandes empresas centralizem e automatizem a gestão e controlo de rede. Dependendo do produto que escolher, VMware NSX é adequado para todos os tipos de infraestrutura:
- Ambientes multi-cloud
- Data centers on-premises
- Servidores bare metal
- Cargas de trabalho containerizadas
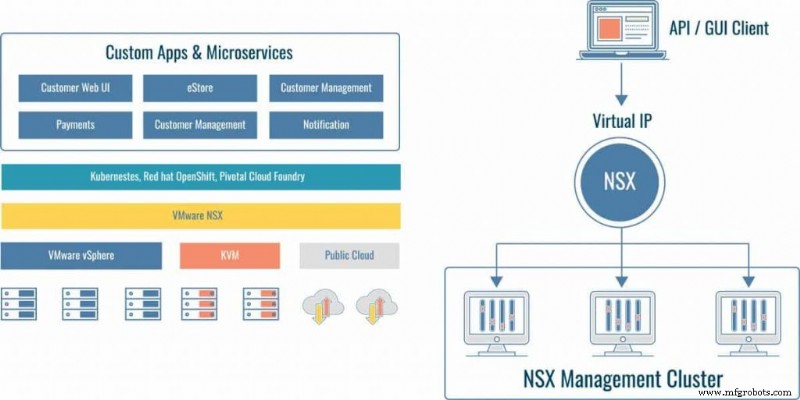
Leia abaixo para aprender as diferenças entre NSX-V e NSX-T.
O que é NSX-V?
A arquitetura NSX-V (V de vSphere) apresenta reconfiguração de implementação, provisionamento rápido e destruição de redes virtuais on-demand. Este produto depende do VMware vSphere e conexão com vCenter. Uma vez que NSX-V emparelha com vCenter, a integração com vSphere é perfeita.
A desvantagem é que não pode ter múltiplos vCenters com NSX-V. A questão surge: e se eu tiver mais de um vCenter? Nesse caso, deve ter múltiplos NSX managers, o que pode ser desafiante em ambientes multi-cloud. A manutenção pode tornar-se complicada e exigente. À medida que as empresas transitam para a cloud para lidar com cargas de trabalho, a solução VMware NSX-V prova ser inadequada para muitos clientes. Agora mais um produto legacy da VMware, NSX-V está a ser substituído por NSX-T.
O que é NSX-T?
VMware NSX-Transformers é sucessor do NSX-V e oferece opções para construir uma infraestrutura SDN altamente ágil. O produto traz virtualização de rede para cargas de trabalho bare-metal e containerizadas, multi-cloud e ambientes multi-hypervisor. NSX-T suporta aplicações cloud-native, stack de virtualização de rede para OpenStack, Kubernetes, KVM, Docker, etc.
Muitos consideram NSX-T como uma atualização do NSX-V. É verdade que a ideia principal por trás de ambos os produtos é a mesma. No entanto, a VMware construiu NSX-T do zero, e o que está sob o capô difere completamente do NSX-V.
O principal benefício é que NSX-T pode ser implementado em ambientes heterogéneos com muitos componentes diferentes. NSX-T não está confinado à implementação do vCenter. Pode ter múltiplos servidores vCenter e usar um NSX manager como single pane of glass para controlar a sua rede virtual. Ou, não tem de implementar um vCenter de todo. Em vez disso, pode escolher ESXi como sistema operativo na GUI do NSX-T, por exemplo.
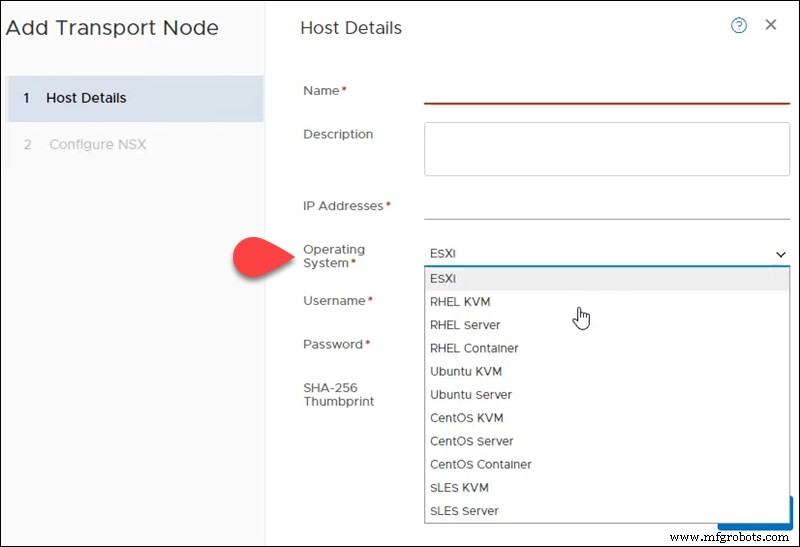
Interface NSX-V vs. NSX-T
Não existe interface dedicada NSX-V rotulada com esse nome. Com NSX-V a instalação vem com um plugin que se integra no vCenter Server. Portanto, para aceder às opções GUI para NSX-V, faz login na sua instância vSphere e seleciona a opção Networking and Security.
Por exemplo, esta é a secção no vSphere Web Client para NSX-V:
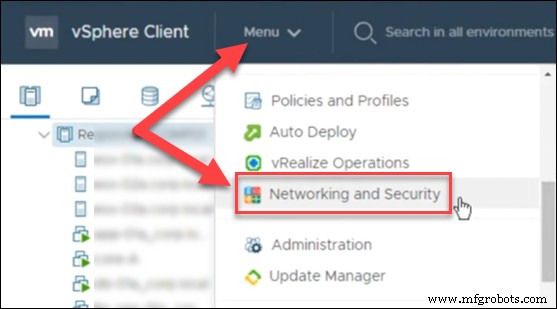
Se esta opção não aparecer na sua GUI, então a conta que usa não tem as permissões necessárias. Apenas o utilizador que conectou NSX Manager ao vCenter Server obtém acesso Enterprise Administrator. Todas as outras contas têm apenas direitos de serviço e precisam de ter permissões adequadas atribuídas.
NSX-T tem a sua própria interface, desacoplada do vCenter, chamada NSX-T Manager. Isto significa que não tem de fazer login no vCenter para gerir a sua arquitetura NSX-T.
Quando faz login no NSX-T manager, a página inicial mostra networking, security, system, e inventory overview, alarmes, etc.
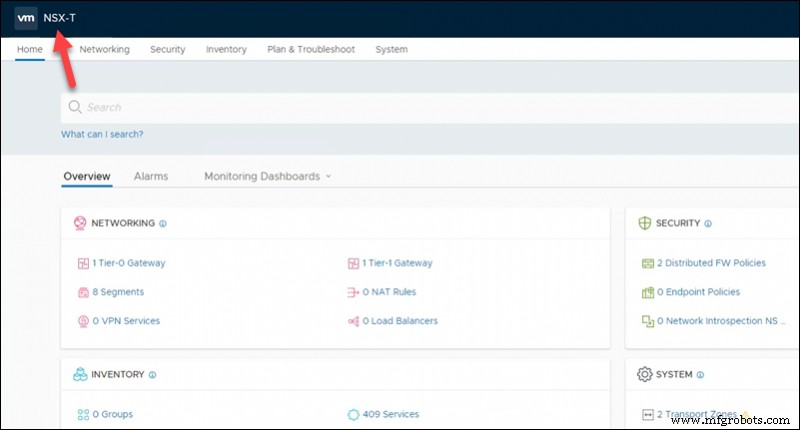
Do NSX-T Manager Web Client, pode ver os seus vCenters ou adicionar novos para puxar inventory. É aqui que NSX-T supera NSX-V com a capacidade de gerir automação de rede e segurança através de múltiplos vCenters.
Componentes Principais do NSX
Os componentes primários do VMware NSX são:
- NSX Manager
- NSX Controller
- NSX Edge
NSX Manager
NSX Manager é o componente principal usado para configurar, gerir e monitorizar todos os componentes NSX via GUI. Com as REST APIs, a configuração e manipulação de objetos são consistentes.
NSX Manager permite implementar controllers, edge distributed routers, e gerar certificados. No NSX-V, o NSX Manager funciona com um vCenter Server como uma máquina virtual. No caso do NSX-T, o NSX-T Manager pode ser conectado a múltiplos vCenters como KVM ou ESXi VM, por exemplo.
NSX Edge
VMware NSX Edge Services Gateway (ESG) é parte do VMware vCenter Server e fornece serviços de gateway essenciais como:
- DHCP
- NAT
- VPN
- Load balancing
- Perimeter firewall
- Dynamic routing
NSX Edge permite a conexão entre redes isoladas e partilhadas e conexão direta entre VMs. Além do routing east-west, este serviço permite que tenants alcancem redes públicas fornecendo a conexão north-south. Usar NSX Edge permite criar limites virtuais para as suas cargas de trabalho, componentes e tenants.
NSX Controllers
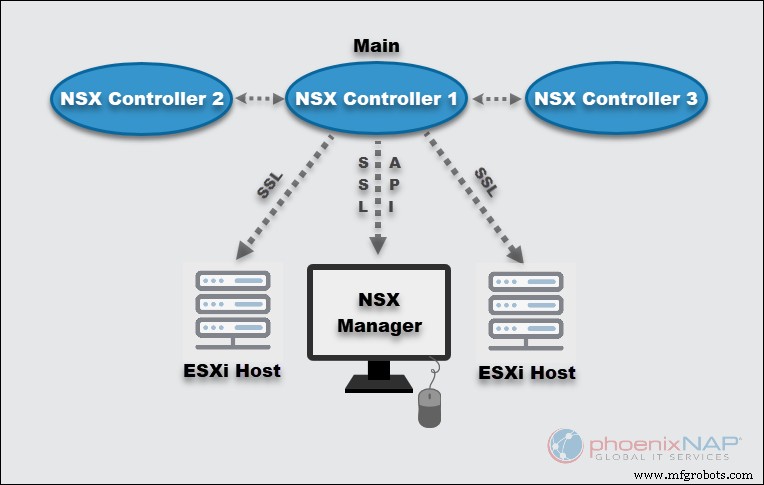
NSX Controller é um sistema de gestão de estado distribuído e o ponto de controlo central para switching e routing lógicos. Os controllers contêm toda a informação sobre hosts, VMs, distributed logical routers e VXLANs.
Este appliance virtual é crucial para instalar e monitorizar redes virtuais escaláveis e altamente disponíveis. Independentemente do tamanho de um software-defined data center, a VMware requer exatamente três controllers no NSX-T para alcançar a redundância necessária.
NSX Controller usa uma conexão Secure Sockets Layer para conectar a hosts ESXi e SSL API para interagir com NSX Manager.
Funcionalidades do NSX
Tanto NSX-V como NSX-T têm o mesmo objetivo em mente: fornecer funcionalidades para implementar redes virtuais sobre a rede física.
Algumas das funcionalidades NSX incluem:
- Distributed logical routing e switching e outras funcionalidades listadas na secção NSX Edge acima.
- Monitorização detalhada e estatísticas
- QoS
- Automação baseada em API
- Overlay baseado em software
- Interface de utilizador melhorada
No entanto, as duas ferramentas têm muitas diferenças e são construídas como dois produtos diferentes. NSX-V não pode trabalhar com múltiplos vCenters e depende fortemente do vSphere.
Por outro lado, NSX-T é uma solução cross-platform que funciona com múltiplas instâncias vCenter e diferentes ambientes. As funcionalidades mais recentes do NSX-T também incluem migração NSX-V para NSX-T e distributed IDS/IPS.
Explore a tabela de comparação abaixo e as secções para detalhes de funcionalidades para entender melhor as diferenças entre NSX-V e NSX-T.
Comparação VMware NSX-V vs. NSX-T
| Comparação de Funcionalidades | NSX-V | NSX-T |
|---|---|---|
| Funções Básicas | NSX-V oferece funcionalidades ricas como reconfiguração de implementação, provisionamento rápido e destruição de qualquer rede virtual on-demand. Isto permite que um único virtual switch conecte a múltiplos hosts num cluster utilizando o vSphere distributed switch. |
NSX-T fornece aos utilizadores uma infraestrutura software-defined ágil. É adequada para construir ambientes de aplicações cloud-native. Também fornece simplicidade para operações em networking e segurança. Tem suporte integrado para múltiplas clouds, ambientes multi-hypervisor e cargas de trabalho bare-metal. |
| Origens | Lançado inicialmente em 2012, NSX-V é construído em torno do ambiente VMware vSphere. | NSX-T origina do ecossistema vSphere, mas é construído do zero e desenhado para abordar alguns casos de uso não cobertos por NSX-V. |
| Cobertura | Arquitetura NSX-V foi construída com implementações vSphere on-premises (rede física) em mente e um vCenter Server. | NSX-T estende a sua cobertura para incluir múltiplos hypervisors, containers, ambientes cloud e servidores bare metal. NSX-T tem algumas limitações com gaps relativos a micro-segmentação. |
| Suporte de Hypervisor | vSphere network virtualization stack é suportado. | Além do stack vSphere, NSX-T também suporta OpenStack, Docker, KVM, Kubernetes, etc. |
| Migração | Migração NSX-T para NSX-V não é possível. | NSX-T Manager tem uma utilidade de migração integrada para utilizadores que querem migrar de NSX-V para NSX-T. |
| Trabalho com NSX Manager | NSX-V Manager funciona com apenas um vCenter Server. Corre em Photon OS. | NSX-T Manager suporta trabalho com múltiplos vCenters de uma vez. Corre no sistema operativo Ubuntu. |
| Implementação | Pode ser implementado apenas como ESXi VM. | NSX-T Manager atua como solução standalone e pode ser implementado como ESXi ou KVM VM. |
| Routing | NSX-V usa network edge security e gateway services que são usados para isolar redes virtualizadas. NSX Edge é instalado tanto como logical distributed router como edge services gateway. |
NSX-T routing é desenhado para ambientes cloud e uso multi-cloud. É desenhado para casos de uso multi-tenancy e para ambientes heterogéneos. |
| Protocolos de Encapsulamento Overlay | NSX-V usa protocolo de encapsulamento VXLAN | NSX-T usa Geneve, um protocolo mais avançado |
| Modos de Replicação de Logical Switch | Unicast, Multicast, Hybrid | Unicast (Two-tier ou Head) |
| Uso de Virtual Switches | vSphere Distributed Switch (VDS) | Open vSwitch (OVS) ou N-VDS |
| Two-tier Distributed Routing | Não Disponível | Disponível |
| APR Suppression | Disponível | Disponível |
| Integração para Inspeção de Tráfego | Disponível | Não Disponível |
| Configuração de Esquema de Endereços IP para Segmentos de Rede | Manual | Automática |
| Kernel Level Distributed Firewall | Disponível | Disponível |
A tabela mostrou um resumo de comparação de funcionalidades NSX-V vs. NSX-T. Continue a ler para aprender mais detalhes sobre as diferenças entre as duas soluções.
Routing
Ambas as soluções VMware NSX fornecem capacidades de dynamic routing que superam as que routers físicos oferecem. No entanto, diferenças de routing entre NSX-V e NSX-T são numerosas.
Na sua base, NSX-T é desenhado com cloud multi-tenancy em mente. Como a configuração de router provider e tenant requer isolamento, suporte multi-tier routing foi introduzido com NSX-T:
- Tier 0 logical routing para o utilizador admin provider.
- Tier 1 logical routing control para o utilizador admin tenant.
NSX-V ESG (Edge Services Gateway) fornece essenciais DHCP, NAT, VPN services, e DLR (distributed logical routers) para isolar redes virtuais. Desta forma, NSX permite comunicação entre VMs com menos network hops do que com routing tradicional. No entanto, a falta de suporte para tiered routing e multi-tenancy deixa NSX-V atrás do NSX-T.
Logical Switching e Bridging no NSX
NSX-V e NSX-T usam redes overlay para imitar VLANs convencionais e fornecer manipulação de rede mais fácil através de logical switching e bridging. As funcionalidades assemelham-se às de rede física.
Com NSX-V, logical switches são acoplados com VXLANs para encapsular e direcionar tráfego VM para a rede física. Ao permitir Layer 2 bridging entre um VLAN físico e um logical switch, NSX-V expande o conjunto de funcionalidades. Isto inclui ligar componentes físicos com virtuais quando virtualização completa não é possível. NSX-V suporta múltiplos Layer 2 bridges.
Semelhante ao seu homólogo mais antigo, NSX-T fornece funcionalidade overlay usando logical switching mas com um protocolo de encapsulamento mais avançado. L2 bridging no NSX-T requer um dedicated bridge node a ser criado. Enquanto no NSX-V, bridging acontece no nível do kernel do hypervisor onde reside um controller VM.
Overlay Encapsulation no NSX: VXLAN vs. Geneve
Tal como com outras funcionalidades, NSX-V baseia-se em VXLAN encapsulation mais tradicional quando comparado com NSX-T. Virtual Extensible LAN permite criar cerca de 16 milhões de segmentos de rede virtual, superando as limitações de VLAN e 4094 redes possíveis. Este número ajudou grandes organizações a segmentar rede virtual de forma mais relaxada.
Geneve significa Generic Network Virtualization Encapsulation e compila o melhor de outros protocolos de encapsulamento, incluindo VXLAN e STT. NSX-T baseia-se em Geneve para entregar informação de identificador de rede virtual com alta throughput e menor uso de recursos. Geneve é um protocolo flexível o que significa que consegue incluir outros metadados à medida que redes evoluem.
Segurança e Micro-Segmentação
Tanto NSX-V como NSX-T permitem que organizações separem data centers em segmentos lógicos de segurança de rede e atinjam proteção de aplicação a nível de workload. Desta forma, pode definir granularmente políticas de segurança de rede. Pode segmentar um VDC em torno de objetos vCenter e hosts, nomes de VMs ou funcionalidades, ou usando endereços IP, portas, etc.
Soluções NSX usam um distributed firewall a nível de hypervisor para lidar com todos os parâmetros de rede e políticas de segurança. Pode usar utilizadores e grupos AD para definir regras onde AD Domain Controller (ADDC) está implementado.
No entanto, NSX-T oferece mais funcionalidades de segurança e aplicação de regras de segurança mais granular do que NSX-V. No entanto, todas as funções de segurança NSX são construídas para automação contínua para evitar os confins de configuração e manutenção manual.
Opções de Implementação
O processo de implementação é bastante semelhante para ambos os produtos, mas existem muitas diferenças entre as funcionalidades NSX-V e NSX-T. Aqui estão algumas discrepâncias críticas na implementação:
- Com NSX-V, há integração apertada com VMware vSphere e vCenter. Uma instância NSX Manager é implementada apenas como ESXi VM e tem de ser registada com vCenter. Por outro lado, pode implementar NSX-T tanto em KVM como ESXi VM enquanto vCenter não é requerido. Adicionalmente, múltiplos NSX Managers são suportados.
- Em contraste com NSX-T onde Manager e Controller estão incluídos no mesmo componente virtual, precisa de implementar um NSX controller para NSX-V Manager.
- NSX-T permite implementar um cluster de três NSX controllers para redundância aumentada.
- Não é possível usar standard virtual switches com NSX-V pois requer que implemente um vDS. NSX-T usa nova tecnologia de virtual switch N-VDS ou Open vSwitches (OVS) para hosts KVM.
Licenciamento NSX
O lado bom do licenciamento NSX-V e NSX-T é que a VMware não divide os produtos. Se já tem uma licença NSX-V, pode começar a usar NSX-T quando estiver pronto.
A solução agora chama-se VMware NSX Data Center e tem as seguintes edições:
- Standard
- Professional
- Advanced
- Enterprise Plus
Com o aumento do trabalho remoto, a VMware também introduziu edição Remote Office Branch Office (ROBO).
Escolhendo Entre NSX-V e NSX-T
As maiores diferenças nos sistemas NSX-V vs. NSX-T são evidentes na tabela e secções acima. O primeiro está intimamente associado ao ecossistema VMware vSphere. O outro é irrestrito, não atado a uma plataforma ou hypervisor específico.
Para determinar qual opção NSX é melhor para si, considere o caso de uso para cada produto.
Escolhendo NSX-V
Este produto continua a ser uma escolha válida nos seguintes casos de uso NSX-V:
- Para cargas de trabalho on-premises sem múltiplos hypervisors.
- Quando o seu data center usa apenas VMware vSphere.
- Se o seu ambiente de TI não usa mais que uma instância vCenter.
- Se não precisa de uma infraestrutura on-prem altamente redundante com múltiplos NSX Managers.
Escolhendo NSX-T
VMware NSX-T com muitas atualizações e melhorias ultrapassou NSX-V em quase todos os casos. Casos de uso NSX-T cobrem o seguinte:
| Segurança | Automação | Multi-Cloud Virtual Networking | Cloud-native app support |
|---|---|---|---|
| Critical application lockdown | Fast deployment of full-stack applications. | Suporte para ambientes multi-cloud | Funcionalidades avançadas de networking e segurança para microserviços e aplicações containerizadas. |
| Proteção de workloads individuais | Integração com outras ferramentas de automação. | Cross-site network virtualization para negócios em rápido crescimento. | Per-container security policies |
| Criação de DMZ lógica | Aplicação automática de security policy e access rules ao migrar VMs para outras subnets. | Extensão de single para multi data center. | Native container-to-container Layer 3 networking |
| Micro-segmentação para políticas de segurança granulares | Configuração e gestão de rede consistente e sem erros |
Conclusão: VMware NSX Fornece uma Forte Plataforma de Virtualização de Rede
NSX-T e NSX-V ambos resolvem muitos problemas de virtualização, oferecem conjuntos completos de funcionalidades e proporcionam um ambiente ágil e seguro. NSX-V é a plataforma original de virtualização de rede e segurança que foi rei da colina por muitos anos. À medida que os negócios crescem, há menos empresas com data centers on-premises únicos e mais ambientes de TI baseados em cloud.
É aqui que NSX-T entra. A sua constante expansão de funcionalidades e suporte multi-site e cloud está a tornar NSX-V obsoleto. Agora, a VMware rotula a sua solução NSX como VMware NSX Data Center. Com as ferramentas necessárias para mover e lidar com os seus dados, independentemente da rede física subjacente, NSX ajuda-o a ajustar-se às constantes mudanças nas aplicações.
A escolha que fizer depende de quais funcionalidades NSX atendem às suas necessidades de negócio. Se está no mercado para NSX, contacte-nos para mais informações e migração NSX-V para NSX-T. Continue a ler o nosso blog para aprender mais sobre diferentes ferramentas e encontrar as melhores soluções para os seus requisitos de networking.
Computação em Nuvem
- Flexibilidade Impulsiona Sucesso no Monitoramento de Nuvem Empresarial: Como a AppNeta Entrega
- Ethernet: A Espinha Dorsal da Confiabilidade em Veículos Autônomos
- Chave do Sucesso em Confiabilidade: Mudança Cultural Acima de Tecnologia
- Por que Toda Instalação Precisa de um Campeão de CMMS – A Chave para Implementação Bem-sucedida
- JDK, JRE e JVM Explicados: Diferenças-Chave e Como Funcionam Juntos
- Java vs. C#: 10 Diferenças-Chave Explicadas
- Java vs Python: Diferenças Centrais e Escolhendo a Linguagem Certa
- CLPs vs UTRs: Diferenças-Chave e Tendências de Mercado
- Entendendo G-Code vs M-Code: Diferenças Essenciais para Operadores CNC
- Usinagem CNC vs. Impressão 3D: Qual Processo Atende Melhor às Suas Necessidades de Produção