



Dominando SOC: Melhores Práticas, Benefícios e Frameworks para Cibersegurança
Neste artigo vai aprender:
- Entender o que é um Security Operations Center e como deteção e resposta ativas previnem violações de dados.
- Seis pilares das operações de segurança modernas que não pode ignorar.
- As oito melhores práticas de SOC voltadas para o futuro para acompanhar o futuro da cibersegurança. Incluindo visão geral e comparação de Modelos de Framework atuais.
- Descubra por que a sua organização precisa de implementar um programa de segurança baseado em threat intelligence avançado.
- In-house ou outsourcing para um managed security provider? Ajudamos a decidir.
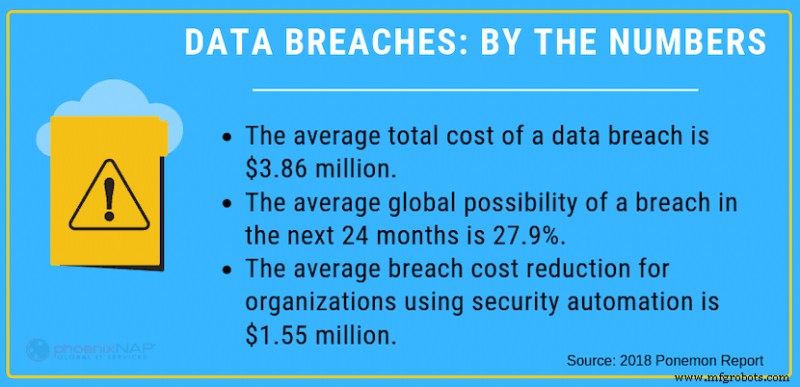
O custo total médio de uma violação de dados em 2018 foi de 3,86 milhões de dólares. À medida que os negócios se tornam cada vez mais dependentes de tecnologia, a cibersegurança está a tornar-se uma preocupação mais crítica.
A segurança na cloud pode ser um desafio, particularmente para pequenas e médias empresas que não têm uma equipa de segurança dedicada on-staff. A boa notícia é que existe uma opção viável para empresas que procuram uma melhor forma de gerir riscos de segurança — security operations centers (SOCs).
Neste artigo, veremos mais de perto o que são SOCs, os benefícios que oferecem. Também veremos como empresas de todos os tamanhos podem aproveitar SOCs para proteção de dados.
O que é um Security Operations Center?
Um security operations center é uma equipa de profissionais de cibersegurança dedicados a prevenir violações de dados e outras ameaças de cibersegurança. O objetivo de um SOC é monitorizar, detetar, investigar e responder a todos os tipos de ameaças cibernéticas 24/7.
Membros da equipa usam uma ampla gama de soluções tecnológicas e processos. Estes incluem sistemas de security information and event management (SIEM), firewalls, deteção de violação, deteção de intrusão e probes. SOCs têm muitas ferramentas para realizar continuamente vulnerabilidades scans de rede para ameaças e fraquezas e abordar essas ameaças e deficiências antes que se tornem um problema grave.
Pode ajudar a pensar num SOC como um departamento de TI focado exclusivamente em segurança, em oposição a manutenção de rede e outras tarefas de TI.
6 Pilares das Operações de SOC Modernas
As empresas podem optar por construir um security operations center in-house ou fazer outsourcing para MSSP ou managed security service providers que oferecem serviços SOC. Para pequenas e médias empresas que não têm recursos para desenvolver a sua própria equipa de deteção e resposta, outsourcing para um fornecedor de serviços SOC é muitas vezes a opção mais custo-efetiva.
Através dos seis pilares das operações de segurança, pode desenvolver uma abordagem abrangente à cibersegurança.
- Estabelecer Consciencialização de AtivosO primeiro objetivo é discovery de ativos. As ferramentas, tecnologias, hardware e software que compõem estes ativos podem diferir de empresa para empresa, e é vital para a equipa desenvolver uma consciencialização completa dos ativos que têm disponíveis para identificar e prevenir problemas de segurança.
- Monitorização de Segurança PreventivaQuando se trata de cibersegurança, prevenção será sempre mais eficaz que reação. Em vez de responder a ameaças à medida que acontecem, um SOC trabalhará para monitorizar uma rede 24/7. Ao fazê-lo, podem detetar atividades maliciosas e preveni-las antes que causem danos graves.
- Manter Registos de Atividade e ComunicaçõesNo caso de um incidente de segurança, analistas de SOC precisam de ser capazes de retraçar atividade e comunicações numa rede para descobrir o que correu mal. Para isso, a equipa é encarregada de gestão detalhada de logs de toda a atividade e comunicações que ocorrem numa rede.
- Classificação de Alertas de SegurançaQuando incidentes de segurança ocorrem, a equipa de incident response trabalha para fazer triagem da severidade. Isto permite a um SOC priorizar o foco na prevenção e resposta a alertas de segurança que são especialmente sérios ou perigosos para o negócio.
- Modificar DefesasCibersegurança eficaz é um processo de melhoria contínua. Para acompanhar a paisagem em constante mudança de ameaças cibernéticas, um security operations center trabalha para adaptar e modificar continuamente as defesas de uma rede numa base contínua, conforme necessário.
- Manter ConformidadeEm 2019, há mais regulamentos de conformidade e medidas de proteção obrigatórias sobre cibersegurança do que nunca. Além da gestão de ameaças, um security operations center também deve proteger o negócio de problemas legais. Isto é feito garantindo que estão sempre em conformidade com os mais recentes regulamentos de segurança.
Melhores Práticas de Security Operations Center
Ao construir um SOC para a sua organização, é essencial manter um olho no que o futuro da cibersegurança reserva. Fazê-lo permite desenvolver práticas que segurarão o futuro.
Melhores Práticas de SOC Incluem:
Alargar o Foco da Segurança da Informação
A computação em cloud deu origem a uma ampla gama de novos processos baseados em cloud. Também expandiu dramaticamente a infraestrutura virtual da maioria das organizações. Ao mesmo tempo, outros avanços tecnológicos como internet of things tornaram-se mais prevalentes. Isto significa que as organizações estão mais conectadas à cloud do que nunca. No entanto, também significa que estão mais expostas a ameaças do que nunca. Ao construir um SOC, é crucial alargar o âmbito da cibersegurança para proteger continuamente novos processos e tecnologias à medida que entram em uso.
Expandir a Ingestão de Dados
Quando se trata de cibersegurança, recolher dados pode muitas vezes provar-se incrivelmente valioso. Recolher dados sobre incidentes de segurança permite a um security operations center colocar esses incidentes no contexto adequado. Também lhes permite identificar melhor a fonte do problema. Avançando, um foco aumentado em recolher mais dados e organizá-los de forma significativa será crítico para SOCs.
Análise de Dados Melhorada
Recolher mais dados só é valioso se os puder analisar profundamente e tirar conclusões. Portanto, uma prática essencial de SOC a implementar é uma análise mais profunda e abrangente dos dados que tem disponíveis. Focar em melhor análise de segurança de dados capacitará a sua equipa SOC a tomar decisões mais informadas sobre a segurança da sua rede.
Aproveitar Automação de Segurança
A cibersegurança está a tornar-se cada vez mais automatizada. Aplicar melhores práticas DevSecOps para completar tarefas de segurança mais tediosas e demoradas liberta a sua equipa para focar todo o seu tempo e energia noutas tarefas mais críticas. À medida que a automação de cibersegurança continua a avançar, as organizações precisam de focar em construir SOCs desenhados para aproveitar os benefícios que a automação oferece.
Funções e Responsabilidades do Security Operations Center
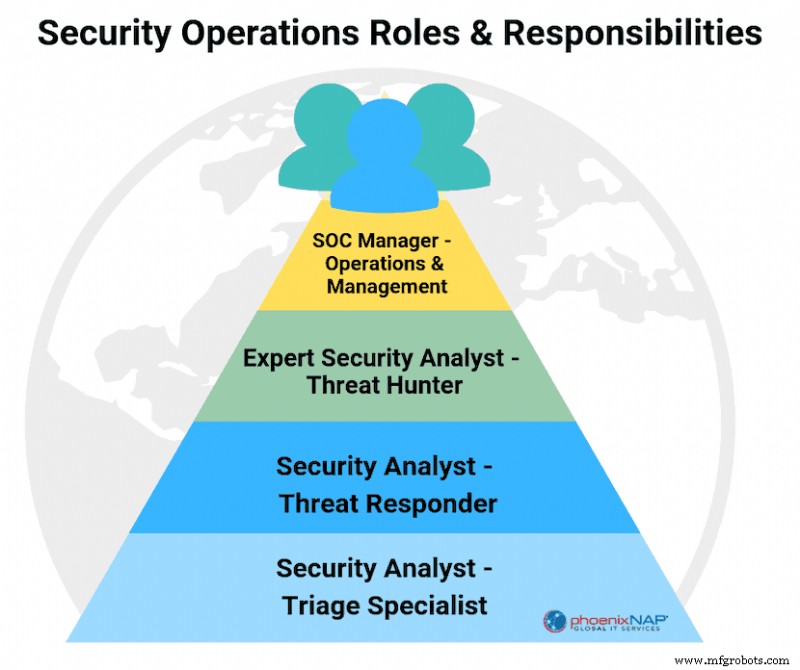
Um security operations center é composto por vários membros individuais da equipa. Cada membro tem deveres únicos. Os membros específicos que compõem a equipa de incident response podem variar. Posições comuns — junto com as suas funções e responsabilidades — que encontrará numa equipa de segurança incluem:
- SOC ManagerO manager é o chefe da equipa. É responsável por gerir a equipa, definir orçamentos e agendas, e reportar a gestores executivos dentro da organização.
- Security AnalystUm security analyst é responsável por organizar e interpretar dados de segurança de relatório ou auditoria SOC. Também, fornecer gestão de risco em tempo real, avaliação de vulnerabilidade e security intelligence fornecem insights sobre o estado de preparação da organização.
- Forensic InvestigatorNo caso de um incidente, o forensic investigator é responsável por analisar o incidente para recolher dados, evidências e behavior analytics.
- Incident ResponderIncident responders são os primeiros a ser notificados quando alertas de segurança acontecem. São então responsáveis por realizar uma avaliação inicial e threat assessment do alerta.
- Compliance AuditorO compliance auditor é responsável por garantir que todos os processos realizados pela equipa são feitos de forma a cumprir padrões regulamentares.
Modelos Organizacionais de SOC
Nem todos os SOCs são estruturados sob o mesmo modelo organizacional. Processos e procedimentos de security operations center variam baseados em muitos fatores, incluindo as suas necessidades únicas de segurança.
Modelos organizacionais de security operations centers incluem:
- Internal SOC
Um internal SOC é uma equipa in-house composta por profissionais de segurança e TI que trabalham dentro da organização. Membros da equipa interna podem estar espalhados por outros departamentos. Também podem compor o seu próprio departamento dedicado à segurança. - Internal Virtual SOC
Um internal virtual SOC é composto por profissionais de segurança a tempo parcial que trabalham remotamente. Membros da equipa são primariamente responsáveis por reagir a ameaças de segurança quando recebem um alerta. - Co-Managed SOC
Um co-managed SOC é uma equipa de profissionais de segurança que trabalham junto com um fornecedor terceirizado de serviços de cibersegurança. Este modelo organizacional combina essencialmente uma equipa semi-dedicada in-house com um fornecedor de serviços SOC terceirizado para uma abordagem co-managed à cibersegurança. - Command SOC
Command SOCs são responsáveis por supervisionar e coordenar outros SOCs dentro da organização. São tipicamente encontrados apenas em organizações grandes o suficiente para ter múltiplos SOCs in-house. - Fusion SOC
Um fusion SOC é desenhado para supervisionar os esforços da equipa de TI maior da organização. O seu objetivo é guiar e assistir a equipa de TI em assuntos de segurança. - Outsourced Virtual SOC
Um outsourced virtual SOC é composto por membros da equipa que trabalham remotamente. Em vez de trabalhar diretamente para a organização, um outsourced virtual SOC é um serviço terceirizado. Outsourced virtual SOCs fornecem serviços de segurança a organizações que não têm uma equipa de security operations center in-house on-staff.
Aproveite os Benefícios Oferecidos por um SOC
Perante ameaças de segurança em constante mudança, a segurança oferecida por uma equipa de security operations center é uma das avenidas mais benéficas que as organizações têm disponíveis. Ter uma equipa de profissionais dedicados de segurança da informação a monitorizar a sua rede, deteção de ameaças de segurança, e a trabalhar para reforçar as suas defesas pode ajudar muito a manter os seus dados sensíveis seguros.
Se gostaria de saber mais sobre os benefícios oferecidos por uma equipa de security operations center e as opções disponíveis para a sua organização, convidamo-lo a contactar-nos hoje.
Para a sua próxima leitura, sugerimos ver o que é SecOps.
Computação em Nuvem
- Dominando Monitoramento Sintético: Melhores Práticas Comprovadas para Desempenho Confiável de SaaS e Web
- Estratégias Cloud-Native Comprovadas para Agilidade de Negócios e Economia de Custos
- Melhores Práticas de Segurança no Azure: Diretrizes Essenciais para Proteger Sua Infraestrutura na Nuvem
- Práticas Essenciais de Segurança para Fog Computing
- Sustainable E-Commerce: How Online Retailers Can Deliver On Time, Cut Costs, and Protect the Planet
- Entendendo Ordens de Trabalho: Essenciais e Melhores Práticas para Gestão de Operações
- Segurança IoT Desmistificada: Protegendo Seus Dispositivos Conectados
- 50 Melhores Práticas Comprovadas para Gestão Eficaz de Ativos de TI
- Identificação de Ativos: Métodos Comprovados e Melhores Práticas para Rastreamento Preciso
- Sistemas de Gestão de Inventário: Definição, Benefícios e Melhores Práticas para Todas as Indústrias