



Lições de Segurança IIoT do Ataque DDoS Mirai
 O ataque DDoS Mirai que se desenrolou na sexta-feira passada expôs uma fraqueza fundamental nas implantações IoT atuais. Embora tenha visado dispositivos de consumo, as mesmas vulnerabilidades ressoam em ambientes industriais. O botnet alavancou dezenas de milhões de endereços IP, explorando senhas padrão definidas pelo fabricante que são notoriamente fáceis de adivinhar. Quantos operadores industriais encontraram o mesmo dilema de senha padrão? Mais importante, quantos já auditaram seus dispositivos para confirmar a mudança de senha? Os números sugerem que o último é uma prática rara.
Embora possa parecer que redes industriais estão isoladas de tais ataques em larga escala, a estratégia de ataque subjacente é diretamente aplicável. Comprometendo um ou muitos dispositivos periféricos, um adversário pode lançar ataques secundários contra ativos críticos ou redes inteiras. Defensores industriais devem, portanto, antecipar e mitigar este vetor de "ataque lateral".
- Os dispositivos são implantados em locais remotos, difíceis de gerenciar, onde atualizações de software são esporádicas ou ausentes.
- Eles operam autonomamente com supervisão mínima do operador; administradores frequentemente os configuram uma vez e os esquecem.
- Eles se conectam a redes mais amplas e compartilham dados, aumentando a exposição.
- Vetores de comprometimento são tipicamente simples e de baixo custo.
- Segurança de transporte de rede é frequentemente insuficiente, deixando dados vulneráveis.
- Como dispositivos comprometidos são meros trampolins, fabricantes têm pouco incentivo para investir em segurança robusta.
Essas características espelham seu ambiente industrial? Elas espelham, e a história confirma. O ataque de 2015 ao sistema SCADA de distribuição de eletricidade da Ucrânia demonstrou que confiar em isolamento e anonimato não é mais suficiente. À medida que mais dispositivos industriais se integram com a internet e redes privadas, a superfície de ataque se amplia. Ameaças também podem entrar via intrusão física (ex: Stuxnet) ou explorando software mal projetado. A suposição de que uma rede pode ser perfeitamente guardada é irrealista; em vez disso, devemos projetar para a presença de adversários internos.
A primeira linha de defesa é o endurecimento de dispositivos. Indústrias precisam adotar práticas abrangentes de assinatura e segurança que cubram chips de hardware, sistemas operacionais, bibliotecas e aplicações. Secure boot, mecanismos de chain-of-trust e firmware assinado são pré-requisitos essenciais para qualquer implantação industrial.
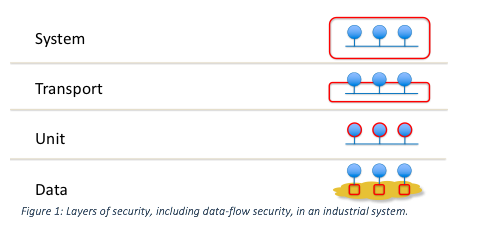
Mesmo com segurança robusta de dispositivos, não podemos assumir que todos os participantes da rede permaneçam não comprometidos. Dados industriais são críticos para a missão e devem ser protegidos em todas as camadas.
Entre o padrão OMG Secure DDS e o RTI Connext® DDS Secure — soluções que incorporam segurança diretamente na infraestrutura de distribuição de dados. O RTI Connext DDS, construído sobre o padrão OMG Secure DDS, oferece:
- Autenticação de descoberta
- Controle de acesso centrado em dados
- Proteção criptográfica
- Marcação e logging
- Não-repúdio
- Multicast seguro
Essas capacidades são agnósticas de transporte e plug-and-play, permitindo que organizações substituam bibliotecas de segurança subjacentes via APIs padrão sem alterar lógica de aplicação.
Principais distinções do Secure DDS comparado a ferramentas tradicionais de segurança de rede:
- Segurança é integral à infraestrutura e refletida em métricas de Quality-of-Service.
- Suporta controle de acesso granular no nível de tópico de dados — o que chamamos de segurança de fluxo de dados.
- Permite uma mistura configurável de criptografia, autenticação e controle de acesso adaptada a cada tópico de dados.
- Configuração impulsiona segurança; desenvolvedores de aplicação podem focar em funcionalidade enquanto arquitetos gerenciam políticas de segurança.
Secure DDS entrega um paradigma fundamentalmente diferente: segurança assada no tecido da rede desde o dia um. Isso leva a implantação mais simples, performance mais alta e maior resiliência. Nossos clientes, que confiam no DDS Secure para algumas das aplicações industriais mais críticas, atestam sua eficácia.
Ferramentas já estão disponíveis; o próximo passo é adotá-las e traçar um caminho de migração para este modelo seguro. Saiba mais sobre RTI Connext DDS Secure aqui e entre em contato para explorar como as soluções da RTI podem proteger seu ambiente IIoT.
[i] https://www.techrepublic.com/article/dyn-ddos-attack-5-takeaways-on-what-we-know-and-why-it-matters/
[ii] https://www.computerworld.com/article/3134746/security/fridays-iot-based-ddos-attack-has-security-experts-worried.html
Tecnologia da Internet das Coisas
- Segurança IoT: O Maior Desafio e Como Superá-lo
- Protegendo a IoT Industrial: Um Roteiro Prático
- Por Que Não Existe um Padrão Universal de Segurança para IoT? Entendendo o Cenário Complexo
- Por Que Sistemas Industrial IoT São Alvos Principais para Ciberataques — e Como Protegê‑los
- Protegendo IoT: Blindando sua Rede contra Ciberataques
- Perspectiva Futura: Avançando Industrial IoT para Excelência em Produção
- Como Tecnologias Narrowband Impulsionam Revolução IoT
- Como 5G Está Transformando Carros Conectados: Velocidade, Segurança e Recursos Inteligentes
- Construindo a Base para o Sucesso do IoT Empresarial
- Lições de Segurança IoT de Violações Recentes: Protegendo Sua Empresa