



Escalando Redes IoT: Superando Desafio de Escalabilidade com Automação Cisco DNA Center
A Internet das Coisas (IoT) apresenta uma gama de desafios para engenheiros de rede. No post anterior, explorei como a Cisco aborda a questão primordial de segurança. Hoje, enfrentamos o próximo obstáculo: escalabilidade.
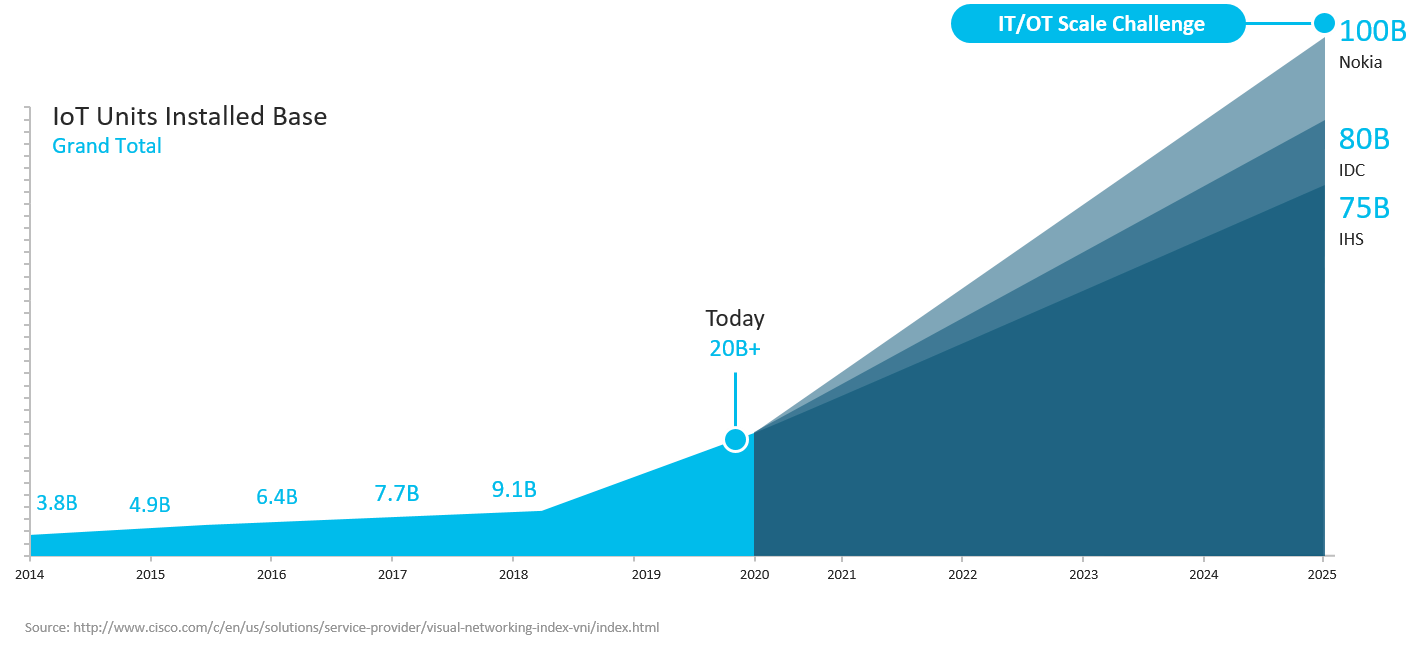
Conforme ilustrado abaixo, dezenas de bilhões de dispositivos devem entrar online nos próximos anos, levantando preocupações significativas de escalabilidade para implantações IoT.
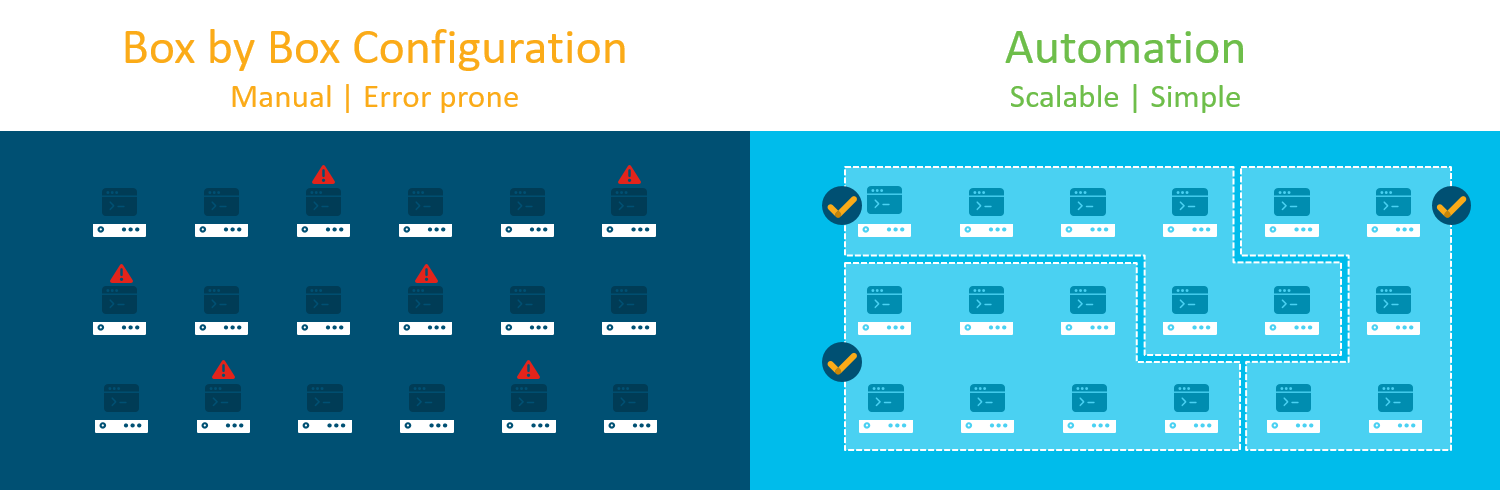
Como organizações podem escalar segurança e políticas de rede para acomodar frota tão massiva de dispositivos? Configurar cada dispositivo IoT como fazemos com equipamentos de rede tradicionais — um por vez — simplesmente não atende demandas de escalabilidade de ambientes IoT modernos. Configuração manual, box-by-box, é lenta e propensa a erros.
A solução reside em automação. Implantar políticas em escala através de automação acelera provisionamento e simplifica gestão de software. Isso é alcançado através de acesso definido por software.
Escalando IoT com Cisco DNA Center
Suponha que você precise aplicar política de rede a seus dispositivos IoT. Cada dispositivo deve residir em sua própria VLAN, isolado do resto da rede corporativa para prevenir movimento lateral por atacantes.
Com Cisco DNA Center, criar nova rede virtual é tão simples quanto nomear a rede e selecionar os grupos de usuários, dispositivos ou aplicações que pertencem a ela — conhecidos como Grupos Escaláveis. Arrastando e soltando os ícones relevantes e clicando salvar, a plataforma segmenta automaticamente os dispositivos IoT para que só possam se comunicar com dispositivos especificados na rede virtual. Não há necessidade de configurar manualmente VLANs, escopos DHCP ou ACLs; o operador pode aplicar políticas sem expertise profunda em networking.
A Scalable Group Tag (SGT) é o habilitador-chave. Uma SGT é objeto de política lógica que identifica endpoints, usuários ou aplicações aos quais uma política se aplica. SGTs suportam Group-Based Policies independentes de endereço IP, permitindo operadores aplicar regras a grupos inteiros em vez de endereços IP individuais — método que se torna incontrolável em escala.
Esta abordagem espelha o processo usado para dispositivos corporativos tradicionais. No entanto, endpoints IoT tipicamente carecem do poder computacional e recursos de hardware de switches de data center, sendo menores, mais leves e mais eficientes energeticamente.
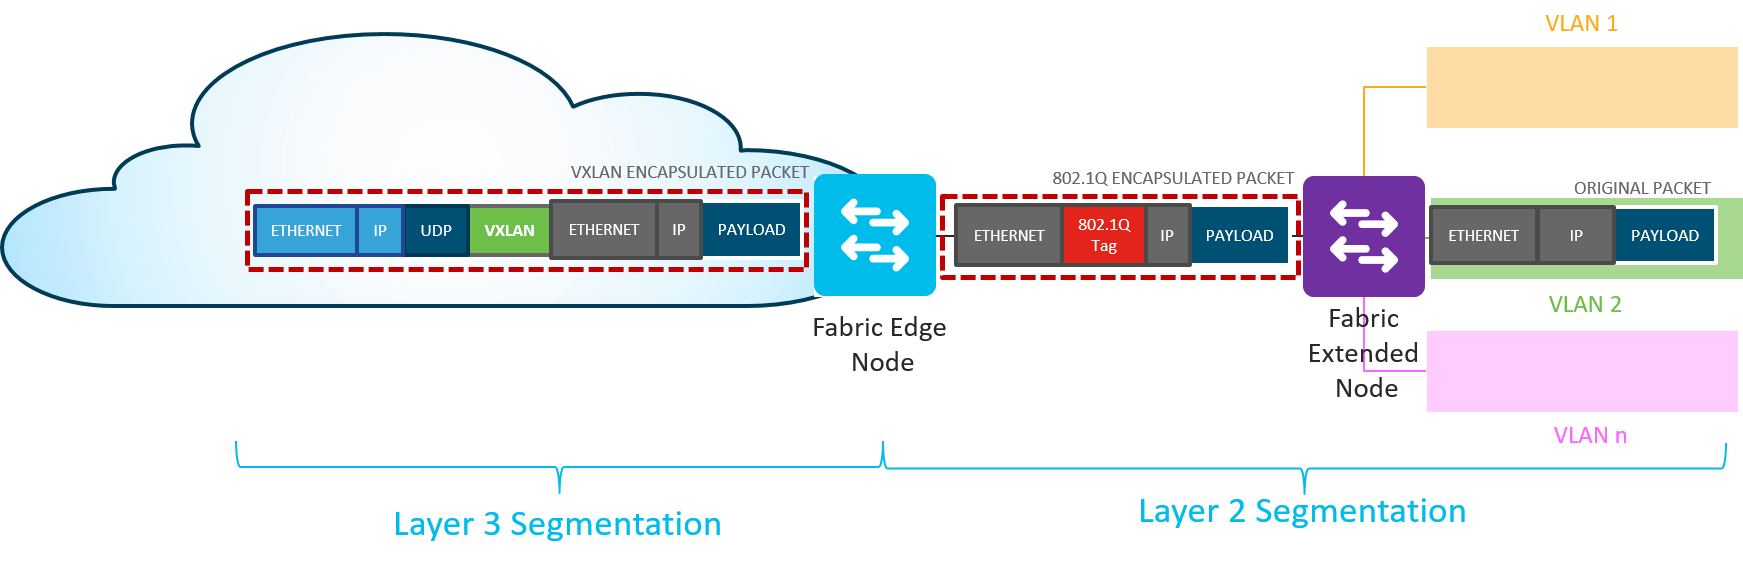
Para reconciliar necessidade de segmentação com restrições de hardware de IoT, a Cisco introduziu Nós Estendidos de Acesso Definido por Software. Estes nós permitem o seguinte fluxo de trabalho:
- O nó estendido conecta-se a um único nó Edge via porta trunk 802.1Q, suportando uma ou múltiplas VLANs com atribuição estática.
- Portas de switch no nó estendido são atribuídas estaticamente a um pool de IP gerenciado no Cisco DNA Center.
- Mapeamento SGT é realizado através de mapeamento pool-para-grupo no Cisco DNA Center no nó Edge conectado.
- Imposição de política de tráfego baseada em Scalable Group ACLs é executada no nó Edge.
Escalar redes corporativas tradicionais era desafiador quando operadores tinham que configurar cada dispositivo manualmente. Fazê-lo para bilhões de endpoints IoT é quase impossível. As capacidades de acesso definido por software e automação da Cisco resolvem este problema, permitindo que a mesma interface de gestão usada para dispositivos corporativos governe implantações IoT de forma eficiente e eficaz.
Interessado em saber mais? Assista nosso webinar sob demanda, "Cisco IoT: Impulsione Transformação nos Setores de Segurança Pública, Óleo e Gás e Manufatura." Certifique-se de retornar ao blog Cisco IoT para insights adicionais sobre os principais desafios enfrentados pela IoT corporativa, incluindo segurança.
Tecnologia da Internet das Coisas
- Segurança IoT: O Maior Desafio e Como Superá-lo
- FAQs do IXON Cloud: Preços, Recursos, Segurança e Mais
- Revitalizando a Manutenção: Da Obsolescência à Excelência Sustentável
- Como Liderança Voluntária Impulsiona Avanço em Manutenção e Confiabilidade
- Fundamentos de Segurança IoT: Protegendo Dispositivos contra Ameaças Cibernéticas Modernas
- Entendendo o Purgatório de Pilotos em IIoT e Estratégias para Superá-lo
- Como Drones, Analytics de IoT e IA Estão Revolucionando o Gerenciamento de Vegetação para Utilities
- Violação da SolarWinds Revela Vulnerabilidades de Segurança em IoT e Supply Chain
- Dominando a Sobremoldagem: Insights Principais, Materiais e Aplicações
- Secadores por Refrigeração Explicados: Controle de Umidade e Benefícios Ambientais