



Identificando e Mitigando Riscos de Privacidade no Design de Sistemas Embarcados
Dispositivos embarcados são cada vez mais ubíquos, mas cada novo produto conectado à Internet traz novas preocupações de privacidade. Felizmente, um portfólio crescente de silício e serviços de software off-the-shelf pode ajudar designers a construir resistência contra intrusão e exposição não autorizada de dados. O primeiro passo é identificar as ameaças exatas que devem ser mitigadas.
Na prática, privacidade significa impedir que qualquer parte — exceto um proprietário autorizado — acesse informações específicas. Embora privacidade seja um subconjunto de segurança, as duas são distintas. Segurança também protege contra modificação ou destruição maliciosa de dados. Um sistema pode ser seguro sem ser privado, mas um sistema privado deve ser seguro.
Estruturas regulatórias mundialmente — como GDPR, CCPA e numerosas leis nacionais — mandam a proteção de informações de identificação pessoal (PII). PII clássico inclui nomes, endereços, números de contas, localizações, dados de saúde, imagens e atividades. No entanto, nem todos os dados sensíveis são PII óbvios. Por exemplo, a configuração de temperatura de um termostato sozinha é inofensiva, mas quando combinada com a localização do dispositivo torna-se pessoalmente identificável. Saber que o termostato de uma casa específica lê 13 °C (55 °F) pode sinalizar que os ocupantes estão fora, tornando a propriedade alvo de furto.
Produtos embarcados armazenam e transmitem vastas quantidades de dados — tanto em repouso (em memória ou flash) quanto em trânsito (entre barramentos, redes, ou até em trilhas de PCB). Proteger esses dados tipicamente requer criptografia, que por sua vez exige salvaguardar as chaves de criptografia. Além disso, firmware e sistemas operacionais devem ser endurecidos contra adulteração; caso contrário, um microcontrolador comprometido poderia vazar deliberadamente informações sensíveis.
Vetores de ataque são diversos. Adversários remotos podem espionar tráfego de rede, realizar interceptações man-in-the-middle (MITM), ou injetar código malicioso via atualizações over-the-air. Adversários físicos, ou mesmo aqueles apenas em proximidade, podem sondar linhas de sinal, monitorar consumo de energia ou emanações eletromagnéticas para recuperar chaves, substituir mídia de armazenamento, ou remover embalagens protetoras para inspeção em nível de die.
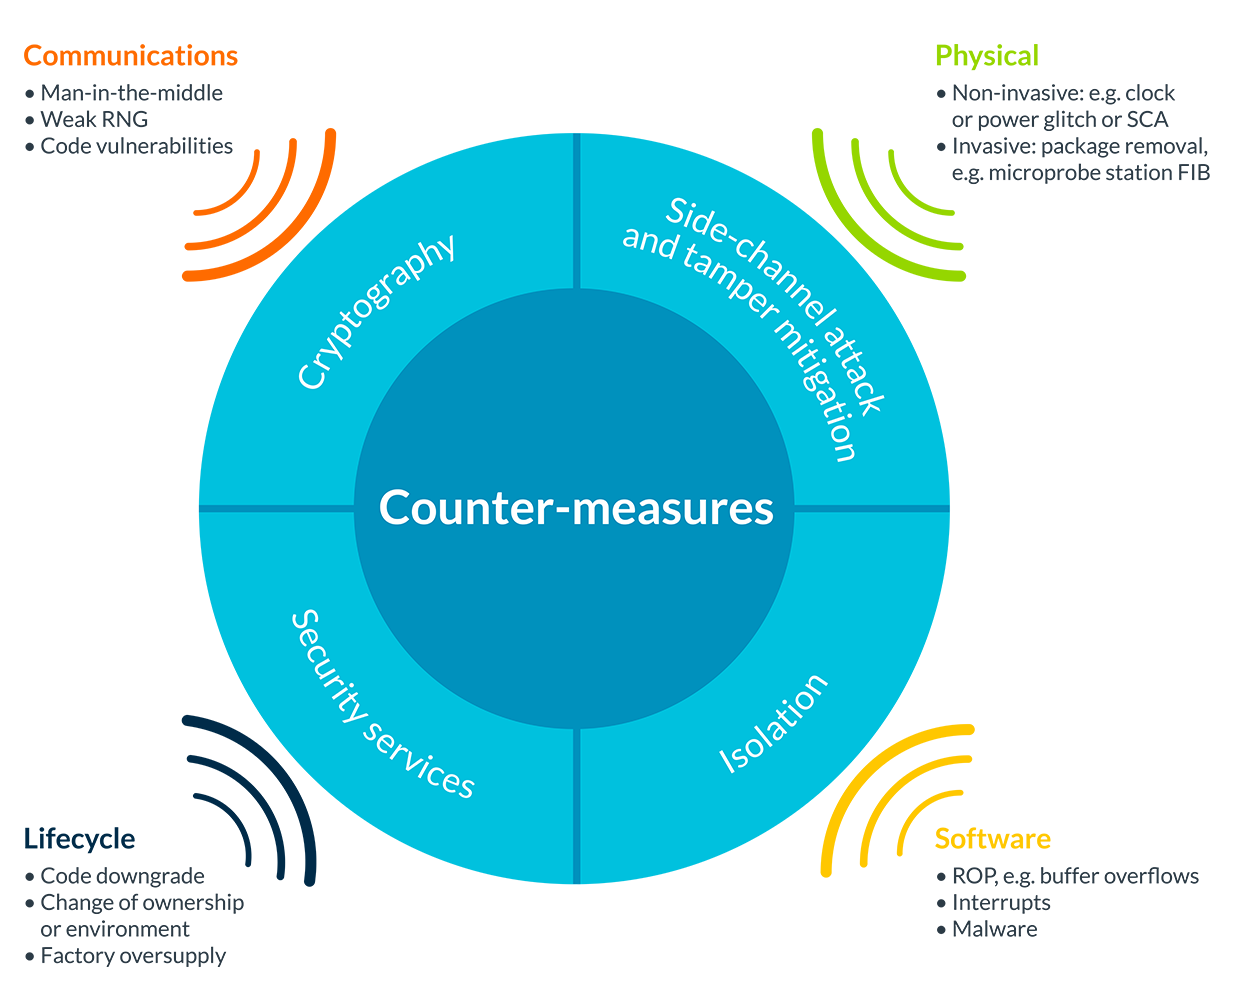
Figura 1: Existem muitas formas de ataque que podem comprometer a segurança de dados, exigindo muitas contramedidas diferentes. (Fonte da imagem: ARM)
Estágios de manufatura também representam riscos. Durante a montagem, atacantes podem duplicar chaves de criptografia ou clonar dispositivos inteiros, permitindo que a réplica se infiltre na rede sem detecção. No fim da vida útil, hardware descartado pode ser recuperado e sondado para recuperar segredos armazenados.
Nenhuma defesa única cobre todas as ameaças, e implantar todas as salvaguardas possíveis pode ser proibitivo em custo. A probabilidade e o impacto de ataques variam por aplicação, então designers devem priorizar medidas que ofereçam a maior redução de risco para seu contexto específico. O ponto de partida é um modelo de ameaça completo construído antes do design detalhado começar.
Desenvolver um modelo de ameaça eficaz envolve três passos-chave:
- Identificar ativos. Para privacidade, isso inclui todo PII que possa residir ou viajar através do dispositivo, chaves de criptografia, firmware, códigos de identidade, metadados de mensagens e recursos relacionados.
- Avaliar ameaças. Enumerar vetores de ataque potenciais, estimar sua probabilidade e avaliar o impacto de um comprometimento bem-sucedido. Considerar o ciclo de vida completo do dispositivo — da manufatura e deployment ao descarte — para capturar todos os riscos relevantes.
- Determinar contramedidas. Combinar cada ameaça com mitigações apropriadas e avaliar seu custo de implementação, overhead de desempenho e impacto no bill-of-materials.
Com um modelo de ameaça bem definido, designers podem personalizar recursos de hardware e software — como secure boot, embalagem à prova de adulteração, contramedidas de canal lateral e gerenciamento robusto de chaves — para proteger a privacidade efetivamente. O ecossistema de semicondutores agora oferece um rico conjunto de blocos de silício, módulos de segurança e bibliotecas de software que abordam a maioria dos vetores de ataque comuns, e suporte de fornecedores está disponível para ajudar a selecionar e integrar as soluções certas.
Ao identificar sistematicamente ativos, avaliar ameaças e aplicar contramedidas direcionadas, desenvolvedores podem construir sistemas embarcados que atendam tanto às obrigações regulatórias quanto às expectativas dos usuários para privacidade e segurança.
Tecnologia da Internet das Coisas
- Avançando Microeletrônica para Atender Demandas Evolutivas da IA
- Co-Simulação para Designs Zynq SoC: Acelerando Verificação Hardware-Software
- Sua Fábrica Está Pronta para IoT? Um Guia Prático
- Transformando Dados de IoT em Valor de Negócio: Um Guia Prático
- Top 3 Desafios de Privacidade de Dados que Empresas Devem Superar (2021-23)
- Tableau: Transformando Dados Brutos em Insights Estratégicos
- Wearables no Local de Trabalho: Desafios Emergentes de Privacidade para Funcionários e Empregadores
- Principais Tendências de IoT Impulsionando o Crescimento em 2019
- DataOps: Revolucionando Automação em Saúde para Eficiência de Custo e Crescimento de Receita
- Automação Industrial Impulsiona a Mudança para Automação Inteligente de Informação