



Pesquisa da Dell Revela Falhas de Segurança Generalizadas em Grandes Empresas
A Dell realizou recentemente uma pesquisa com 2.608 profissionais globais trabalhando para empresas com 250 ou mais funcionários. Os achados são alarmantes e têm implicações para qualquer organização que lide com dados privados ou corporativos.
Hoje, confiamos às corporações nossas informações mais sensíveis. Seja o Google protegendo nossas consultas de busca, serviços de nuvem monitorando nossos dados de saúde, ou sites de e-commerce protegendo nossas finanças, as apostas são altas.
Phishing de Funcionários por Informações da Empresa
Segurança de dados é tão forte quanto os processos que a protegem. Muitos vazamentos de alto perfil originam-se de ataques de phishing que enganam funcionários a revelar credenciais ou dados confidenciais. O relatório 2023 da Verizon destacou phishing como ameaça principal à segurança empresarial.
Phishing é forma de engenharia social onde atacante convence funcionário a divulgar informação que não deveria. Táticas comuns incluem:
- Fingir ser fornecedor confiável ou técnico de TI por telefone para solicitar senhas.
- Enviar emails com links falsificados que imitam portais legítimos, induzindo usuários a inserir credenciais.
Veja também: Estes satélites chineses fornecerão segurança de dados à prova de hack?
O Que a Pesquisa da Dell Descobriu
Na End-User Security Survey da Dell, 72% dos respondentes admitiram que compartilhariam dados sensíveis, confidenciais ou regulamentados da empresa sob certas circunstâncias. Os motivos variaram:
- Ser orientado a fazê-lo pela gestão – 43%
- Compartilhar com destinatário autorizado – 37%
- Baixo risco percebido e alto benefício percebido – 23%
- Melhorar seu próprio desempenho no trabalho – 22%
- Melhorar desempenho do destinatário – 13%
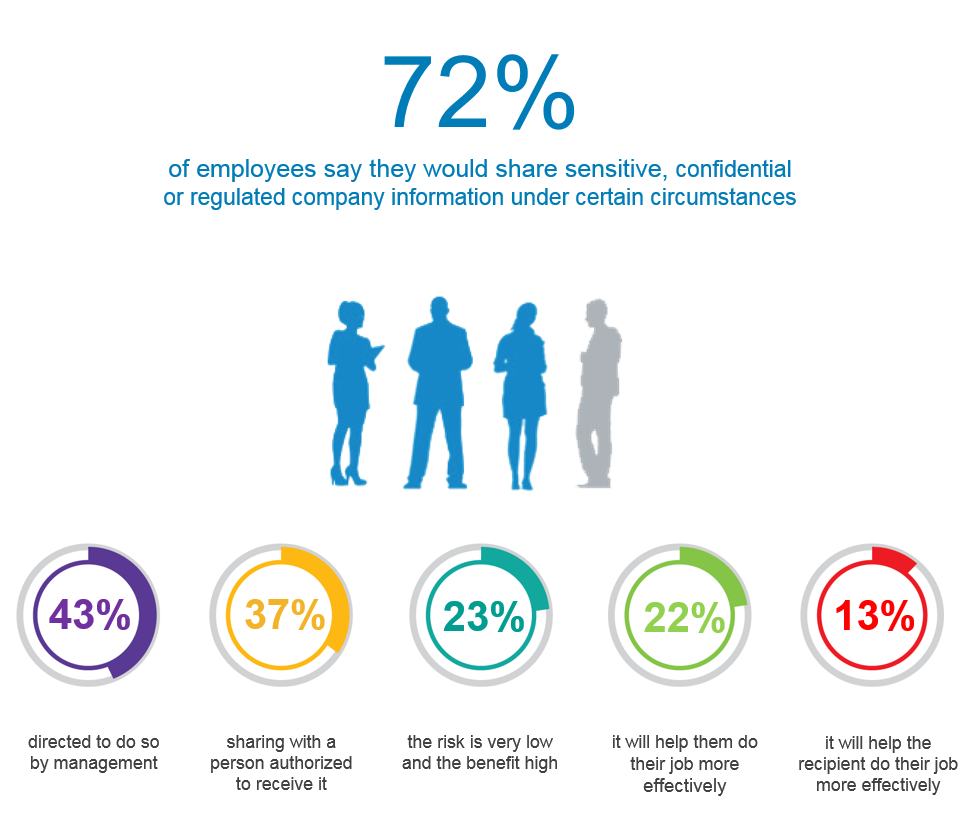
Os dados revelam falta geral de cautela. Funcionários frequentemente tomam atalhos quando acreditam que ajudará a trabalhar mais eficientemente, vendo protocolos de segurança rigorosos como obstáculos.
Práticas Inseguras São Comuns
Hábitos inseguros de compartilhamento de dados vão além da divulgação direta. 45% dos participantes admitiram engajar em comportamentos que muitas organizações proibiriam.
- 46% conectaram a Wi-Fi público enquanto acessavam informações confidenciais, mesmo quando VPNs ou acesso remoto seguro estavam disponíveis.
- 49% usaram contas de email pessoal para comunicações relacionadas ao trabalho — prática que expôs vários oficiais de alto escalão do governo dos EUA a risco de vazamento de dados.
Por exemplo, em janeiro, revelou-se que a conta oficial do Twitter do Presidente dos EUA era protegida por endereço Gmail. Tais incidentes sublinham os riscos de usar email pessoal para comunicações sensíveis.
Estes achados ilustram como funcionários bem-intencionados podem inadvertidamente comprometer segurança corporativa. A esperança é que insights como estes motivem líderes de TI e executivos a refinar protocolos de segurança e fomentar cultura de conformidade.
Tecnologia da Internet das Coisas
- 5 Práticas Essenciais de Segurança para Proteger Dados com AWS Backup
- Avaliando Risco de TI: Estratégias, Frameworks e Melhores Práticas para Proteção Empresarial
- Protegendo Infraestrutura Legada para o Sucesso do IoT
- Navegando Desafios de Segurança em Redes 5G e IPv6 de Próxima Geração
- Sua Fábrica Está Pronta para IoT? Um Guia Prático
- Transformando Dados de IoT em Valor de Negócio: Um Guia Prático
- Aproveitando Dados IoT para Excelência em Manufatura
- Tableau: Transformando Dados Brutos em Insights Estratégicos
- Desbloqueando Valor de Investimento Através de Automação de Segurança Estratégica
- Maximize a Vantagem da Sua Organização: Transformando Dados em Insights Estratégicos