



Projetando Sistemas de Controle Fail-Safe para Segurança e Confiabilidade
Circuitos lógicos — sejam construídos de relés eletromecânicos ou portas de estado sólido — podem ser implementados de numerosas formas para alcançar o mesmo resultado funcional. Embora nenhum design seja inerentemente "correto", certas abordagens oferecem segurança, confiabilidade e manutenibilidade superiores.
Em sistemas de controle críticos de segurança, a prioridade de projeto deve ser proteção de pessoas, equipamentos e processos. Quando múltiplas opções de implementação existem, a que fornece maior segurança inerente deve ser selecionada.
Implementando Lógica de Relé em Sistema de Alarme de Incêndio
Considere grande laboratório ou prédio industrial equipado com sistema de alarme de incêndio que pode ser disparado por qualquer de várias chaves de travamento espalhadas pela instalação. O objetivo é energizar sirene de alarme sempre que qualquer chave é acionada.
A lógica de relé mais direta usaria contatos de chave normalmente-abertos ligados em paralelo — essencialmente função OR através de todas as entradas:
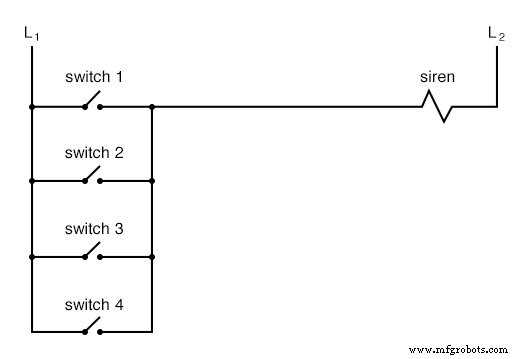
Embora esta configuração seja simples, é vulnerável ao tipo mais comum de falha elétrica: circuito aberto. Se, por exemplo, o fio da Chave #2 falha aberto, sirene não soaria quando aquela chave é ativada — condição perigosa que pode passar despercebida até emergência ocorrer.
Para mitigar este risco, o circuito pode ser redesenhado para que contato aberto dispare alarme. Isso requer chaves normalmente-fechadas arranjadas em série com relé que energiza sirene quando qualquer chave é aberta. O circuito resultante é:
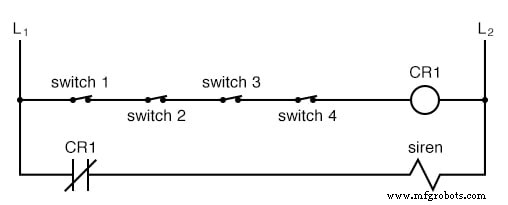
Neste design fail-safe, a bobina do relé (CR₁) permanece energizada quando todas as chaves não são acionadas, mantendo o contato do relé (CR₁) aberto e prevenindo sirene de soar. Ativar qualquer chave desenergiza CR₁, fechando o contato e soando alarme. Um fio quebrado no degrau superior também causa desenergização do relé, produzindo alarme falso que sinaliza imediatamente falha no sistema.
Embora esta configuração seja mais complexa que a original, melhora significativamente a segurança garantindo que falha resulte em alarme detectável em vez de mau funcionamento silencioso.
Aplicando Princípios Fail-Safe em Sistemas de Controle
Design fail-safe baseia-se na suposição que o modo de falha mais provável é circuito aberto. Configurando sistema para que tal falha defaulte ao estado operacional mais seguro, engenheiros podem reduzir risco. Por exemplo, válvula solenoide eletricamente acionada que fornece água de resfriamento deve ser projetada para permanecer aberta (permitindo fluxo de água) quando desenergizada, porque perda de resfriamento pode causar dano catastrófico a equipamentos.
Em distribuição de energia, escolha de estratégia fail-safe torna-se mais nuançada. Relés de proteção controlando grandes disjuntores frequentemente emitem contato fechado para iniciar disparo. Esta abordagem significa que falha aberta na fiação de controle deixará disjuntor fechado, potencialmente mantendo potência a cargas críticas durante falta — trade-off aceito em muitos projetos de rede para evitar apagões generalizados.
Estes exemplos ilustram que design fail-safe não é solução única; requer entendimento claro do processo, modos de falha mais prováveis e resposta mais segura a essas falhas.
Normas como IEC 61508 e ISO 13849 fornecem diretrizes detalhadas para implementar sistemas fail-safe em aplicações industriais e instrumentadas de segurança.
Revisão:
- Objetivo do design fail-safe é tornar sistema de controle tolerante às falhas mais comuns de fiação ou componente.
- Como circuitos abertos são estatisticamente a falha mais frequente, sistema fail-safe deve defaultar para seu modo operacional mais seguro quando aberto ocorre.
Planilhas Relacionadas:
- Planilha de Circuitos de Alta Confiabilidade
Identificando sistematicamente modos de falha prováveis e projetando sistemas para defaultar à condição mais segura, projetistas podem criar soluções de controle robustas e confiáveis que protegem pessoas, ativos e processos.
Tecnologia industrial
- Armadilhas Comuns em Sistemas Novos: Como Evitar Falhas Iniciais
- Design de Sistemas Embarcados: Passos, Princípios e Aplicações Reais
- Dominando Declarações Using em C#: Imports, Aliases e Diretivas Estáticas
- Design FPGA Embarcado: Um Processo de Desenvolvimento Completo
- Projetando e Otimizando Sistemas de Sensing de Temperatura RTD — Guia de Especialista
- Projetando Sistemas Contínuos Time-of-Flight de Alta Precisão: Uma Visão Abrangente
- Sistema de Alarme de Detecção de Movimento com Java e Reactive Blocks – Deploy no Raspberry Pi e Envio de SMS
- Design Especializado de Cartuchos Microfluídicos para Soluções IVD Rápidas
- Guia Especialista para Projetar Sistemas de Alimentação em Fundição de Metais
- Principais Armadilhas de Projeto de PCB que Engenheiros Devem Evitar