



Protegendo Dados em Uso com Ambientes de Execução Confiáveis
À medida que organizações adotam cada vez mais multi-cloud, nuvem híbrida e edge computing, suas aplicações rastreiam, armazenam e analisam dados sensíveis de usuários em ampla gama de ambientes. Para garantir conformidade e privacidade de indivíduos usando aplicações, os dados precisam ser protegidos durante todo seu ciclo de vida.
Criptografamos filesystems e drives de armazenamento, e usamos protocolos SSH para manter dados em repouso e dados em trânsito seguros mesmo se roubados, tornando-os inúteis sem chaves criptográficas. No entanto, dados em uso são tipicamente não criptografados e vulneráveis a ataques e exploits.
Para manter aplicações e dados protegidos em runtime, desenvolvedores estão cada vez mais recorrendo a Ambientes de Execução Confiáveis, frequentemente chamados de "enclaves seguros".
O que são Ambientes de Execução Confiáveis?
Ambientes de Execução Confiáveis (TEEs) são enclaves privados isolados dentro da memória criptografados por CPU, usados para proteger dados em uso no nível de hardware.
Enquanto dados sensíveis estão dentro de um enclave, entidades não autorizadas não podem removê-los, modificá-los ou adicionar mais dados a eles. O conteúdo de um enclave permanece invisível e inacessível a partes externas, protegido contra ameaças internas e externas.
Como resultado, um TEE garante o seguinte:
- Integridade de dados
- Integridade de código
- Confidencialidade de dados
Dependendo do fornecedor e tecnologia subjacente, TEEs podem habilitar recursos adicionais, como:
- Confidencialidade de código – Proteção de algoritmos considerados propriedade intelectual.
- Lançamento autenticado – Enforcement de autorização ou autenticação para lançar apenas processos verificados.
- Programabilidade – Acesso a código de programação TEE do fabricante ou outra fonte segura.
- Attestation – Medição de origem e estado atual de enclave para tamper-proofing.
- Recuperabilidade – Rollback para estado seguro anterior caso TEE seja comprometido.
Estas funções dão desenvolvedores controle total sobre segurança da aplicação, protegendo dados sensíveis e código mesmo quando sistema operacional, BIOS e a própria aplicação são comprometidos.
Como Funciona um Enclave Seguro?
Para entender como TEEs funcionam, vamos analisar Intel® Software Guard Extensions (SGX).
Com Intel® SGX, dados da aplicação são divididos em partes trusted e untrusted. As partes trusted do código são usadas para rodar a aplicação dentro de enclave protegido. A CPU nega todo outro acesso ao enclave, independentemente dos privilégios das entidades requisitando. Uma vez processados, os dados trusted são mantidos dentro do TEE e a informação fornecida à aplicação fora do enclave é criptografada novamente.
Enclaves são criados e provisionados através de comandos de hardware habilitando criação e adição de páginas de memória, bem como inicialização, remoção ou medição de enclave.
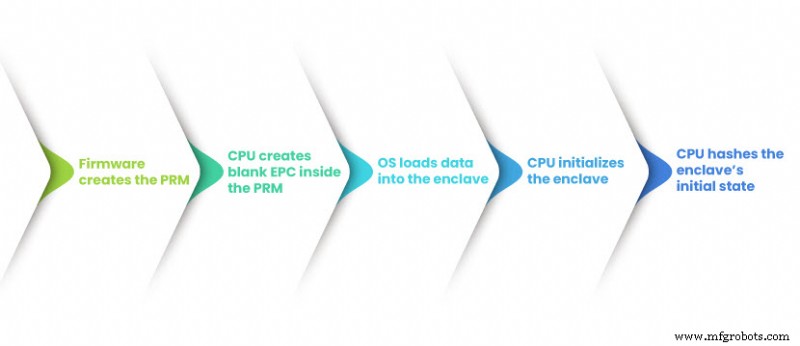
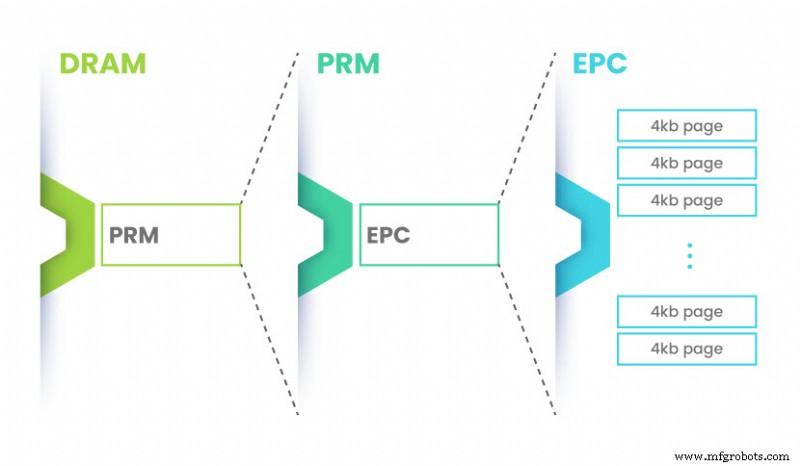
O firmware da plataforma usa suas configurações para configurar área para TEE. Uma vez que extensões são habilitadas, a CPU reserva seção de DRAM como Processor Reserved Memory (PRM). O tamanho do PRM pode ser especificado através das ferramentas de firmware.
Então, a CPU aloca e configura o PRM definindo par de registers model-specific (MSRs). Em seguida, Enclave Page Caches (EPC) são criados dentro do PRM, contendo metadata com endereços base, tamanho do enclave e informações de segurança de dados.
Finalmente, a CPU cria hash criptográfico do estado inicial do enclave e loga outros estados que seguem. Este hash é usado posteriormente para attestation através de chaves criptográficas e hardware root of trust.
Uma vez inicializado, o enclave pode hospedar aplicações de usuário.
Quão Seguros são Ambientes de Execução Confiáveis?
Para melhor explicar quão seguro um TEE é, primeiro precisamos abordar os anéis de privilégio da CPU.
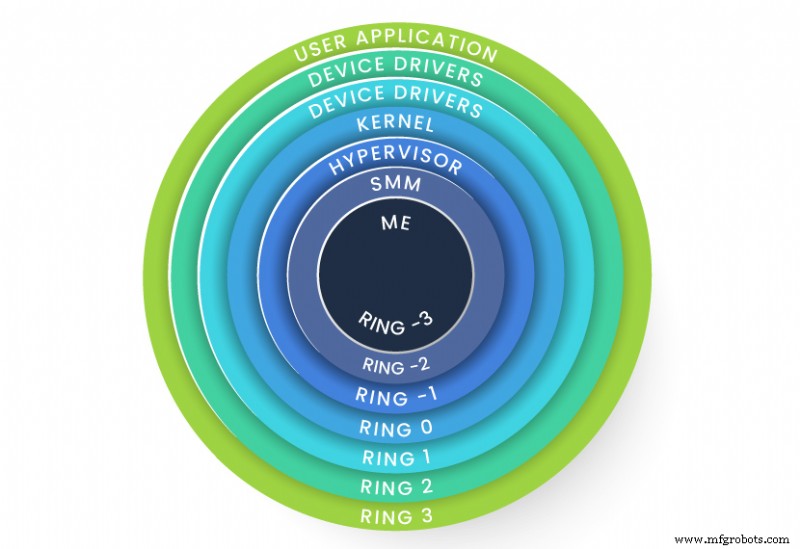
Chaves de criptografia eram tradicionalmente armazenadas dentro das aplicações, no nível ring 3. Este modelo coloca em risco os segredos protegidos dentro da aplicação uma vez que ela é comprometida.
Com arquiteturas modernas, anéis de privilégio vão além do kernel e hypervisor, estendendo para System Management Mode (SMM) e Management Engine (ME). Isso permite que a CPU segure a memória que um TEE usa, reduzindo superfície de ataque para as camadas mais baixas de hardware e negando acesso a todos exceto os níveis mais altos de privilégio.
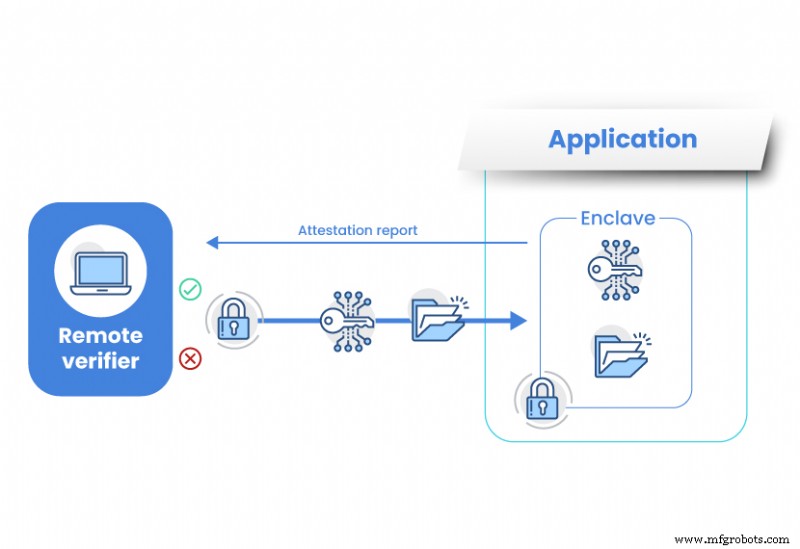
Outra chave para funcionalidade e segurança de TEE é attestation. Através de attestation, toda a plataforma e o enclave são medidos e validados antes de qualquer dado ser compartilhado.
Por exemplo, um enclave pode requisitar relatório local de si mesmo ou outro enclave na mesma plataforma e usar relatório para verificação e checagem de dados. Similarmente, um verificador remoto pode pedir relatório de attestation antes de requisitar dados sensíveis do enclave. Uma vez que confiança é estabelecida, eles podem compartilhar chaves de sessão e dados através de canal seguro invisível a partes externas.
Como segredos não criptografados nunca saem do TEE, enclaves seguros protegem dados de:
- Outras aplicações no host
- Host OS ou hypervisor
- Administradores de sistema
- Provedores de serviço
Até mesmo o dono da infraestrutura e outras entidades com acesso físico ao hardware não conseguem alcançar os dados.
Enclaves Seguros em Computação Confidencial
Para permitir processamento seguro e padronizado de workloads privados através de diferentes ambientes de nuvem, a Linux Foundation formou comunidade chamada Confidential Computing Consortium (CCC) em 2019. Desde sua fundação, membros do CCC têm trabalhado para acelerar adoção de computação em nuvem e permitir colaboração aberta.
Graças aos altos níveis de proteção de dados que oferecem, enclaves seguros baseados em hardware estão no núcleo desta iniciativa.
Através de computação confidencial suportada por TEEs, organizações podem manter tudo protegido enquanto suas aplicações estão sendo usadas – desde uma única chave criptográfica até workloads inteiros.
Por Que Adotar Computação Confidencial?
Hoje, segredos vão bem além de senhas, abrangendo informações altamente confidenciais e insubstituíveis como registros médicos ou dados biométricos.
Computação confidencial oferece às empresas vantagem competitiva protegendo estes dados e prevenindo perda financeira ou dano à reputação. No entanto, existem outros casos de uso para esta tecnologia em evolução.
Computação Multi-Party
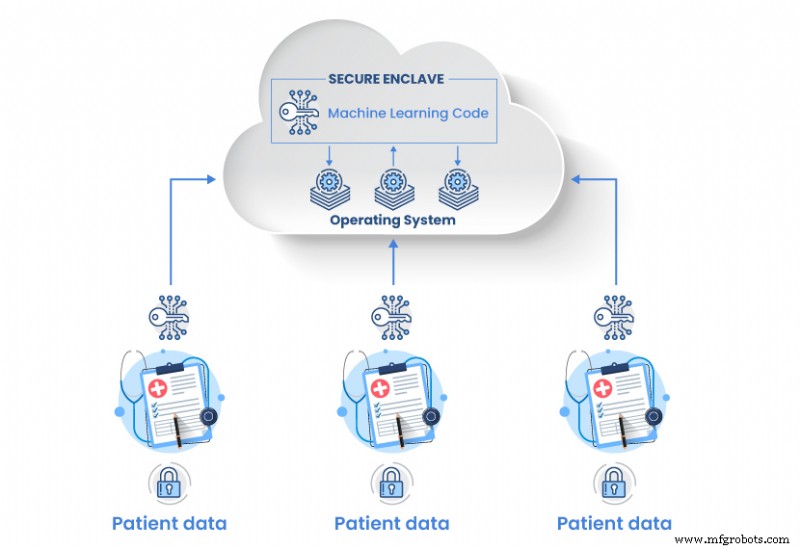
Computação confidencial permite que organizações processem dados de múltiplas fontes sem expor seu código subjacente, propriedade intelectual ou informações privadas de clientes às partes com quem fazem parceria. Competição ou não, organizações governamentais, saúde ou institutos de pesquisa podem aproveitar este recurso para colaborar e compartilhar insights para propósito de federated learning.
Finanças e Seguros
Aproveitando computação confidencial, instituições financeiras previnem atividades fraudulentas como lavagem de dinheiro. Um banco pode compartilhar conta suspeita com outro banco dentro ou fora de sua rede para auditá-la e minimizar chances de falsos positivos.
Empresas de seguros podem usar abordagem similar para prevenir fraude. Podem compartilhar claim suspeito entre si para reconhecimento de padrões. Com dados sensíveis armazenados em enclave e registros de dados compartilhados entre diferentes fontes, resultados podem ser obtidos sem qualquer informação confidencial sendo revelada no processo.
Conclusão
Ferramentas enterprise para aprimorar segurança estão sendo constantemente desenvolvidas conforme computação confidencial evolui. Isso estimula adoção, crescimento e segurança de computação em nuvem, desbloqueando seu potencial total.
Ao oferecer proteção sem precedentes de dados sensíveis e código durante execução, Ambientes de Execução Confiáveis permitem que organizações fortaleçam sua postura de segurança e aproveitem tecnologia future-ready hoje.
Computação em Nuvem
- Alavancando Big Data e Computação em Nuvem para Impulsionar Crescimento de Negócios
- Edge Computing Desmistificado: Casos de Uso Práticos em Transporte, Utilities e Manufatura
- Kontron Lança CP6940: Switch Robusto 40 GbE para Ambientes Extremos
- Protegendo a Adoção de IoT: Estratégias Comprovadas de Cibersegurança e Privacidade para Empresas
- Protegendo Motoristas de Frota em Meio à COVID-19: Estratégias Essenciais de Segurança e Conformidade
- Como a Proteção Adequada Garante Durabilidade de Máquinas a Longo Prazo
- Como Análises em Tempo Real Aprimoram Segurança no Campus para Estudantes, Funcionários e Docentes
- Desbloqueando Inteligência Contínua: Casos de Uso Empresariais e Insights em Tempo Real
- 5 Razões Principais para Empresas de Manufatura Adotarem Big Data
- Como a Automação Inteligente Pode Elevar a Produtividade da Manufatura no Reino Unido