



Avalie suas Vulnerabilidades de Cibersegurança: Ferramenta de Autoavaliação para Fabricantes
É importante para todos — fabricantes e outros — reconhecer a ameaça de ciberataques e como preveni-los. As vulnerabilidades exploradas por criminosos cibernéticos podem paralisar suas operações, exigindo que sua empresa gaste milhares de dólares em medidas de segurança aprimoradas e na tranquilização de clientes de que você continua confiável.
Um dos desafios que os fabricantes frequentemente enfrentam em relação a ameaças cibernéticas é não saber o quão vulneráveis eles realmente são. Você já pensou em como pode avaliar o nível de vulnerabilidade da sua empresa? Não seria ótimo entender melhor onde sua empresa está no atendimento às suas necessidades de cibersegurança?
Felizmente, é mais fácil do que você imagina. Você pode começar usando a Ferramenta de Avaliação de Cibersegurança da MEP National Network™ para autoavaliar o nível de risco cibernético do seu negócio.
Um Passo a Passo pela Ferramenta de Avaliação de Cibersegurança
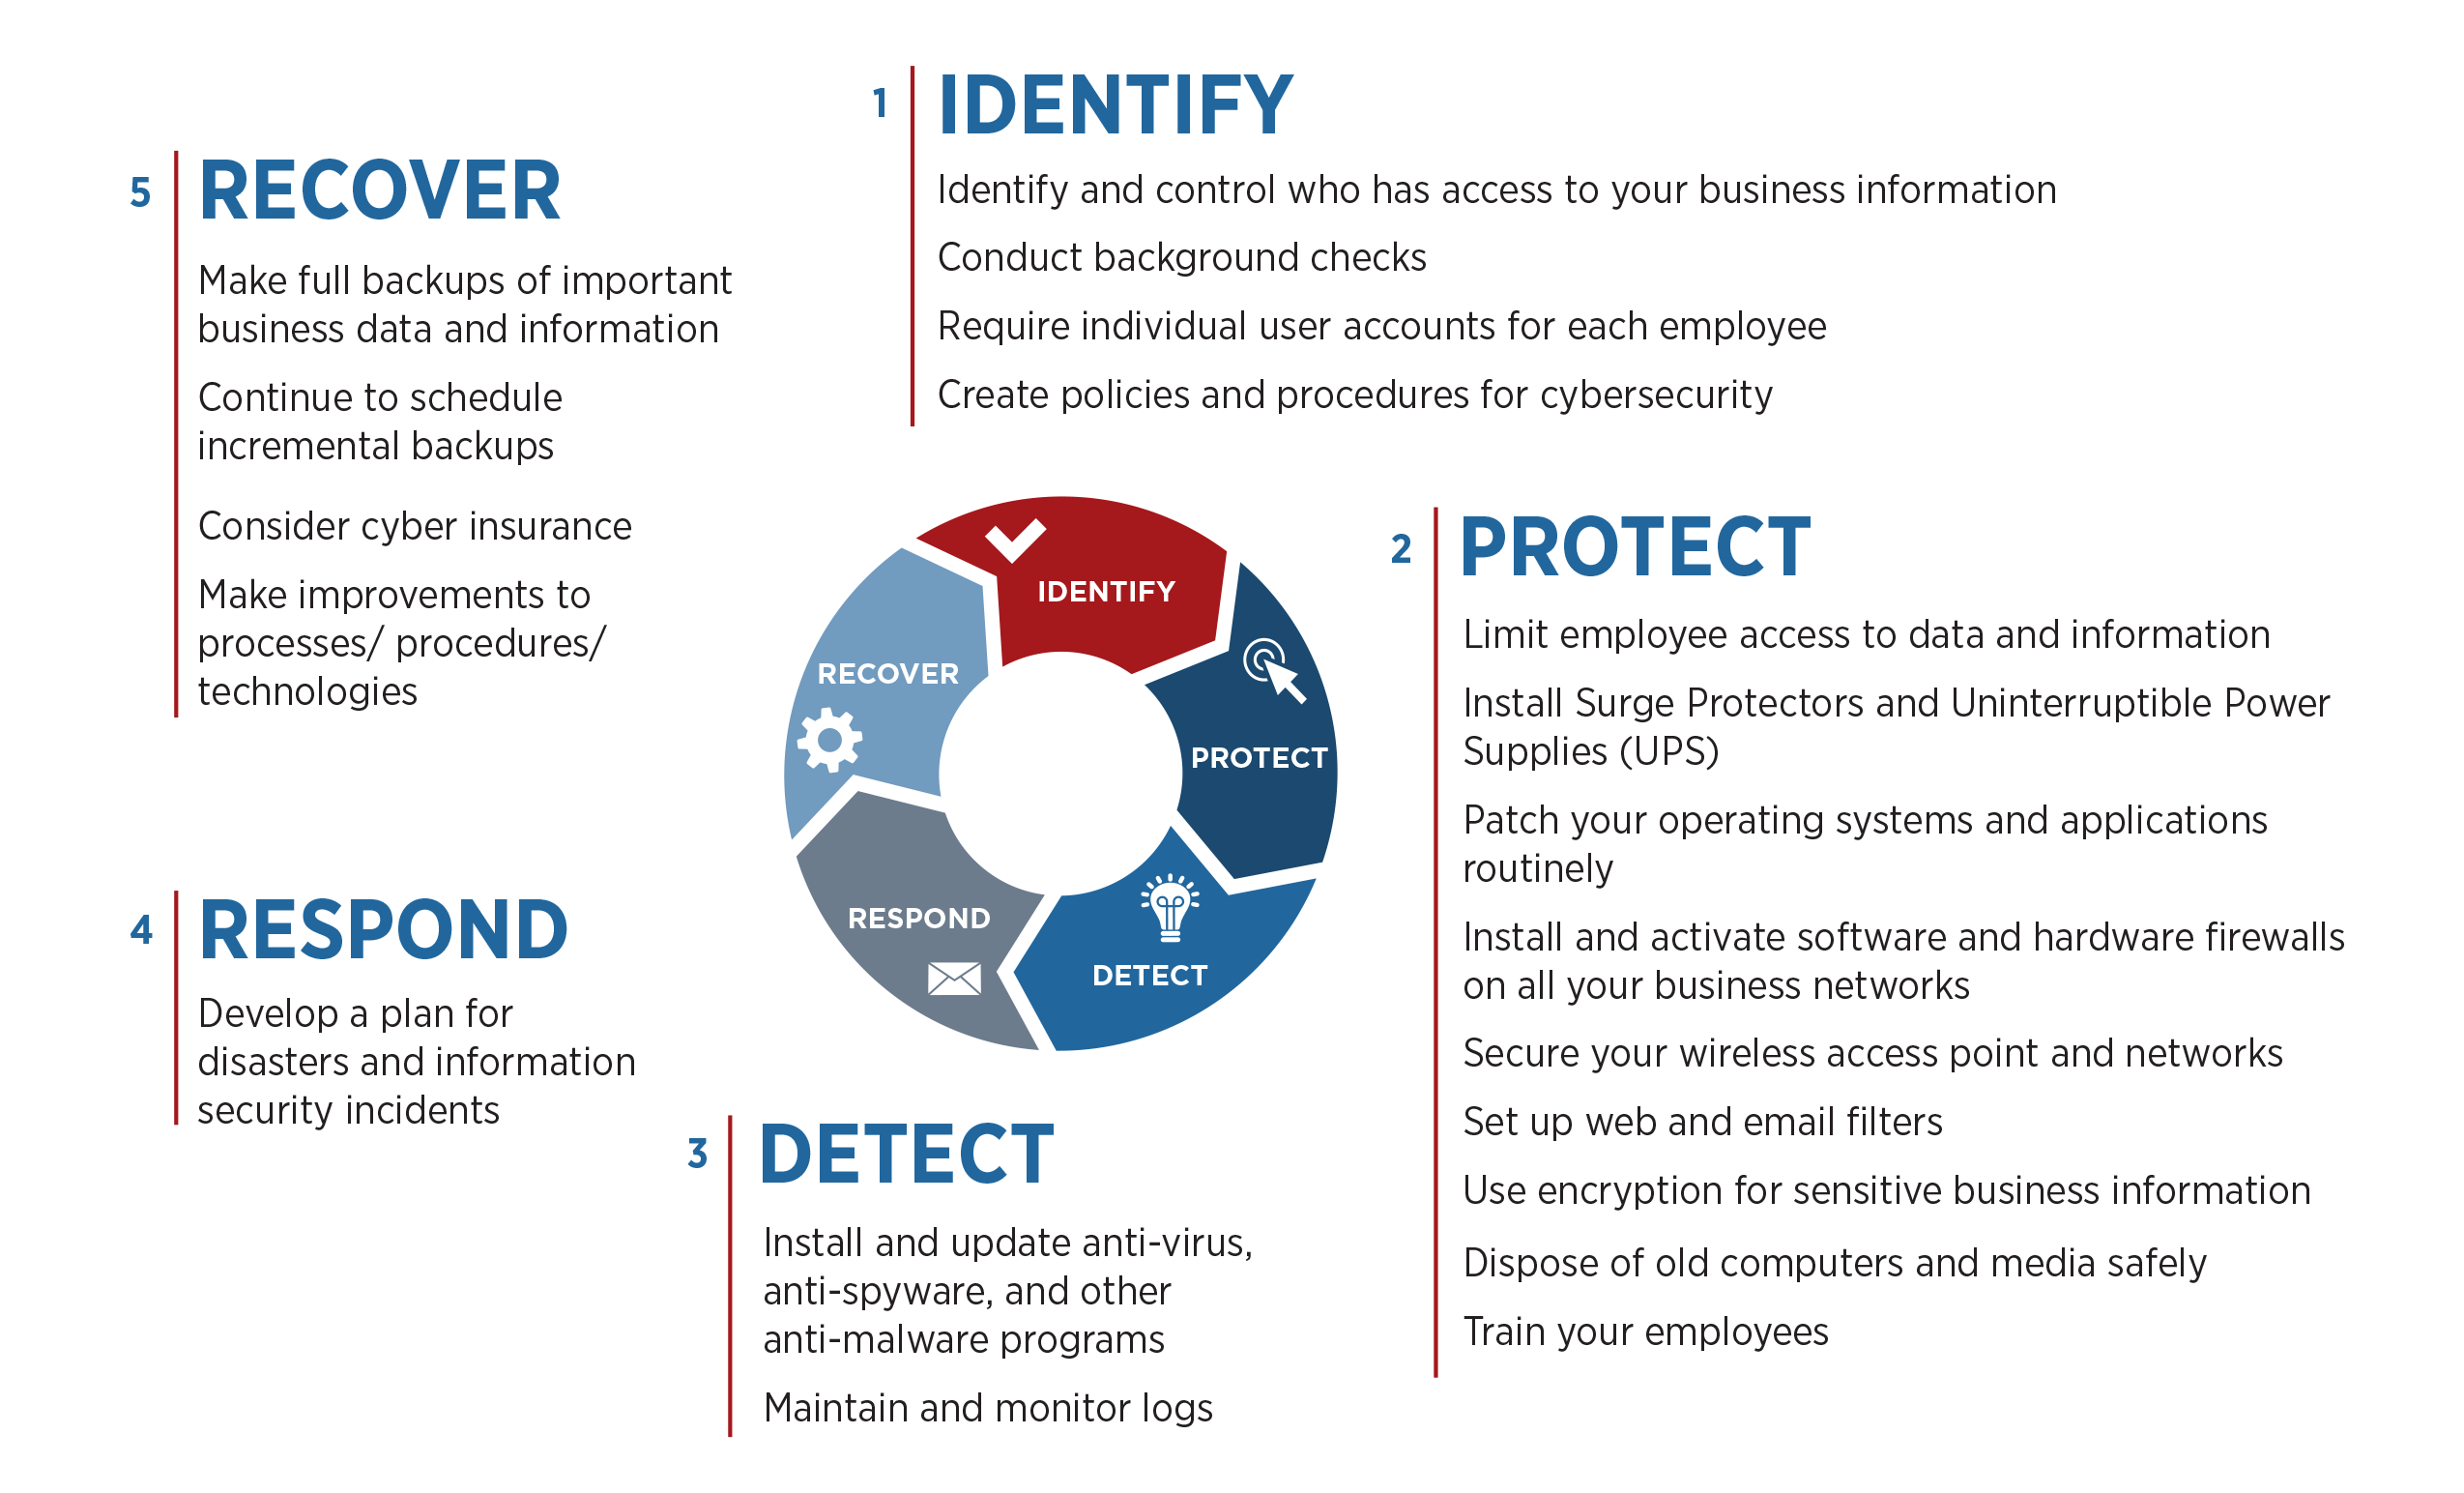
Como você deve saber, o National Institute of Standards and Technology (NIST) lançou o Cybersecurity Framework de cinco partes, que se tornou o padrão para cibersegurança na manufatura e em muitas outras indústrias. A ferramenta de autoavaliação da MEP é baseada no Framework e segue suas cinco categorias: Identificar, Detectar, Proteger, Responder e Recuperar.
Identificar
Após fornecer algumas informações básicas sobre sua empresa, incluindo o estado de residência, você pode começar a usar a ferramenta de avaliação. Lembre-se de que o NIST e a MEP National Network não retêm nenhuma informação sobre sua empresa, exceto sua localização. Sua pontuação para cada etapa do Framework não será registrada. Você pode querer anotar sua pontuação para acompanhar seu progresso quando usar a ferramenta novamente para uma reavaliação.
A primeira parte da ferramenta de autoavaliação refere-se às estruturas e práticas existentes que ajudam a identificar ameaças cibernéticas à sua empresa.
Tópicos abordados nesta seção incluem:
- Se você identificou os dados confidenciais que sua empresa possui e quais dispositivos os contêm
- Treinamento de phishing para funcionários e seu acesso a dados sensíveis
- Se os dispositivos que armazenam informações sensíveis estão atualizados e não incluem aplicações não essenciais ao negócio
- Sua compreensão dos requisitos legais e regulatórios que sua empresa deve seguir em relação à cibersegurança
- Determinação e expressão da tolerância a riscos organizacionais
- Se você compartilha e recebe informações sobre ameaças e vulnerabilidades de fontes internas e externas
- Como sua empresa gerencia senhas
- A força e complexidade das senhas que você usa
- Com que frequência sua empresa troca senhas
As opções de resposta são diretas; a maioria requer apenas "sim", "não" ou respostas curtas.
Proteger
Em seguida, a ferramenta aborda a categoria Proteger do NIST Cybersecurity Framework e discute proteção de sistemas. Esteja preparado para responder sobre assuntos como:
- Timeouts automáticos
- Firewalls
- Políticas de retenção e destruição de dados
- Com que frequência os funcionários recebem treinamento de cibersegurança
- Se os trabalhadores podem acessar dados da empresa remotamente
- Gerenciamento de acesso para ativos físicos
- Criptografia de dados
- Políticas de recuperação de desastres
- Gerenciamento e proteção de ativos físicos
- Se seu departamento de recursos humanos auxilia nas práticas de cibersegurança, como bloquear a conta de uma pessoa quando ela sai da empresa
Detectar
A categoria Detectar do NIST Cybersecurity Framework avalia o quão bem você está equipado para detectar ameaças maliciosas aos seus sistemas. Você responderá perguntas relacionadas a assuntos como:
- Proteção antivírus e antimalware instalada nos dispositivos
- A frequência de verificações de malware
- Como sua empresa monitora eventos de cibersegurança
- Se você rastreia eventos de segurança de rede e os correlaciona com arquivos de log
Responder
A parte Responder do Framework verifica o quão bem sua empresa está preparada para agir após detectar uma ameaça ou incidente de cibersegurança. As perguntas abrangem tópicos como:
- Se as partes em sua organização têm funções e responsabilidades atribuídas e sabem como executá-las quando necessário
- Detalhes sobre o plano de resposta que sua empresa tem para usar após um incidente
- Se você fez mudanças após problemas anteriores de cibersegurança para evitar que se repitam
- Se há uma pessoa ou grupo designado para manter eventos de cibersegurança sob controle e descobrir quando e onde ocorreram
- Se sua empresa tem um plano para notificar clientes sobre informações sensíveis comprometidas
Recuperar
A categoria Recuperar lida com as práticas que você tem para ajudar sua empresa a se recuperar após um incidente de cibersegurança. A seção abrange:
- Com que frequência você faz backup dos seus dados
- Se você tem detalhes de contato para partes que poderiam ajudar no processo de recuperação — como policiais, provedores de internet, agências de relações públicas e advogados especializados em cibercrime
- Se seu plano de recuperação tem ações que você e seus funcionários tomarão para restaurar a normalidade após um evento de cibersegurança
- Se há alguém na organização responsável por gerenciar a recuperação
- Se suas estratégias de recuperação incorporam lições aprendidas e são atualizadas conforme suas tecnologias ou planos mudam
- Se você tem cobertura de seguro associada à cibersegurança
Após terminar as perguntas da seção Recuperar, a ferramenta compartilha alguns recursos recomendados antes de gerar sua pontuação.
Como seu Centro MEP Local Pode Ajudar a Proteger seu Negócio Através da Cibersegurança
Se a avaliação mostrar que existem problemas em qualquer parte de sua estratégia de cibersegurança ou se você é fraco em uma área específica delineada no NIST Cybersecurity Framework, seu Centro MEP local poderá ajudá-lo a reduzir os riscos para seu negócio de manufatura. Um dos recursos fornecidos após a conclusão da avaliação é um link para um mapa interativo dos Centros Manufacturing Extension Partnership (MEP). Você pode pesquisar por estado ou localização para encontrar seu Centro MEP local.
Lembre-se, o primeiro passo para fazer uma mudança é saber que um problema existe. Use a Ferramenta de Avaliação de Cibersegurança da MEP National Network para se armar com o conhecimento e agir!
Tecnologia industrial
- Seu Negócio Está Pronto para Contact Centre 2.0? Blueprint Comprovado para Engajamento Moderno do Cliente
- 5 Estratégias-Chave que Fabricantes Buscam para uma Temporada de Férias de Sucesso
- Como Fabricantes Aproveitam Automação para Escalar Atendimento de E-Commerce
- Seu Negócio Está Pronto para o Ressurgimento Econômico Global?
- Transformação Digital Expõe Usinas a Ataques Cibernéticos: O Que Você Precisa Saber
- Gerenciando Problemas de Pessoas: Estratégias para Contratar e Reter Talentos em Mercado Aquecido
- Preparação COVID-19 para Fabricantes: Cinco Passos Práticos
- Descubra Se Sua Empresa Se Qualifica para o Crédito Fiscal de P&D
- Como Escolher a Empresa de Engenharia Certa em Singapura: Guia Prático
- Sua Fábrica Está Pronta para Manufatura Inteligente? Desbloqueie o Poder da Indústria 4.0